Вставлен другой носитель криптопро как исправить
Сообщение КриптоПро CSP «Вставьте ключевой носитель» или «Вставлен другой ключевой носитель» может появляться:
Если ошибка появляется при входе в систему, для ее решения необходимо выполнить следующие шаги:
1. Убедиться, что вставлен носитель с сертификатом (носителем с сертификатом, как правило, выступает дискета либо смарт-карта ruToken). Носитель должен соответствовать выбранному сертификату.
2. Открыть Пуск / Панель управления / КриптоПро CSP / вкладка Сервис / кнопка Удалить запомненные пароли (см. рис. 1). В открывшемся окне необходимо выбрать пункт Пользователя в разделе Удалить все запомненные пароли закрытых ключей и нажать на кнопку ОК.

Рис. 1. Удаление запомненных паролей
3. Далее необходимо переустановить личный сертификат через КриптоПро (см. Как установить личный сертификат?).
Если при переустановке сертификата окно Выбор ключевого контейнера будет пустым, либо в нем не будет отображаться нужный контейнер, то воспользуйтесь следующими рекомендациями.
4. Если в качестве ключевого носителя используется дискета, то она не должна быть защищена от записи (на дискете, защищенной от записи, обе прорези, расположенные по углам носителя, открыты).
5. Если в качестве ключевого носителя используется flash-накопитель, имя которого было изменено, то необходимо вернуть прежнее имя.
6. Если в качестве ключевого контейнера используется дискета или flash-накопитель, необходимо убедиться, что в корне носителя находится папка, содержащая файлы: header, masks, masks2, name, primary, primary2. Файлы должны иметь расширение.key, а формат названия папки должен быть следующим:xxxxxx.000.
Если каких-либо файлов не хватает или их формат неверен, то, возможно, контейнер закрытого ключа был поврежден или удален. Также контейнер может быть поврежден, если не удается скопировать данные файлы, например, на Рабочий стол.
Если папки с перечисленными файлами на дискете (флешке) нет, то сертификат на ней отсутствует. Необходимо проверить, не содержится ли сертификат на других носителях.
7. Скопировать сертификат на какой-либо другой носитель и переустановить личный сертификат через КриптоПро (см. Как установить личный сертификат?).
Если ошибка появляется при работе в системе, для ее решения необходимо выполнить следующие шаги:
1. Если данное сообщение возникает при попытке открыть какой-либо документ, то зачастую оно сопровождается ошибкой при дешифровании данных. Для ее решения воспользуйтесь следующими рекомендациями.
2. При открытии документа попробуйте несколько раз нажать на кнопку Отмена в открывшемся окне запроса ключевого носителя.
3. Вероятно, что документ, при открытии которого возникает ошибка, был зашифрован на несколько сертификатов. Если при этом один из ключевых носителей с устаревшим сертификатом был утерян или поврежден, то данный сертификат можно удалить из хранилища Личные и Другие пользователи.
Для этого необходимо выбрать меню Пуск / Панель управления / Свойства обозревателя. Перейти на вкладку Содержание и нажать на кнопку Сертификаты (см.рис. 2).

Рис. 2. Свойства обозревателя.
Далее выбрать закладку Личные, найти в списке нужный сертификат и удалить его (см. рис. 3).

После этого необходимо перейти на вкладку Другие пользователи, если в списке присутствуют личные сертификаты, их необходимо удалить. На данной вкладке должны остаться только сертификаты контролирующих органов.
Удалить сертификаты из хранилища Другие пользователи также можно с помощью консоли.
КриптоПро CSP: сообщение «Вставьте ключевой носитель» или «Вставлен другой ключевой носитель»
При работе с электронной подписью появляется сообщение КриптоПро CSP «Вставьте ключевой носитель» или «Вставлен другой ключевой носитель».
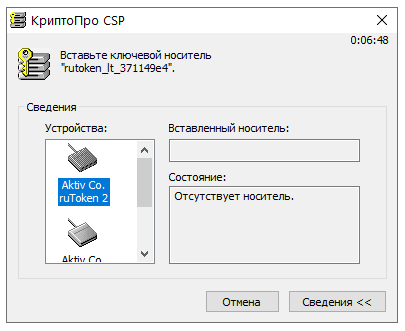
Для решения ошибки необходимо выполнить следующие шаги:
1. Убедитесь, что вставлен носитель с сертификатом (смарт-карта, к примеру, Рутокен или flash-носитель). Носитель должен соответствовать выбранному сертификату.
2. Если носитель вставлен в компьютер, но сообщение продолжает появляться, необходимо переустановить личный сертификат через КриптоПро CSP.
Для этого откройте меню «Пуск» — «Панель управления» — «КриптоПро CSP». Откройте вкладку «Сервис», нажмите кнопку «Посмотреть сертификаты в контейнере».
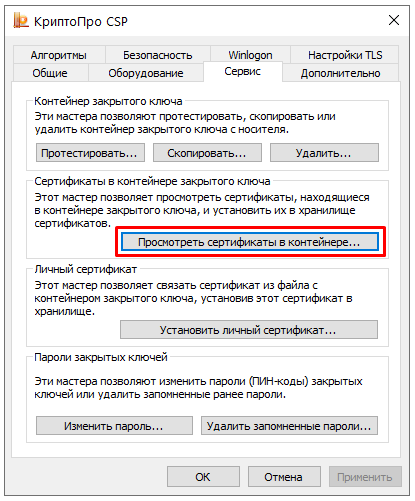
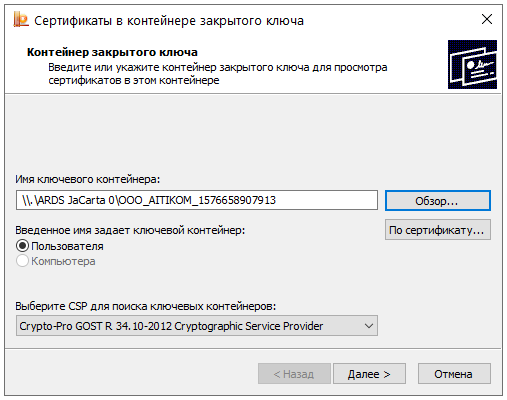
В открывшемся окне нажмите «Обзор…», выберите ключевой контейнер с действующим сертификатом, нажмите «ОК». Нажмите «Далее».
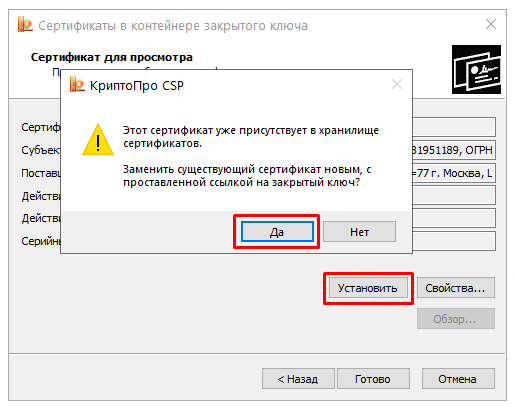
В новом окне, нажмите «Установить». Если во всплывающем сообщении будет предупреждение о том, что сертификат уже присутствует в хранилище сертификатов, нажмите «Да».
Дождитесь сообщение об установке сертификата в хранилище «Личные». Нажмите «ОК».
Вставьте ключевой носитель. Вставлен другой носитель
При отправке отчета появляется окно с предложением вставить ключевой носитель. При этом контейнер с сертификатом присутствует на компьютере и проинициализирован, а повторная установка сертификата не помогает. Как правило, ситуация возникает при использовании СКЗИ КриптоПро CSP:
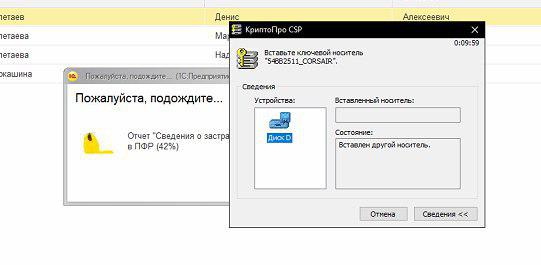
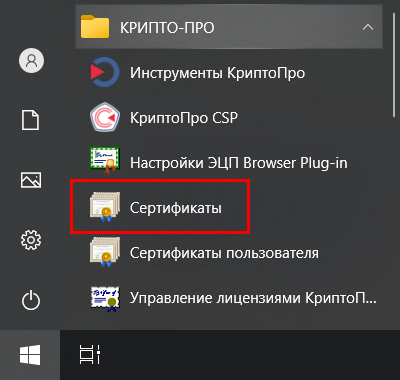
Для решения проблемы откройте меню Пуск, перейдите в папку КРИПТО-ПРО и запустите Сертификаты:
Перейдите в Сертификаты — текущий пользователь → Личное → Реестр → Сертификаты:
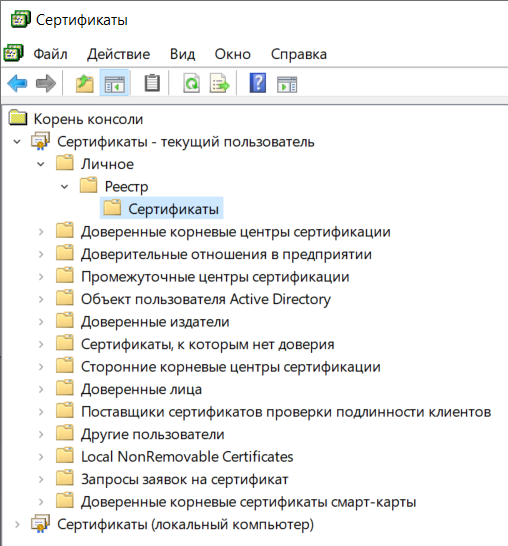
В данной папке удалите сертификат учетной записи, по которой запрашивается ключевой носитель.
После удаления сертификата из раздела Сертификаты — текущий пользователь необходимо таким же способом удалить сертификат из раздела Сертификаты (локальный компьютер).
Затем установите сертификат из контейнера. После этого программа будет обращаться к новому местоположению сертификата.
Вставлен другой носитель криптопро как исправить
Сообщение AndrewT » Ср дек 16, 2009 17:03
У некоторых наших клиентов иногда возникает ситуация при смене носителя ЭЦП (дискеты), когда Крипто Про ругается «Вставлено другой носитель» (Вставьте носитель).
Есть решение этой проблемы с форума Крипто Про:
http://www.cryptopro.ru/cryptopro/forum2/
Выберите тему «Крипто Про 3.0», «Выбран другой носитель».
Для удаления привязки, как правило, достаточно в панели Крипто Про CSP, на вкладке Сервис, нажать кнопку «Удалить запомненные пароли». В некоторых случаях, для удаления привязки, этих действий не достаточно. Необходимо проделать следующие действия:
1. Откройте сертификат для которого нужно удалить привязку, и на вкладке «Состав» и посмотрите поле «Отпечаток сертификата»
2. Перейдите в папку
«:\Documents andSettings\имя_текущего_пользователя\ApplicationData\Microsoft\SystemCertificates\My\Certificates»
и найдите там файл, имя которого совпадает со значением поля «Отпечаток сертификата» и удалите его.
3. Также, возможно придется удалить файл, имя которого соответствует значению поля «Идентификатор ключа субъекта» (в сертификате) из папки «:\Documents and Settings\имя_текущего_пользователя\Application Data\Microsoft\SystemCertificates\My\Keys»
Re: Вставлен другой носитель ЭЦП
Сообщение Stanislav » Ср апр 07, 2010 17:51
По поводу описанного выше метода ничего сказать не могу, т.к. не пользовался.
Я бы лично удалял сертификат так:
1. Запускаем «C:\WINDOWS\system32\certmgr.msc»
2. Заходим Сертификаты текущего пользователя — Личные — Сертификаты
3. Удаляем от туда свой личный сертификат
(4. Устанавливаем личный сертификат заново.)
P.S. Если п.1 не сработал, тогда:
1.1. Пуск-Выполнить и ввести команду «mmc»
1.2 Ctrl+M — Добавить — Сертификаты — Моей учетной записи пользователя — Закрыть — OK
Re: Вставлен другой носитель ЭЦП
Сообщение vvs » Ср апр 07, 2010 23:25
Re: Вставлен другой носитель ЭЦП
Сообщение Stanislav » Чт апр 08, 2010 09:38
1. Сертификаты ЭЦП выпускаемые ГНИВЦ ФТС не экспортируемые и их перенос на другой носитель штатными методами невозможен. Любое копирование (дублирование, перенос и т.п.) носителя в данном случае неправомерны.
2. Флешка не может быть носителям ЭЦП, т.к. не аттестована для этих целей ФСТЭКом. Вместо неё может использоваться ключ eToken (внешне похож на обычную флешку) из модельного ряда имеющего вышеупомянутый аттестат и поддерживаемого ГНИВЦ ФТС.
Для перевыпуска носителя ЭЦП на ключе eToken его необходимо приобрести ( http://alta.ru/price.php?a=show&start=6800&end=7000 ) и подать нам заявку на перевыпуск ЭЦП на данном носителе.
Re: Вставлен другой носитель ЭЦП
Сообщение warner » Сб апр 10, 2010 17:20
Re: Вставлен другой носитель ЭЦП
Сообщение Stanislav » Вс апр 11, 2010 09:07
Разница только в наличие сертификата. У флешки его нет.
Если хочется ЭЦП на USB носителе, предлагаю абсолютно легально обзавестись им по минимальной цене https://www.alta.ru/price.php?a=show&st . 0&end=7000 и запросить у нас перевыпустить на нем Вашу ЭЦП.
Re: Вставлен другой носитель ЭЦП
Сообщение Наталья Самара » Вт май 04, 2010 12:05
Re: Вставлен другой носитель ЭЦП
Сообщение Stanislav » Вт май 04, 2010 16:10
Наталья, есть два варианта решения проблемы:
1. Аннулировать ЭЦП на дискете, и заказать её перевыпуск на носителе типа eToken
2. Оснастить Ваш ноутбук USB дисководом
Re: Вставлен другой носитель ЭЦП
Сообщение Koteneff » Пн июн 21, 2010 14:30
AndrewT писал(а): У некоторых наших клиентов иногда возникает ситуация при смене носителя ЭЦП (дискеты), когда Крипто Про ругается «Вставлено другой носитель» (Вставьте носитель).
Есть решение этой проблемы с форума Крипто Про:
http://alta.ru/openhead_fm.php?url=http . ro/forum2/
Выберите тему «Крипто Про 3.0», «Выбран другой носитель».
Для удаления привязки, как правило, достаточно в панели Крипто Про CSP, на вкладке Сервис, нажать кнопку «Удалить запомненные пароли». В некоторых случаях, для удаления привязки, этих действий не достаточно. Необходимо проделать следующие действия:
1. Откройте сертификат для которого нужно удалить привязку, и на вкладке «Состав» и посмотрите поле «Отпечаток сертификата»
2. Перейдите в папку
«:\Documents andSettings\имя_текущего_пользователя\ApplicationData\Microsoft\SystemCertificates\My\Certificates»
и найдите там файл, имя которого совпадает со значением поля «Отпечаток сертификата» и удалите его.
3. Также, возможно придется удалить файл, имя которого соответствует значению поля «Идентификатор ключа субъекта» (в сертификате) из папки «:\Documents and Settings\имя_текущего_пользователя\Application Data\Microsoft\SystemCertificates\My\Keys»
Re: Вставлен другой носитель ЭЦП
Сообщение Dmitry_B » Чт дек 09, 2010 21:18
Станислав, не могли бы Вы привести более надёжный источник чем международный блог энциклопедистов?
Поясню. ЭЦП используется не только в ЭД. Наш банк, например, рекомендует переносить эцп с дискеты на флэшку(всвязи с большей надёжностью этого носителя). Хотя конечно это всего-лишь банк.
ФЕДЕРАЛЬНЫЙ ЗАКОН ОБ ЭЛЕКТРОННОЙ ЦИФРОВОЙ ПОДПИСИ
(в ред. Федерального закона от 08.11.2007 N 258-ФЗ)
Статья 5.3
Использование несертифицированных средств электронной цифровой подписи и созданных ими ключей электронных цифровых подписей в корпоративных информационных системах федеральных органов государственной власти, органов государственной власти субъектов Российской Федерации и органов местного самоуправления не допускается.
Статья 3
средства электронной цифровой подписи — аппаратные и (или) программные средства, обеспечивающие реализацию хотя бы одной из следующих функций — создание электронной цифровой подписи в электронном документе с использованием закрытого ключа электронной цифровой подписи, подтверждение с использованием открытого ключа электронной цифровой подписи подлинности электронной цифровой подписи в электронном документе, создание закрытых и открытых ключей электронных цифровых подписей;
Статья 4. Условия признания равнозначности электронной цифровой подписи и собственноручной подписи
1. Электронная цифровая подпись в электронном документе равнозначна собственноручной подписи в документе на бумажном носителе при одновременном соблюдении следующих условий:
сертификат ключа подписи, относящийся к этой электронной цифровой подписи, не утратил силу (действует) на момент проверки или на момент подписания электронного документа при наличии доказательств, определяющих момент подписания;
подтверждена подлинность электронной цифровой подписи в электронном документе;
электронная цифровая подпись используется в соответствии со сведениями, указанными в сертификате ключа подписи.
Которое из условий нарушается при использование для хранения закрытого ключа «несертифицированного» носителя информации?
Что касается «Сертификаты ЭЦП выпускаемые ГНИВЦ ФТС не экспортируемые и их перенос на другой носитель штатными методами невозможен.» — извините, но это не соответствует действительности(я уверен что Вам это известно). В случае использования в качестве носителя ключа обычного накопителя не имеется абсолютно никаких технических проблем для переноса файлов ключа на другой носитель(штатными средствами операционной системы).
А вот вопрос юридической правомерности хотелось бы чтобы был раскрыт квалифицированно(с конкретными ссылками на нормативные акты), т.к. бывают ситуации когда даже просто передача носителя декларанту проблематична, не говоря уже о смертности дискет.
Кстати, последняя наша заявка на ЭЦП уже дней двадцать находится в подвешенном состоянии — даже перечень не можем получить чтобы подписать и передать в Альту, говорят очень большой поток заявок(что характерно, только что упало письмо с перечнем ). Теперь мысленно представим что накрылась активно используемая дискета с потписью. Про повреждения более надёжных токенов тут тоже где-то было, так что не панацея. А вот резервная копия закрытого ключа, это да. Скончалась дискета, скопировал на новую и дальше в бой.