Фишинг-смишинг: как защититься от технологического мошенничества
Одна из самых распространенных угроз информационной безопасности в сфере цифровой экономики – фишинг. Проводим небольшой ликбез: рассказываем, как мошенники получают конфиденциальную информацию без взломов, и на что следует обращать внимание интернет-пользователям, чтобы не потерять деньги.
Фишинг – это попытка получить чужие персональные данные, такие как ФИО, пароли, данные банковских карт, под видом запроса от лица или организации, заслуживающих доверие, с целью извлечения прибыли незаконными способами. Фишеры списывают деньги с чужих банковских карт, занимаются шантажом и вымогательством, продажей персональных данных на черном рынке и проводят атаки, чтобы компрометировать компании и нанести вред их репутации.
Невнимательность, человеческие слабости, любопытство, а также незнание того, что данные банковских карт (номер, CVC код, имя владельца и пинкод) – ваша личная информация, которую лучше держать в тайне, помогают мошенникам процветать и множиться.
Рассказываем, какие каналы для общения с вами используют фишеры.
Почтовый фишинг
Вы не читаете письма от малознакомых адресатов, не переходите по сомнительным ссылкам и даже не скачиваете подозрительные программы, присланные вам почте. А что сделаете, если получите письмо от коллеги со ссылкой на рабочий документ в Google docs?
Пример из жизни
В мае 2017 года более миллиона пользователей Gmail стали жертвами фишинговой атаки: они нажали на ссылку, ведущую в Google docs, потому что она была прислана их друзьями или сослуживцами. Таким образом они открыли вредоносному ПО доступ к своим Gmail аккаунтам: программа-зловред продолжила рассылку сообщений от их лица далее по списку контактов. Через аккаунты Gmail мошенники получили возможность просматривать личные документы пользователей на Google disk и распоряжаться их учетными записями в Google Play, привязанными к банковским картам.
Как видите, почтовый фишинг может приобретать весьма изощренные формы. Многие попадаются на фишинговые письма, замаскированные под уведомления почтовых сервисов: предупреждения о необходимости подтвердить аккаунт, увеличить объем диска или сменить пароль, чтобы избежать блокировки сервиса. Часто приходят уведомления о необходимости получить недоставленные письма по причине проведения технических работ на сайте. Подобные уведомления содержат ссылки, которые либо сразу перенаправляют вас на вредоносные сайты либо предлагают ввести данные своего аккаунта (логин и пароль), которые впоследствии попадают к киберпреступникам.
Что делает вредоносное ПО, попав на ваш компьютер? Вирус может записать информацию, которую вы вводите на своей клавиатуре; присоединиться к системе вашего компьютера и при каждом выходе в сеть интернет передавать данные злоумышленникам. То есть злоумышленник может получить не только историю ваших покупок, но и данные вашей кредитной карты, когда вы в следующий раз будете делать покупки онлайн.
Вам на почту приходит письмо от вашего банка или сервиса онлайн платежей. Письмо может выглядеть максимально правдоподобно: содержать логотипы банка, обращение к вам по имени, быть написано официальным языком со всеми правильными банковскими терминами. В письме вас могут информировать о списании или зачислении средств, блокировке карты. «Лжебанк» предложит вам пройти по ссылке и проверить остаток средств на карте или получить более детальную информацию о новых продуктах банковского сервиса.
По факту мошенники подменяют ссылку на официальный онлайн банк поддельной адресной строкой. Вы заходите на сайт, вводите данные своей карты – а дальше на ваших глазах мошенники начинают списывать кровно заработанные деньги. Пока вы оправляетесь от шока, баланс на карте стремительно движется к нулю.
Последние несколько лет для почтового фишинга активно используют вирусы-вымогатели: шифровальщики (шифруют ваши файлы на компьютере) и блокировщики (блокируют доступ к работе компьютера). Одной из самых ярких фишинговых атак прошедшего года стал нашумевший вирус Petya, от которого пострадали многие компании-лидеры. Вирус попадал на компьютеры сотрудников по почте: приходило письмо якобы содержащее резюме кандидата. После открытия письма вирус шифровал информацию на компьютере, полностью блокируя его работу. Чтобы восстановить данные, хранившиеся на диске, требовалось заплатить выкуп.
-
Обращать внимание на почтовый адрес, с которого поступило письмо. Официальные организации, как правило, не имеют почтовых доменов на публичных почтовых сервисах вроде Yandex или Gmail.
Не принимать файлы и не переходить по ссылкам, полученным от незнакомых контактов.
Смотреть на адрес ссылки URL, полученной по почте. Адрес будет похож на оригинальный: ищите отличия в домене второго уровня. Например, вместо адреса https://online.sberbank.ru может быть использован http://online.sberbank.k.ru. На официальной странице банка можно через браузер проверить по адресу, отличается ли ссылка официального сайта от той, что прислали вам по почте.
Обращать внимание на предупреждения браузера о сертификате безопасности сайта, на который вы собираетесь перейти.
Проверить тип файла в файловом менеджере. Не скачивать файлы типа *.exe, *.scr, *.bat, *.vbs.
Не вводить данные карты на сайте, в адресе которого нет https – это очень важно, потому что только сайты типа https могут обеспечить безопасную передачу информации.
Не сохранять данные карты при оплате онлайн-покупок.
Онлайн фишинг
Мошенники выбирают жертв для обмана в социальных сетях. Они пользуются тем, что банки заводят аккаунты в соц. сетях и активно общаются напрямую со своими клиентами. Последние теряют бдительность, легковерно вступают в переписку с так называемыми представителями банка, сообщая свои банковские детали. Некоторые пользователи самостоятельно переходят на фейковые банковские кабинеты по онлайн ссылкам, размещенным на поддельных аккаунтах банков ВКонтакте или на Facebook.
Важно знать. Банковские служащие, а также другие представители крупных и уважаемых компаний ни при каких обстоятельствах не запрашивают конфиденциальную информацию и банковские детали своих клиентов в социальных сетях.
- Перед тем, как написать банку, убедитесь, что пишете на официальный аккаунт. Обычно на официальном сайте банка есть ссылки на профили в соц.сетях.
- Если вам пишет сотрудник банка в социальных сетях и у вас есть сомнения о том, можно ли ему доверять, — перезвоните в банк по официальному номеру службы поддержки, который указан на вашей карте.
Принимая файлы даже от лучших друзей в соц. сетях, обращать внимание на подозрительную смену стиля и манеры общения. В переписке попросите описать содержимое файла или позвоните другу, чтобы уточнить, что именно он хочет вам отправить. То же самое касается любых поступающих от друзей просьб перечислить деньги на карту.
Не ставить на все социальные сети одни и те же пароли.
Пример из жизни.
В связи с ростом популярности биткоинов появляются новые форматы фишинга. В социальных сетях действуют «продавцы» биткоинов: они предлагают обменять криптовалюту на фиатную по выгодному курсу, например, при помощи кошелька Qiwi. Мошенник может попросить по скайпу показать наличие средств на кошельке. Потом он просит сформировать ваучер. Ваучер представляет собой код, который позволяет перевести средства из кошелька после активации. Мошенник фактически в режиме онлайн по коду переводит на свой кошелек все ваши деньги.
Вишинг или голосовой фишинг
Вам лично звонит сотрудник банка. Вежливо представившись, он может сослаться, например, на то, что в банк поступил запрос о списании средств с вашей карты где-нибудь в Африке. Банк считает это подозрительной активностью и просит сообщить, что вы не в Африке, а также хотел бы уточнить детали по вашей карте. Вы легковерно сообщаете номер и CVC код – и ваши средства моментально списываются со счета, возможно, где-то в пресловутой Африке.
Вам приходит письмо или СМС с просьбой позвонить по номеру телефона банка, чтобы узнать остаток средств на вашей карте. Вы звоните, попадаете на стандартный автоответчик, в тоновом режиме пытаетесь попасть на голосовое окно, которое вам нужно. В итоге голос в автоответчике просит вас набрать номер карты и CVC–код, что вы и делаете, потеряв всякую бдительность. О дальнейшем можно не рассказывать.
-
Не сообщать CVC-код и другие данные по карте позвонившему Вам «сотруднику» банка.
Повесить трубку и перезвонить по официальному номеру телефона банка, который указан на вашей карте.
Не скачивать приложения на мобильный телефон в непроверенных онлайн магазинах.
Пример из жизни.
Лично автору этой статьи однажды после того, как он разместил вещь на продажу на сайте Avito позвонила девушка. Она сообщила, что хочет купить вещь, и готова внести 100% предоплату по карте. Она спросила номер карты. Через несколько минут на смарфтон пришло сообщение от банка с кодом (такие сообщения приходят при верификации онлайн покупок). Еще через минуту перезвонила и лжепокупательница. Сетуя на то, что у нее не получается перевести деньги на карту и банк запрашивает код, девушка невинным голосом попросила продиктовать ей код из сообщения, пришедшего на мой смартфон.
Смишинг или СМС-фишинг
В общем-то схема не меняется: приходит СМС от банка или любой другой организации, которая выглядит надежно. Например, сообщение о необходимости оплатить штраф ГИБДД или задолженность по коммунальным услугам. В СМС будет содержаться ссылка на сайт, через который можно провести оплату. После того, как пользователь вводит данные своей карты, происходит списание средств, которые пойдут вовсе не на оплату несуществующего штрафа. Бонусом могут быть списаны средства за оказание услуги посредством СМС. Отдельно стоит упомянуть MMS сообщения, приходящие с неизвестных номеров телефонов: загружая невинную MMS-открытку, вы рискуете получить на смартфон вирус. При перезагрузке смарфтона вирус считывает логин и пароль вашего мобильного банка и глушит от него СМС оповещения: то есть до вас не доходят сообщения о списании денег с вашей карты.
Казалось бы, что может быть опасного в безобидных рассылках из серии «Отправь это сообщение 10 друзьям и в новом году ты встретишь свою любовь». Так называемые «письма счастья» пачками приходят в мессенджеры от наших друзей и знакомых. Оказывается, такие сообщения часто содержат вирусы: зловреды могут быть зашифрованы в самой картинке или в смайлике, вставленном в текст сообщения. Пользователи, сами того не подозревая, помогают злоумышленникам формировать базы с номерами телефонов или почтовыми адресами. Эти базы адресов в дальнейшем идут на продажу, используются для спам рассылки или проведения вишинговых атак на тех же банковских клиентов.
Взломы мобильных устройств посредством вредоносного ПО становятся все популярнее. Это связано с тем, что мы все чаще оплачиваем услуги через мобильный банк и другие приложения на наших смартфонах. Многие ошибочно полагают, что антивирусы зашиты в устройства производителями смартфонов, но это не так.
Из-за синхронизации учетных записей на различных устройствах злоумышленникам становится еще проще получать нашу конфиденциальную информацию. Получается, что, поймав вирус на компьютере, в итоге мы неосознанно предоставляем мошенникам доступ к файлам, которые могли изначально храниться на нашем смартфоне или планшете.
-
Установить антивирус на мобильное устройство.
Обратить внимание на номер, с которого отправлена СМС. Если вам пишут с частного номера телефона – берегитесь, это мошенники.
Проверять штрафы и задолженности на официальном сайте госуслуг, а статусы покупок в интернет магазине — в личном кабинете на официальном сайте магазина.
На ваш компьютер попадает вирусная программа: вирус делает скрытую переадресацию с любого сайта, который вы изначально собирались посетить, на сайт-подделку. Сайт-подделку сложно отличить от оригинала. И вот вы уже вводите данные своей карты, думая, что покупаете туфли в интернет-магазине.
Мошенники коварно заражают целые сервера DNS. Представьте ситуацию: вы покупаете билеты на какой-нибудь международный музыкальный фестиваль, на сайте фестиваля размещены ссылки, например, на гостиницы, в которых можно остановиться. Но если гостиница по каким-то причинам не успела в срок оплатить домен своего сайта, им мог завладеть мошенник и заразить его вредоносной программой. Пройдя по ссылке и совершая бронирование номера, вы введете данные своей карты, которые автоматически станут доступны мошенникам.
При поиске сайта банка или электронного магазина в браузере даже в первых строках выдачи может находиться поддельный сайт. Отличить такой сайт от настоящего можно по домену второго уровня. Перед тем, как переходить на сайт, надо обратить внимание на адресную ссылку под его названием. Поисковые системы, конечно, чистят выдачу по запросам от мошенников, но им не всегда удается сделать это оперативно. Мошенники в сфере криптовалют даже покупают рекламу на страницах выдачи по поисковым запросам. Пользователи, клюнув на броское название очередного ICO, сами проходят на сайт и оказываются в руках злоумышленников.
Пример из жизни.
Только шесть лет назад прошло первое судебное дело о фишинге. Братья Попелыш из Санкт-Петербурга получили суровое наказание: шесть лет лишения свободы «условно» и штраф 450 тысяч рублей. На удочку хакеров попались клиенты российских банков из более чем 40 регионов РФ. Всего мошенники обманули 170 человек и заработали 13 миллионов рублей. Они использовали фарминг: заражали компьютеры своих жертв трояном. Программа делала переадресацию с системы онлайн-банкинга на поддельный сайт. Фальшивая интернет-страничка была почти полной копией официальной страницы интернет-банкинга, но помимо окон логина и пароля, также содержала окно CVC-кода.
- Если вы добрались до этого пункта статьи и все еще не установили антивирус на ВСЕ свои устройства (ПК, мобильные, планшеты) – сделайте это сейчас.
- И снова бдительность: надеюсь, вы поняли, что переходить по ссылкам надо с осторожностью.
Заводите личные кабинеты на сервисах с двухфакторной аутентификацией. Иными словами, на сервисах, запрашивающих проверку захода в личный кабинет по двум параметрам: через логин, пароль и, например, по коду смс.
И последний совет – остерегайтесь мошенников в новых сферах цифровой экономики, которые еще не получили регулирование на законодательном уровне. Особенно это касается мира криптовалют, где скачанные кошельки зачастую оказываются носителями вирусов, а биржи обмена биткоинов – фишинговыми фальшивками.
Немного морали. В оффлайне мы заботимся о своей безопасности и два раза подумаем перед тем, как на каблуках в бриллиантах и мехах идти ночью по темным дворам Бирюлево. Подобную бдительность стоит проявлять и в сфере цифровой экономики, где за интернет-страничкой или профилем в социальных сетях может скрываться кто угодно.
Соавтор материала: Степан Карзаков, ведущий специалист службы безопасности компании «ОНЛАНТА» (входит в ГК ЛАНИТ).
Почему работает фишинг и как с ним бороться

Фишинг-атаки можно назвать преступлением XXI века. Средства массовой информации ежедневно публикуют списки организаций, чьи клиенты подверглись фишинговым атакам. Средства phishing-мошенничества с каждым днем продолжают расти не только количественно, но и качественно. В то время как спам только отвлекает получателей от работы, фишинг зачастую ведет к реальным финансовым потерям. Угроза вполне серьезная, так почему же люди до сих пор не научились ее избегать?
Почему фишинг работает?
Есть масса способов сыграть на доверии пользователя
Причин, по которым онлайн-мошенничество работает, на самом деле достаточно много. Начать следует с того, что преступники достаточно умело играют на психологии своих жертв: есть масса способов обмануть пользователя, и все они идут в ход.
Например, можно заманить его обещанием какой-нибудь халявы — надо ли говорить, что это вполне эффективный вариант, ведь любители «бесплатного сыра» всегда найдутся. Также можно сыграть на ажиотаже, возникшем вокруг какой-то темы. Хорошим примером в этом отношении может служить целая эпидемия сетевого мошенничества, связанная с прошедшим недавно чемпионатом мира по футболу.
Например, летом 2014 года был обнаружен фишинговый сайт, имитировавший сайт FIFA, на котором пользователю предлагалось подписать петицию в защиту Луиса Альберто Суареса, нападающего национальной сборной Уругвая. Чтобы подписать петицию, пользователю необходимо было заполнить форму, введя в нее свое имя, страну проживания, номер мобильного телефона и адрес электронной почты.
Другой мошеннический сайт предлагал посетителям скачать электронный билет на чемпионат. На самом деле вместо билета пользователь получал банковского троянца — пробравшись в систему, зловред перехватывал личные данные, прежде всего финансового характера.
Из 600 миллионов зафиксированных «Касперским» попыток захода на фишинговые сайты 22% — поддельные страницы Facebook
Tweet
Для тех, кому в детстве родители все-таки объяснили, что заманчивым обещаниям незнакомцев доверять не стоит, у фишеров есть другой инструмент — рассылки от лица друзей жертвы. Например, в социальных сетях. По данным «Лаборатории Касперского», в 2013 году у пользователей наших продуктов более 35% всех срабатываний компонента «Антифишинг» пришлось на фишинговые страницы, имитирующие страницы социальных сетей. Из 600 миллионов зафиксированных нами попыток захода пользователей на фишинговые сайты 22% случаев пришлись на страницы, имитирующие Facebook.

Еще один эффективный метод — застать жертву врасплох и запугать. Например, угрозой блокировки учетной записи или даже банковской карты. В связи с этим уместно будет упомянуть «вишинг» (голосовой фишинг, то есть фишинг по телефону). Не всем людям просто сориентироваться и отказать напористому «сотруднику отдела безопасности банка», требующему сообщить данные карточки для предотвращения ее блокировки.
Технически фишинг постоянно совершенствуется
Немалую роль в том, что многие люди становятся жертвами онлайн-мошенников, играет тот факт, что с технической точки зрения инструменты фишинга постоянно изменяются и становятся все более и более изощренными.
Поддельные сайты уже не так легко отличить от настоящих — некоторые из них имеют вполне убедительные адреса, иногда на них даже работает защищенное соединение (HTTPS), причем с подлинными сертификатами. Все большее распространение приобретает мобильный фишинг — в силу технических особенностей смартфонов и планшетов распознать поддельный сайт зачастую сложнее, чем на компьютере или ноутбуке.
При этом следует иметь в виду, что в случае фишинга киберпреступнику совсем не обязательно проникать в систему вашего устройства. Поэтому «врожденной» защиты от фишинга нет ни у одной платформы — это по-настоящему универсальная угроза.
Для преступников это по-настоящему прибыльно
Но в первую очередь популярность фишинга растет потому, что это действительно выгодный вид преступной деятельности. Инструменты существуют и сравнительно легко доступны, охват чрезвычайно широк, в том числе и в социальных сетях (помните — 600 миллионов переходов!), большинство действий фишеров полностью автоматизировано.
Поэтому даже при небольшом проценте попавшихся мошенники могут вполне прилично зарабатывать. Причем, поскольку в большинстве случаев охота идет за банковскими данными, для монетизации даже не надо придумывать какие-то сложные схемы.

Впрочем, фишинг хорошо совмещается и с другими видами интересной деятельности, прекрасно существуя с ними в симбиозе. Через спам вы получаете фишинговое сообщение, позволяющее преступнику получить доступ к вашим контактам и разослать «письмо счастья» дальше. По набранной базе в дальнейшем может быть осуществлена рассылка вредоносного ПО — дальнейшее использование собранного таким образом ботнета может быть совершенно любым.
Поэтому не следует думать, что единственная информация, которую необходимо защищать от мошенников, — это данные банковских карт и платежных систем. Многие фишеры будут вполне удовлетворены и доступом к вашей учетной записи в социальной сети или почтовом сервисе.
Как уберечься от фишинга?
Что предложить пользователям в качестве инструмента противодействия мошенникам? Прежде всего, естественно, здравый смысл.
В первую очередь следует сохранять спокойствие и не поддаваться на провокации — это одинаково полезно и в случае онлайн-мошенничества, и в случае «вишинга». Необходимо как следует проверять все ссылки и сайты, на которые эти ссылки ведут.
Если вы получили подозрительную ссылку от коллеги или друга, прежде чем по ней перейти, стоит убедиться, что на другом конце провода именно тот, кто должен там быть. В случае «вишинга» также полезно помнить о том, что данные, например, банковской карты ни один настоящий сотрудник банка просто не вправе у вас потребовать.

В идеале на сайты, требующие ввода личных данных, ходить по ссылкам вообще не стоит — лучше набрать адрес вручную. Разумеется, посещение подобных ресурсов должно осуществляться через надежные устройства и сети.
Не забудьте использовать и регулярно обновлять антивирусные продукты, особенно если они представляют вам и антифишинговые решения. Например, модуль «Антифишинг», встроенный в Kaspersky Internet Security, умеет не только сверяться со списком уже известных мошеннических сайтов, но и опознавать потенциально опасные по более чем 200 критериям.
Кибербезопасность: как не стать жертвой фишинга

По оценкам экспертов, количество кибератак на Россию в 2022 году по сравнению с предыдущим годом выросло в 10–15 раз. Одним из наиболее опасных видов киберугроз, по словам специалистов, остается фишинг. Количество фишинговых сайтов в доменных зонах .ru и .рф за январь — сентябрь 2022 года увеличилось на 15% в сравнении с аналогичным периодом прошлого года. Фишинговые сайты составляют 98–99% заблокированных ресурсов киберпреступников.
Жертвами мошенников становятся и обычные пользователи, и организации, а современные средства защиты не всегда способны противостоять меняющейся тактике злоумышленников, так как их механизмы основаны не на технических уязвимостях, а на человеческих слабостях и доверчивости пользователей. О том, что такое фишинг, и способах защиты от него рассказываем в наших карточках.
Что такое фишинг?
Фишинг (от англ. fishing — рыбалка) — вид интернет-мошенничества, цель которого — получить конфиденциальные данные пользователей от них самих. Сюда относится кража паролей, номеров кредитных карт, банковских счетов и другой конфиденциальной информации. Наиболее частые жертвы фишинга — сотрудники банков, электронных платежных систем, онлайн-аукционов. Фишеров интересуют данные, которые дают прямой доступ к деньгам, а также личная информация пользователей, помогающая сделать достоверными фишинговые письма.
Виды фишинговых приманок
Подделка домена или имитация знакомого пользователя — сообщение может прийти с адреса знакомого вам отправителя или организации, который отличается от исходного какой-нибудь едва заметной деталью или символом (exapmle@mail.com вместо example@mail.com, supportonline@mail.com вместо support.online@mail.com).
Текстовые приманки — текстовое сообщение, поступающее от якобы доверенного источника, такого как банк, государственное учреждение или коммерческая компания. В сообщении пользователя просят предоставить личную информацию (имя пользователя, пароль или конфиденциальные финансовые данные). Изучите внимательно подобное письмо. Если информация требуется "срочно" или "в кратчайшие сроки" — это один из признаков фишингового письма.
Фишинговые ссылки — сообщение электронной почты содержит ссылку на страницу, похожую на страницу авторизации доверенного сайта и призывающую, например, срочно поменять пароль. Этим действием вы можете передать его непосредственно в руки злоумышленников.
Фишинговые вложения — сообщение электронной почты, которое содержит вредоносный файл, а также некий призыв, убеждающий его открыть.
Псевдовикторины — ресурсы в соцсетях и мессенджерах, которые имитируют розыгрыши ценных призов, крупных денежных сумм или колоссальные скидки на продукцию известных брендов. Применительно к России это особенно касается товаров марок, покинувших местный рынок.
Новые опасности
Последние годы помимо писем фишинговые сообщения стали поступать и через мессенджеры, а также социальные сети. Опасность заключается в том, что на первый взгляд сообщение приходит со знакомого телефонного номера, в подлинности которого усомниться гораздо сложнее, чем в подлинности адреса письма. Однако в случае получения подобного сообщения это скорее всего означает, что аккаунт вашего знакомого из списка контактов взломали злоумышленники.
Также распространение получили специально разработанные мобильные приложения. Мошенники размещают их в официальных онлайн-магазинах, проплачивают рекламу в других онлайн-проектах, а при скачивании или переходе по ссылке выводят на поддельные страницы, замаскированные под официальные ресурсы крупных компаний или СМИ, дублирующие их корпоративные цвета, шрифты и логотипы. Уже на этих ресурсах жертву обрабатывают, предлагая инвестировать деньги в якобы специально созданные финансовые структуры и обещая неслыханную и гарантированную доходность. А в качестве дополнительного стимула убеждают, что количество мест для подобных инвесторов в проекте ограничено и надо поторопиться с вхождением.
Под кого маскируются фишеры
В 2022 году наиболее подвержены атакам оказались "Сбер", "Авито", Ozon, "Додо Пицца", "Красное и Белое", Альфа-банк, ВТБ, BlaВlaСar, "Столото", "М.Видео" и "Эльдорадо". Именно от их имени киберпреступники пытались вымогать у граждан их личные данные и деньги. По словам руководителя направления аналитики интернет-угроз компании "РТК-Солар" Сергея Трухачева, на имитацию этих брендов пришлось до 80% от всех выявляемых фишинговых сайтов, ориентированных на российскую аудиторию. В качестве примера он рассказал ТАСС, как клиентам "Додо Пиццы" и сети магазинов "Красное и Белое" мошенники предлагали призы по результатам фейковых розыгрышей.
При этом фишеры, по его словам, использовали сложные закамуфлированные фишинговые схемы, благодаря которым вредоносный контент виден лишь тем, на кого он ориентирован. Впрочем, это им не помогло. "Мы успешно выявляем и блокируем подобные сайты, — подчеркнул Трухачев. — Минимальное время блокировки в этом году составило 12 минут с момента обнаружения"
Фишинг или вишинг?
Практически каждый обладатель мобильного телефона на сегодня хотя бы раз сталкивался с разновидностью фишинга, получившей название "вишинг", от англ. voice fishing (голосовой фишинг). Мошенники звонят жертве, представляясь различными официальными лицами (в основном представителями силовых ведомств или сотрудниками кредитных организаций), выманивая персональные данные, пароли или напрямую деньги.
Способы защиты
Главный принцип: не делать ничего автоматически, бездумно. Знакомый вид электронного письма не должен позволить адресату выполнить стандартное действие, не вчитываясь. Будьте бдительны: все ли в порядке с адресами, подписями? Нет ли в письме подозрительных вложений и открытого призыва их открыть? Опасайтесь сообщений с угрозами блокировки ваших учетных записей и предложений перехода по "спасительным" ссылкам для восстановления доступа.
Помните, что есть перечень данных, которые тот или иной сервис не вправе у вас запрашивать, — наиболее яркий пример — это CVV-код с оборотной стороны банковской карты. Но одновременно с этим у некоторых сервисов есть данные, которыми злоумышленники могут не располагать, — например, ваше имя и фамилия. Поэтому, если вам приходит не персонализированное письмо, это лишний повод задуматься о том, кто его прислал. Но даже упоминание личной информации, например обращение по имени, не гарантирует полной безопасности. Злоумышленники часто проводят подготовительную работу, получая информацию о жертве из соцсетей.
При возникновении любого рода сомнений нужно связаться с самой компанией-отправителем (отдельным письмом или по телефону) и проверить подлинность сообщения.
По возможности отказаться от переходов на проверенные ресурсы через гиперссылки из сообщений, отправленных незнакомыми отправителями.
В современном мире пароли не могут обеспечить необходимой защиты, особенно когда пользователи используют простые для запоминания комбинации, облегчающие хакерам процедуру взлома, а также единственный пароль для всех сервисов и приложений, увеличивая тем самым ущерб от компрометации. Важно усиливать защиту с помощью многофакторной аутентификации (подтверждение по нескольким каналам). В интервью ТАСС вице-президент, директор по информационной безопасности компании VK Алексей Волков назвал многофакторную аутентификацию одним из наиболее эффективных инструментов, позволяющим надежно защитить аккаунт. По его словам, подавляющее большинство попыток взломов, около 96–97%, — это взломы аккаунтов, у которых не подключен второй фактор.
При этом эксперты отмечают, что одноразовые коды по SMS, используемые в качестве второго фактора, также могут быть скомпрометированы: подтверждение по SMS всего лишь чуть более безопасно, чем простые пароли. Многие участники рынка уже не первый год предлагают клиентам многофакторную аутентификацию с помощью специальных приложений, использующих коды или биометрию (отпечаток пальца или лицо), а некоторые — возможность полностью отказаться от паролей, что радикально снижает вероятность успешной фишинговой атаки.
Обращайте внимание на предупреждение браузера о подозрительных сайтах — такие точно не стоит открывать.
Современные почтовые сервисы также заботятся о безопасности пользователей, создавая специальные "песочницы" для проверки подозрительных сообщений в изолированном контейнере, и не "выпускают" информацию в систему, пока не будет уверенности в безопасности. Прислушивайтесь к рекомендациям и сообщайте почтовому агенту о случаях фишинга.
Существуют специальные группы (PhishTank), собирающие целые базы фишинговых адресов, где можно проверить поступившее сообщение.
Крупные фишинговые атаки
Первой известной фишинговой атакой считается "бомбардировка" хакерами американского онлайн-гиганта AOL в 1995 году. Фишеры представлялись сотрудниками холдинга и убеждали жертв "подтвердить аккаунт", после чего получали доступ к личным данным. По некоторым сведениям, позднее эти данные использовались для атак на американские платежные системы.
1 марта нынешнего года было объявлено об утечке данных клиентов сервиса "Яндекс.Еда". Из-за "недобросовестных действий одного из сотрудников" говорилось о раскрытии 6,8 млн данных о клиентах и их заказах. При этом, по утверждению компании, утечка коснулась только ФИО клиентов, телефонов, а также составов заказов и времени их доставки. Логины, пароли, платежные реквизиты остались нераскрытыми.
Что такое фишинг и как от него защититься
Учимся противостоять мошенникам в интернете и отказываемся от наследства нигерийского принца.
Фото: Johannes Eisele / Getty Images
В 2022 году в Рунете обнаружили 18 000 мошеннических сайтов, мимикрирующих под популярные ресурсы вроде VK или «Сбера». Если перейти на них и ввести свои личные данные — логин и пароль или платёжную информацию, — то можно потерять доступ к аккаунту или деньги.
Хакерская атака, при которой персональные данные и деньги похищают с помощью фейковых сайтов, аккаунтов или электронных писем, называется фишингом. В этой статье мы подробно разберёмся, в чём её смысл, как она проводится и какие есть способы от неё защититься.
Сегодня вы узнаете:
Что такое фишинговые атаки
Фишинг (от англ. fishing — рыбачить, выуживать) — это вид кибератаки, при которой злоумышленник пытается получить доступ к личной информации пользователя, например к логину и паролю от электронной почты или данным банковской карты.
Фишинг отличается от других видов хакерских атак тем, что мошенники активно манипулируют базовыми человеческими эмоциями, такими как любопытство и страх, а также используют информацию, которые смогли собрать из открытых источников о человеке.
Фишинг проходит по электронной почте, SMS, в мессенджерах и в социальных сетях. Атака выглядит так: человек получает письмо или сообщение от сервисов, которым он доверяет. Например, от своего банка, интернет-провайдера или магазина, где недавно совершил покупку. В этом письме его просят срочно указать личные данные или обновить их, иначе счёт будет заблокирован или возникнут другие проблемы. Это и есть приманка, так называемое «забрасывание удочки».
Если приглядеться к такому «срочному» письму или СМС, можно заметить, что домен или номер телефона не совпадают с официальными контактами сервиса, банка или магазина. А в самом письме или сообщении будет ссылка, ведущая на копию официального сайта. Если пользователь введёт там свои данные, то они попадут к мошенникам.
Посмотрим на примеры фишинговых писем, сайтов и сообщений.
Фишинговое письмо маскируется под запрос от существующей компании или сервиса. Например, пользователь может получить письмо, в котором указан безобидный запрос на подтверждение личных данных. На первый взгляд всё хорошо.
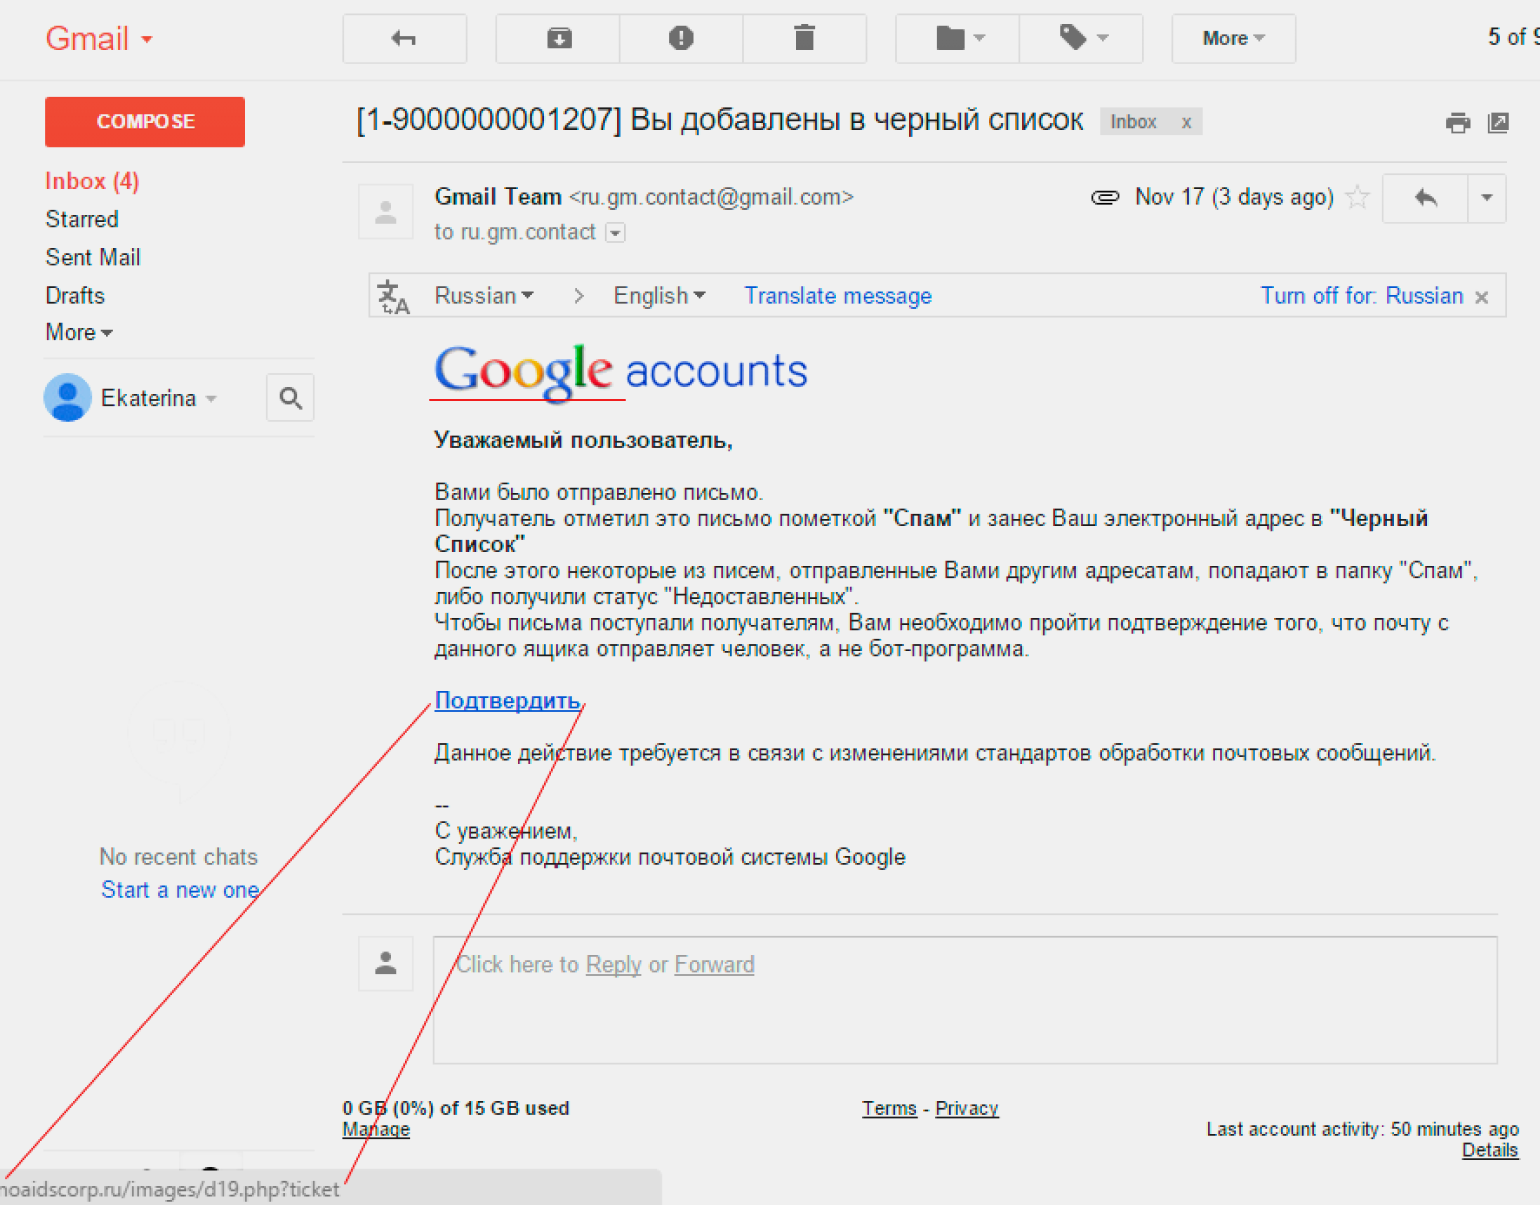
Человек может решить, что он получил запрос от Google: есть логотип компании, официально написанный текст, подпись в письме и почтовый ящик, намекающий на связь с компанией. Но почтовый ящик с доменом gmail.com может зарегистрировать любой пользователь. Если навести курсор на текст, на который поставили ссылку, то видно, что она ведёт на сайт с доменом .ru, который не имеет ничего общего с Google.
Оказывается, фишинговые письма существовали задолго до появления интернета и распространялись обычной почтой. Как правило, мошенники просили у получателя поучаствовать в многомиллионных операциях, а взамен обещали процент от сделки. Из-за того, что такой вид мошенничества был особенно популярен в Нигерии, письма стали называться «нигерийскими», а ложная выгода, которую сулили отправители таких писем, — «наследством нигерийского принца».
Фишинговый сайт делают похожим на веб-страницу популярного сервиса. Если не обратить внимания на его адрес, то можно и не заметить разницы:
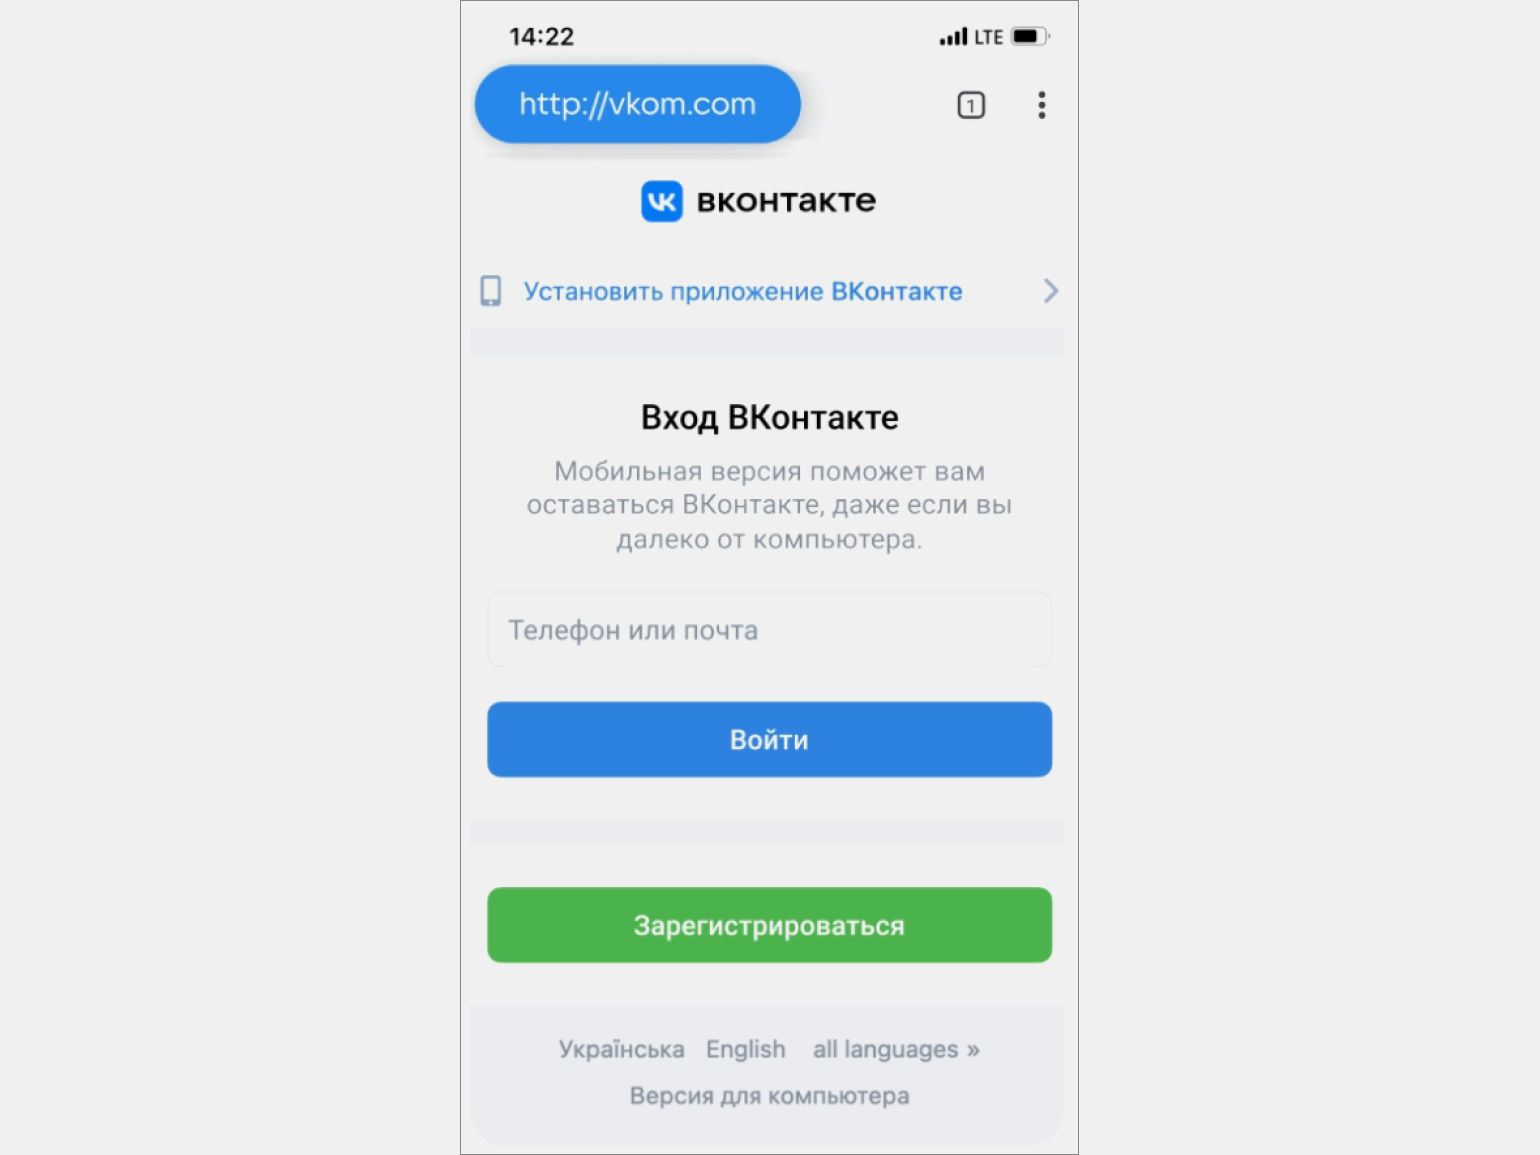
Форма для авторизации выглядит так же, как и на официальном сайте VK. Но вместо привычного vk.com в адресной строке видим vkom.com. Здесь лучше не авторизовываться — логин и пароль попадут в руки мошенников.
Фишинговое сообщение работает так же. Это СМС или сообщение в социальных сетях, которые заставляют пользователя совершить необходимое мошенникам действие — перейти по ссылке или перезвонить на их номер.
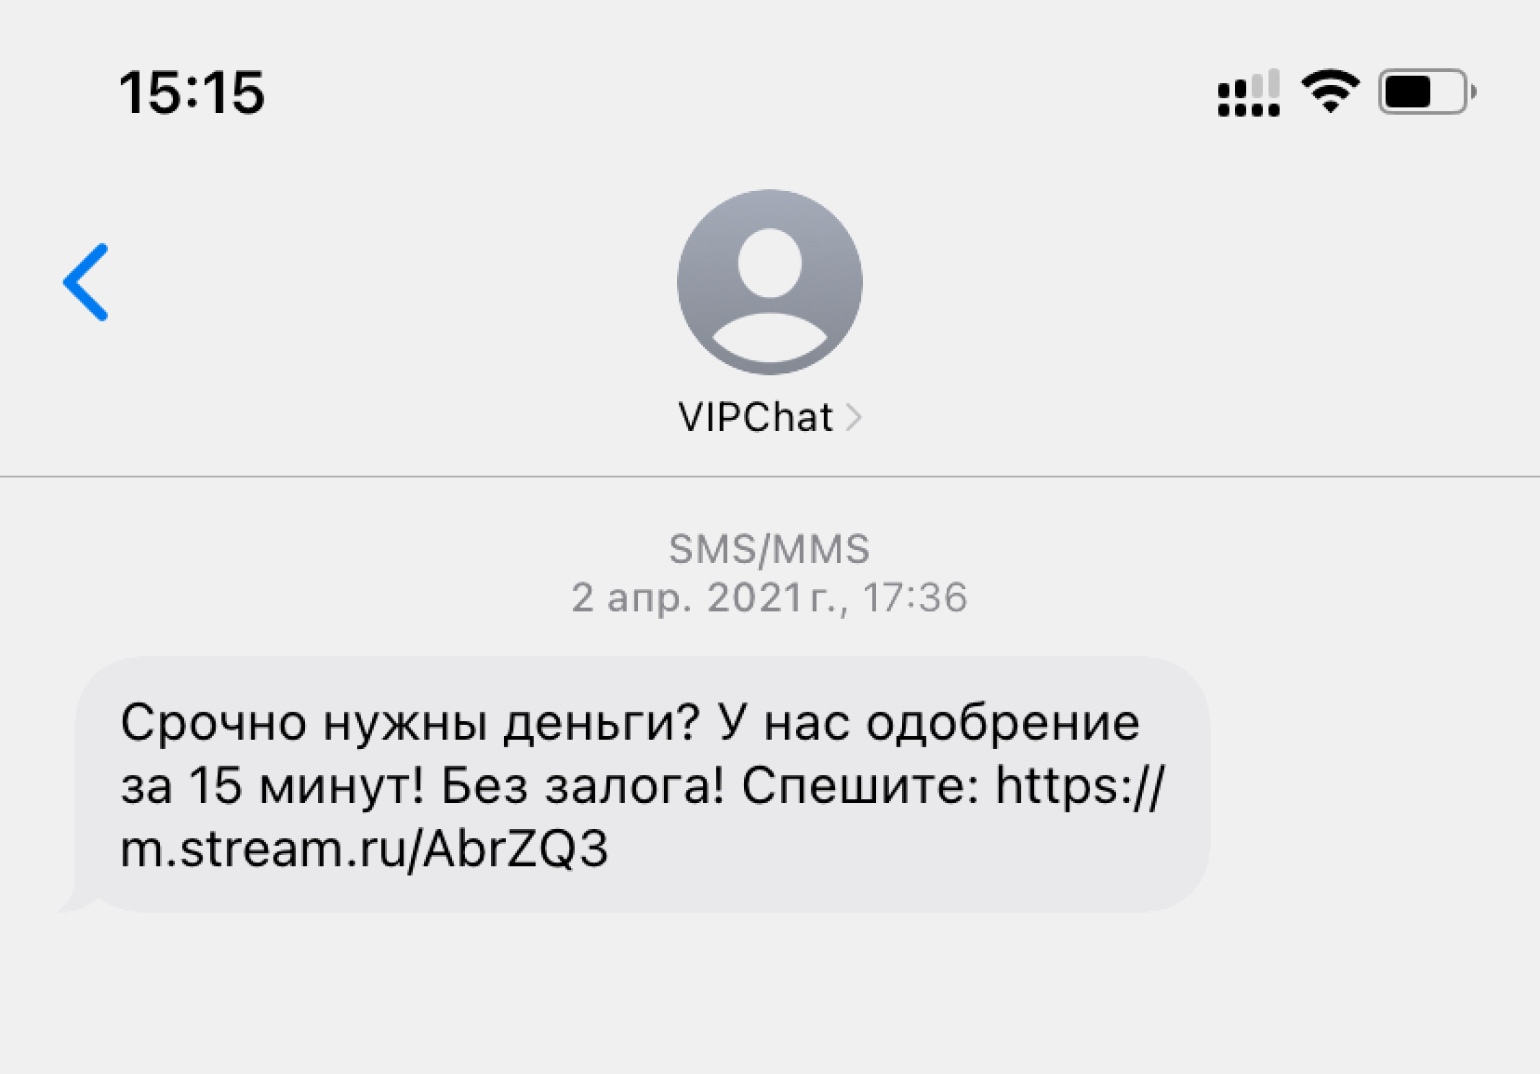
Реже фишинг проводят по телефону, звоня человеку. В этом случае мошенники звонят и представляются сотрудниками компании, например службы безопасности банка. Но цель одна и та же ― получить идентификационные данные человека.
Цели фишинга
Фишеры, то есть мошенники, которые занимаются фишингом, преследуют разные цели.
Кража
Идентификационные данные, например номер телефона, можно использовать для кражи денег пользователей. Мошенники, представляясь сотрудниками службы безопасности банка, сообщают человеку, что кто-то пытается привязать к его карте другой номер телефона. И предлагают провести с карты идентификационный перевод для подтверждения личности. Пользователю нужно сообщить «сотрудникам банка» данные карты и код подтверждения, который придёт в СМС или пуш-уведомлении. Так фишеры могут похитить деньги с карты.
Есть и другие схемы, например «перевод по ошибке». Мошенники присылают фейковое сообщение, маскируясь под банковское приложение, с якобы ошибочным переводом, а затем от имени банка просят вернуть деньги. Чтобы это сделать, опять же потребуется сообщить данные карты и код подтверждения операции.
Фишингу могут подвергаться не только отдельные люди, но и целые компании. В период с 2013 по 2015 год мошенники обманули «Фейсбук»* и Google на 100 миллионов долларов. Фишер воспользовался тем, что обе компании использовали тайваньскую компанию Quanta в качестве поставщика. Злоумышленник выдал себя за представителя компании и отправил компаниям серию фальшивых счетов, которые оплатили и «Фейсбук»*, и Google.
В итоге мошенничество было раскрыто, а злоумышленник был арестован. Но удалось вернуть лишь 49,7 млн долларов из 100.
Шантаж
Мошенники могут взломать облачные хранилища человека, например на «Яндекс Диске», или получить доступ к файлам его телефона. В таком случае киберпреступники шантажируют жертву, например, украв интимные фотографии и угрожая выложить их в открытый доступ. Скандалы со взломом телефонов знаменитостей и распространением личных фотографий сегодня не редкость. Продавая снимки таблоидам, мошенники могут хорошо заработать.
В 2017 году фишеры похитили фильм Disney и требовали за него выкуп. Disney не разглашала информацию о том, что это за фильм и сколько потребовали мошенники. Но, скорее всего, речь шла о пятой части «Пиратов Карибского моря». Хакеры угрожали слить фильм в Сеть, если компания не заплатит им. В итоге этого не случилось, а в интернете появились только его отдельные фрагменты. Видимо, компания смогла договориться со злоумышленниками.
Месть
В 2014 году группа киберпреступников из КНДР, называющих себя «Миротворцами», атаковала компанию Sony Pictures. Они использовали фишинговые письма, а также внедрились в офис Sony, устроившись на работу в качестве IT-специалистов. Так им удалось заразить сотни компьютеров вредоносными программами и похитить более 30 000 файлов: документов, имейлов и сценариев будущих фильмов. Причина кибератаки — планы кинокомпании выпустить в прокат фильм, высмеивающий северокорейского лидера Ким Чен Ына.
Виды фишинга
Фишинг — это не только ссылки в электронных письмах и СМС. Арсенал злоумышленников постоянно растёт, так как о старых способах узнаёт всё больше людей. Разберём основные варианты фишинговых атак.
Социальный фишинг
Это фишинговые атаки, целью которых являются аккаунты в популярных соцсетях, например VK или «Одноклассниках».
Мошенники создают фейковую страницу входа в соцсеть и приглашают человека перейти по ссылке. Для этого они отправляют на его электронную почту письмо о том, что кто-то пытается войти в аккаунт и требуется срочно подтвердить пароль для его защиты.
Как только человек вводит данные на фейковом сайте, фишеры получают доступ к его аккаунту. Затем страница перенаправляет пользователя на настоящий сайт соцсети, и он может даже не заметить, что изначально был не там. Другая опасность в том, что, если человек использует одни и те же логины и пароли в других соцсетях и сервисах, то фишеры получат доступ и к ним.
Сделать так, чтобы сообщения от мошенников выглядели настоящими, не так уж и сложно. Невнимательный пользователь может не заметить разницы. Например, у официального сайта LinkedIn есть несколько доменов электронной почты, включая linkedin@e.linkedin.com и linkedin@el.linkedin.com. Поэтому сложно проверить, какие домены в самом деле принадлежат LinkedIn, а какие нет.
То же касается и других сетей ― нужно внимательно проверять адрес отправителя письма и адрес страницы, где вы вводите свои данные: vk.com — это настоящий сайт, а vkom.com ― подделка.
Фишинг-атаки на электронную почту
Мошенники отправляют электронные письма с поддельными ссылками, которые выглядят как официальные письма от банков, онлайн-магазинов или сервисов. При переходе по ссылке пользователь попадает на поддельный сайт, где требуется ввести информацию для входа в аккаунт. В итоге мошенники могут получить доступ к личным данным.
Такой вид мошенничества встречается реже, так как современные почтовые сервисы имеют надёжные спам-фильтры и отправляют подозрительные письма в папку со спамом. Открывать их там точно не стоит.
Байтинг
Байтинговые атаки побуждают жертв перейти по ссылке в письме или сообщении без запугивания. Наоборот, они обещают призы и выгодные предложения. Например, пользователю может прийти письмо от Apple с поздравлением и сообщением о выигрыше новой модели iPhone. Сложно удержаться и не перейти по ссылке, чтобы получить приз.
Фарминг
Фарминг — это форма фишинга, которая направлена на получение личных данных через поддельные сайты. Кажется, что это похоже на классический фишинг, но есть различие. В фарминге пользователя автоматически перенаправят на поддельный сайт, даже если он зашёл по проверенной ссылке. Это происходит из-за вируса, который устанавливает вредоносный код на DNS-сервер.
Для фарминговой атаки не обязательно заражать компьютер через email. Хакеры могут «отравить» сам DNS-сервер и атаковать сразу большое число жертв. При вводе пароля или данных карт мошенники легко их похитят без подозрений со стороны пользователей.
Целевой фишинг, или спирфишинг
Обычно фишинг носит массовый характер. Но спирфишинг — это целенаправленная попытка украсть конфиденциальную информацию у конкретной жертвы. Часто целями спирфишинга являются топ-менеджеры крупных компаний, которые могут инвестировать большие средства в кибербезопасность: хакерам не пробиться к ним с помощью технических средств. Но лазейка в виде человеческого фактора остаётся всегда.
Для успешного целевого фишинга преступникам нужно изучить жертву: с кем она общается, где живёт, работает, куда ходит отдыхать или заниматься спортом. Затем злоумышленники притворяются другом или другим важным лицом, например начальником, чтобы получить конфиденциальную информацию, как правило, по электронной почте или через другие онлайн-сообщения. Именно на спирфишинговые атаки приходится 65% всех успешных кибератак на компании.
Например, крупная французская кинокомпания Pathé потеряла 19 млн евро, то есть 10% годовой прибыли, именно из-за спирфишинга. Мошенники использовали личную учётную запись генерального директора Марка Лакана, чтобы получить одобрение на перевод крупной суммы. Перевод состоялся, а генерального директора в итоге уволили.
Голосовой фишинг, или вишинг
Это фишинговые атаки по телефону. Мошенники могут выдавать себя за представителей банков и государственных учреждений. Некоторые из них используют имитацию голоса родных и друзей с помощью искусственного интеллекта. Так вишеры пытаются выманить у жертвы деньги напрямую, например через перевод на карту мошенника.
Кто чаще становится жертвой фишинга
Жертвами фишинга может стать любой человек, независимо от возраста, пола или социального статуса. Если вы откроете папку для спама в своей электронной почте, то наверняка обнаружите не одно подозрительное письмо.
Однако часто мошенники ориентируются на людей, которые хуже разбираются в современных технологиях или не знают о фишинг-атаках, например на пожилых людей и детей. Поэтому важно делиться с близкими информацией о том, что такое фишинг и что делать, чтобы не попасться на уловки мошенников.
Среди сервисов чаще всего страдают банки и электронные платёжные системы, то есть те сервисы, которые работают с деньгами.
Как защититься от фишинговых атак
Для защиты от фишинга важно помнить несколько базовых правил.
Не отвечайте на подозрительные сообщения
Фишинговые атаки часто начинаются через электронную почту, сообщения в социальных сетях или мессенджерах. Мошенники используют разные способы, чтобы убедить человека предоставить им личные данные или перевести деньги. Никогда не отвечайте на подозрительные сообщения и не переходите по ссылкам, которые вы не запрашивали.
Проверьте адрес отправителя
Мошенники могут подделать адрес отправителя, чтобы сделать письмо более правдоподобным. Однако если вы внимательно посмотрите на него, то обнаружите, что он не соответствует официальному адресу компании. Если сомневаетесь в подлинности письма, обратитесь в службу поддержки компании и уточните информацию.
Используйте антивирусы и определители номеров
Антивирусное программное обеспечение помогает защитить компьютер от спам-сообщений, а определитель номеров — от звонков, которые используют для фишинговых атак. Обновляйте своё антивирусное ПО регулярно, чтобы защитить себя от новых видов угроз.
Используйте разные пароли для разных сайтов
Многие люди используют один пароль для всех сервисов. Это удобно, но, насколько бы он ни был сложным, узнав его, злоумышленники смогут авторизоваться на всех сайтах, которыми пользуется человек.
Важно, чтобы пароли всегда были уникальными. Если вам сложно их запомнить, то используйте специальные приложения: Kaspersky Password Manager, «Пассворк» и другие.
Настройте двухфакторную аутентификацию
Почтовый ящик, для доступа к которому используется мобильный телефон, тоже может быть взломан. Мошенники могут перехватить SMS-уведомления и всё равно войти в ваш аккаунт. Однако сделать это будет сложнее, а далеко не все мошенники технически подкованы.
Будьте осторожны, совершая онлайн-покупки
При покупке товаров или услуг убедитесь, что сайт использует безопасный протокол передачи данных, — в строке с адресом сайта должно быть написано https, а не http. Такие сайты в адресной строке браузера обозначаются символом замка:
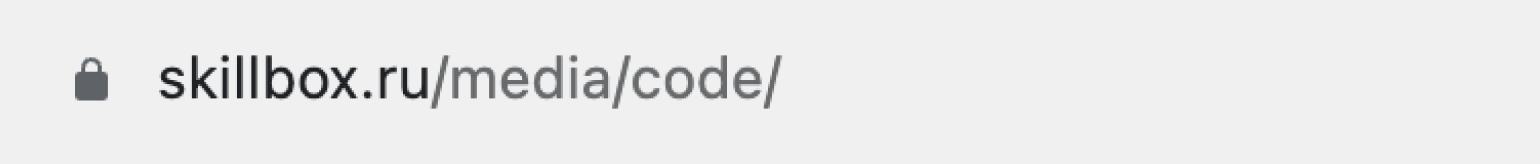
Если нажать на него, то можно увидеть информацию о сертификате безопасности: наименование организации, которой он принадлежит, и его срок действия.
Никогда не вводите свои платёжные данные на сайтах, которым вы не доверяете. Заведите отдельную банковскую карту для покупок в интернете и не храните на ней большую сумму денег.
Обновляйте программное обеспечение
Обновление операционной системы, браузера и других программ позволяет повысить их защищённость. Как правило, в новых версиях устраняются выявленные уязвимости.
Будьте осторожны, когда используете общественный Wi-Fi
Общественные Wi-Fi-сети могут быть небезопасными, так как мошенники часто используют их для доступа к личным данным людей. Любая операция через такую сеть может привести к перехвату информации, например данных банковских карт.
Больше интересного про код — в нашем телеграм-канале. Подписывайтесь!
Читайте также:
* Решением суда запрещена «деятельность компании Meta Platforms Inc. по реализации продуктов — социальных сетей Facebook и Instagram на территории Российской Федерации по основаниям осуществления экстремистской деятельности».