Проблема с сертификатами в Windows 7
30 сентября истекает корневой сертификат, который обеспечивает доступ к большинству сайтов. Миллионы устройств под управлением старых операционных систем лишатся доступа в сеть, будут иметь проблемы с открытием сайтов и запуском приложений. Из-за того, что срок службы сертификата IdenTrust DST Root CA X3 подошел к концу, все сертификаты выданные Lets Encrypt станут недействительны. Проблема коснётся пользователей Windows 7 и более старых операционных систем.
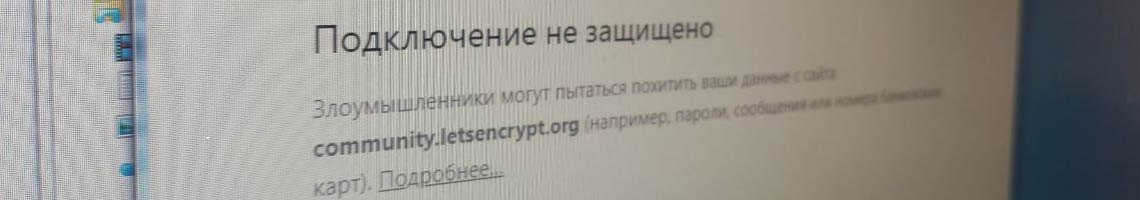
Мы максимально быстро подготовили небольшую программу, которая поможет пользователям Windows 7 обновить корневые сертификаты до современного состояния, что даст доступ ко всем сайтам и решит все проблемы с сертификатами.
Обновление сертификатов Windows 7
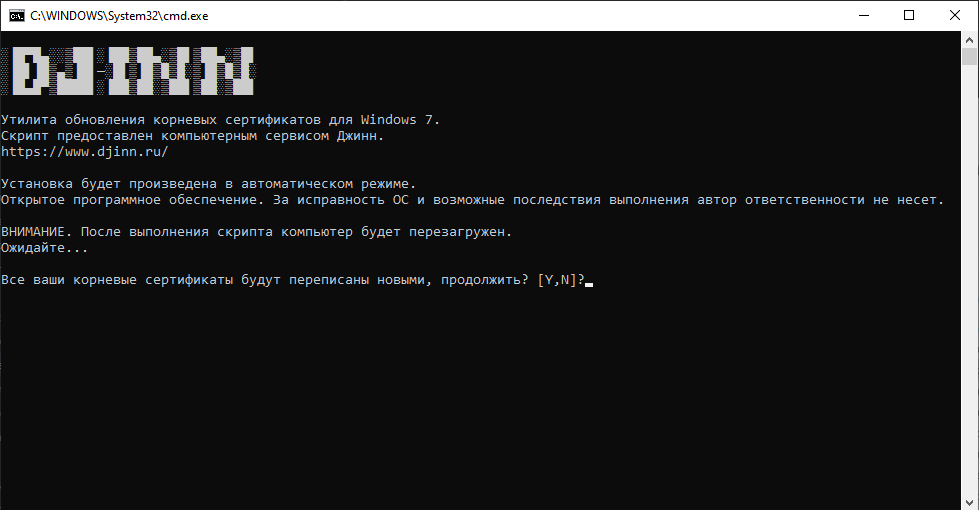
Программа распространяется бесплатно.
Скачать сертификаты для Windows 7 и XP
Скачать обновления KB3004394 Windows 7 для обновления сертификатов
Помогите проекту Джинн.ру
На моем сайте нет рекламы, все программы созданные мной и моими друзьями — бесплатные, подобранные утилиты и драйвера проверены, все данные находятся на наших серверах и доступны 24/7 (как говорится — без регистрации и смс). Работа по созданию сайта, аренда и обслуживание серверов стоит времени и денег. Я делал проект таким, каким хотел бы видеть современный интернет, где нет кликбейта, мусора и рекламы, когда можно не бояться зайти на какую-нибудь страничку и накачать вирусов, когда не знаешь, где настоящая кнопка «скачать», а где — вредоносная ссылка.
Если вы нашли на Джинн.ру информацию, драйвер или программу, которая помогла вам решить проблему — мы будем очень рады, если вы поддержите нас материально. А еще мы рады отзывам.
С уважением, Михаил и проект Джинн.ру
₽ В России — Карта МИР Сбербанк (российские рубли) — 2202 2013 5454 1142 Михаил К.
$ В остальном мире — Карта VISA BakaiBank (американские доллары) — 4714 2400 6990 3442 Mihail K.
Почему нет доверия к CAB-файлу и как это исправить?
Ошибка «Нет доверия к cab-файлу, необходимому для выполнения установки» возникает при странных обстоятельствах. Она отображается в системе Windows 7, 10, 11 лишь при попытке установить DirectX или NET Framework. Удивительно здесь то, что оба софта относятся к Microsoft, то есть по умолчанию должны получать высокий рейтинг доверия от системы, если даже не максимальный. Windows же не понимает, может ли систему доверять запущенному файлу или нет. Так как данная процедура очень опасна, если будет установлен взломанный, модифицированный инсталлер, ОС блокирует то, в чем не уверена.
Исходный текст сообщения:
CAB-файл, необходимый для установки, нельзя доверять. Проверьте, что службы криптографии включены и сертификат CAB-файла действителен.
Дополнительно может быть сказано:
«Не удалось загрузить модуль initpki.dll, gpkcsp.dll, sccbase.dll, slbcsp.dll».
Причины
Довольно явно причины ошибки «нет доверия к cab-файлу» указаны в тексте сообщения. Их всего несколько:
- отключен сервис криптографии, который обязан проверять сертификаты файлов;
- служба криптографии поломана;
- установке мешают остаточные файлы от прошлой версии DirectX или .NET Framework, которые неправильным образом наслаиваются друг на друга.
Главная причина в том, что у cab-файла нет сертификата или его наличие невозможно проверить из-за отключенных служб. Отсюда вытекает – если это файл вашей разработки, нужно обратиться в компании, которые выдают сертификаты. После проверки кода у всех операционных систем появится доверие к нему.
Как исправить ошибку?
Сразу отметим, что данная ошибка чаще всего появляется в Windows 7, но этой операционной системой не ограничивается. Может появляться и в Windows 10, 11, только значительно реже. В каждом случае причины и способы исправления подобны. Рекомендуем следовать строго по инструкции, так как первые методы самые эффективные и простые в реализации. В конце идут те процедуры, которые должны сработать в более сложных ситуациях.
1) Включить службу Криптографии
Сервис криптографии важен для проверки сертификатов файлов. Однако он требуется нечасто, поэтому некоторые пользователи отключают службу, не зная о ее функциях. Порой ее выключают и программы, особенно те, которые предназначены для ускорения быстродействия системы. Такая экономия чревата невозможностью установить важный софт и проникновением в систему вирусов, лучше снова включить функцию.
Что делать, когда «нет доверия к cab файлу» при установке DirectX:
- Открываем Пуск и вводим в поиск «Панель управления», открываем единственный найденный вариант.
- Жмем на пункт «Администрирование» и выбираем «Службы».
- Если стоит сортировка по имени, листаем список практически до конца и находим «Службы криптографии».
- Делаем по ней двойной клик, нажимаем на кнопку «Запустить» и в строке «Тип запуска» выставляем значение «Автоматически».
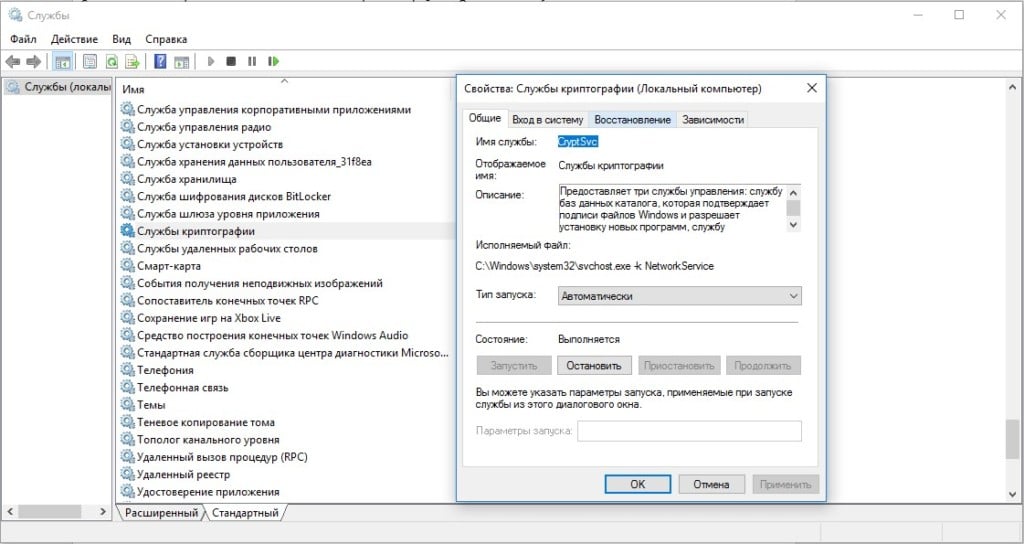
Стоит попробовать провести установку, если сервис был выключен, она должна пройти без проблем. По крайней мере у большинства пользователей.
2) Очистить остаточные файлы DirectX перед установкой
Мы видели много упоминаний о том, что некоторым людям помогала очистка всех старых файлов, оставшихся от предыдущих версий DirectX или NET Framework. Учитывая сравнительную простоту и минимальные риски от процедуры, попробовать точно стоит.
Как исправить ошибку «нет доверия к cab-файлу»:
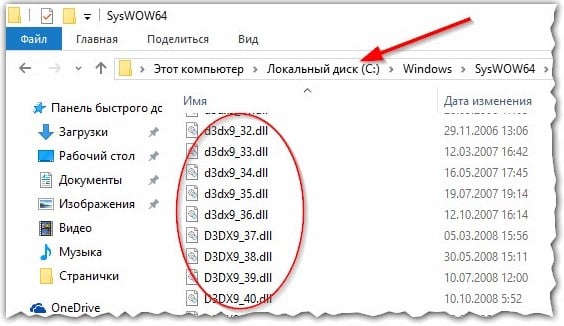
- Переходим по пути \Windows\System32\directx\ или \Windows\SysWow64\directx в зависимости от разрядности операционной системы Windows 7.
- Нажимаем на кнопку «Файл», затем – «Упорядочить» и жмем на пункт «Папка и параметры поиска».
- На странице «Вид» активируем флаг «Показывать скрытые файлы и папки» и кликаем по кнопке «Применить».
- Должна появиться папка websetup, открываем ее и удаляем все содержимое.
- Повторно запускаем онлайн или оффлайн установщик.
3) Восстановить службы по умолчанию Windows 7
Как мы уже упоминали, из всех правил есть исключения и их довольно много. Службы криптографии могут не запускаться или отказываться работать из-за повреждения, неправильного состояния и т. п. Однако есть способ восстановить их к состоянию по умолчанию. На Windows 7 это делается таким образом:
- Скачиваем это ПО с официального сайта Microsoft.
- Разорхивируем программу PsTools в любое удобное место.
- Перемещаем PsExec.exe в папку C:\Windows\System32.
- Запускаем командную строку с правами администратора.
- Вводим в консоль команду psexec -i -d -s c:\windows\regedit.exe. Если это первый ваш запуск инструмента, нужно выбрать вариант Agree.
- Теперь относительно сложный шаг – нужен файл servicedefaultregistryentries.reg. Его сложно найти в интернете, да и тем, что найдены, нельзя доверять (нет гарантии в безопасности). Лучший вариант, но дольше – установить такую же самую операционную систему через VirtualBox и сделать экспорт реестра.
- Открываем «Редактор реестра», для этого нажимаем Win + R, вставляем regedit и жмем Enter.
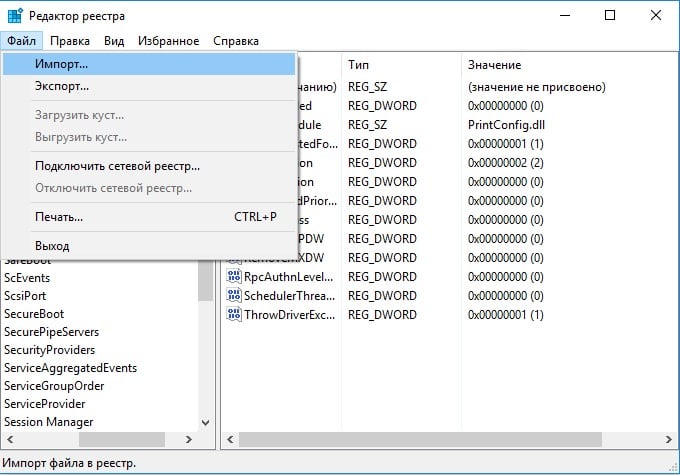
- Во вкладке «Файл» выбираем «Импорт» и указываем путь к файлу servicedefaultregistryentries.
- Перезагружаем компьютер, чтобы наверняка сработало.
4) Повторно зарегистрировать файлы DLL, связанные со службой криптографии
Если службы криптографии не запустились и даже сброс к состоянию по умолчанию не помог, скорее всего дело в ее файлах. Метод особенно актуален для тех, кто видит сообщение «Не удалось загрузить модуль initpki.dll, gpkcsp.dll, sccbase.dll, slbcsp.dll». Сейчас мы переустановим эти и другие важные dll-файлы.
- Жмем комбинацию Win + R, вводим cmd. Зажимаем Ctrl + Shift и нажимаем Enter, чтобы консоль запустилась с полномочиями администратора.
- Последовательно вводим следующие команды, после каждой из них нажимая клавишу Ввод (сейчас мы отменяем регистрацию перечисленных файлов):
- regsvr32 /u softpub.dll
- regsvr32 /u wintrust.dll
- regsvr32 /u initpki.dll
- regsvr32 /u dssenh.dll
- regsvr32 /u rsaenh.dll
- regsvr32 /u gpkcsp.dll
- regsvr32 /u sccbase.dll
- regsvr32 /u slbcsp.dll
- regsvr32 /u mssip32.dll
- regsvr32 /u cryptdlg.dll
- exit
- После завершения процедуры, перезагружаем компьютер и снова открываем командную строку. Снова вводим следующий ряд команд, на этот раз уже регистрируем их:
- regsvr32 softpub.dll
- regsvr32 wintrust.dll
- regsvr32 initpki.dll
- regsvr32 dssenh.dll
- regsvr32 rsaenh.dll
- regsvr32 gpkcsp.dll
- regsvr32 sccbase.dll
- regsvr32 slbcsp.dll
- regsvr32 mssip32.dll
- regsvr32 cryptdlg.dll
- exit
Пришло время снова попробовать установить DirectX или .NET Framework. Надеемся, в этот раз без ошибки «Нет доверия к cab-файлу». При условии, что перечисленные выше dll-файлы не были повреждены, инсталляция пройдет успешно. Однако и такое может быть, в этом случае придется дополнительно использовать команду sfc /scannow. Система проверит исправность файлов и восстановит их, если такая необходимость возникнет.
Решение проблем с открытием некоторых сайтов в Windows 7
В начале октября многие пользователи Windows 7 начали сталкиваться с проблемой, которая заключается в том, что некоторые сайты не открываются по соображениям безопасности. Ошибка касается не всех браузеров, но проявляется в большинстве.
Я расскажу, с чем это связано, а также продемонстрирую 4 способа исправить данную ошибку.
Причина появления проблем с сайтами в Windows 7
30 сентября истек срок корневого сертификата безопасности Let’s Encrypt в Windows 7, что привело к проблемам с открытием некоторых сайтов у пользователей этой ОС, а также старых версий Android и iOS. Встречается это и на компьютерах под управлением Linux, но для них пока известно только одно решение – установка приложения для подмены времени. То есть нужно поставить дату раньше 30 сентября.
Что касается мобильных операционных систем, то в этом случае ничего кроме обновления не поможет, поэтому пропустим детальное рассмотрение этого случая, а остановимся именно на Windows 7. Предлагаю начать с самых эффективных методов и закончить «Костылями».
Способ 1: Установка недостающих обновлений Windows 7
Сначала рекомендую проверить, установлены ли на компьютере обновления, связанные с этим самым сертификатом безопасности. Необходимо скачать два разных пакета, в общей сумме занимающих 500 Мб пространства. Займет это не так много времени, а осуществляется следующим образом:
Откройте каталог центра обновления Microsoft или просто введите в поисковике название обновления – KB3020369. Выберите версию для своей разрядности ОС и начните загрузку.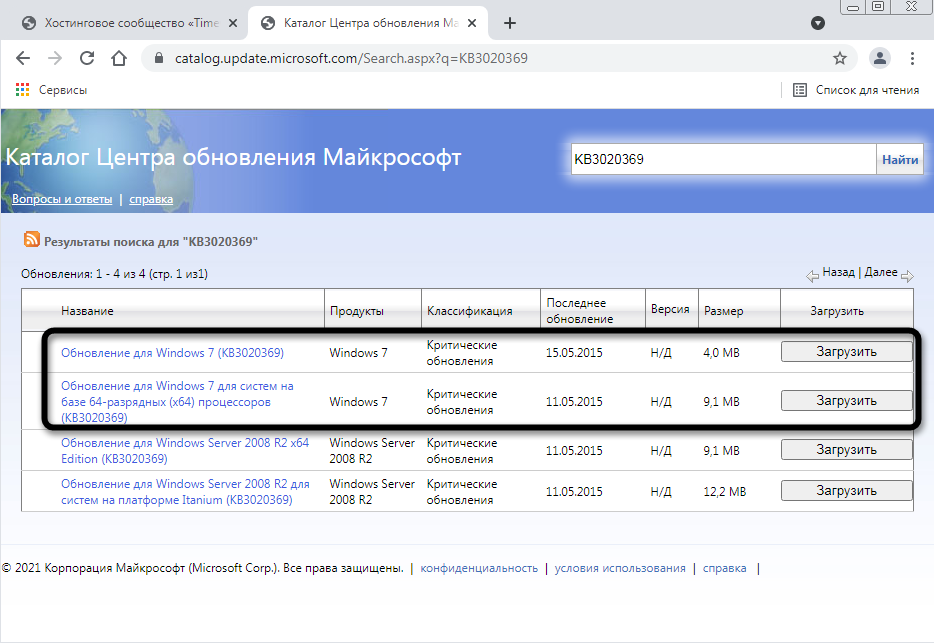
Если взаимодействие происходит с каталогом, появится новое окно, в котором нужно нажать по ссылке.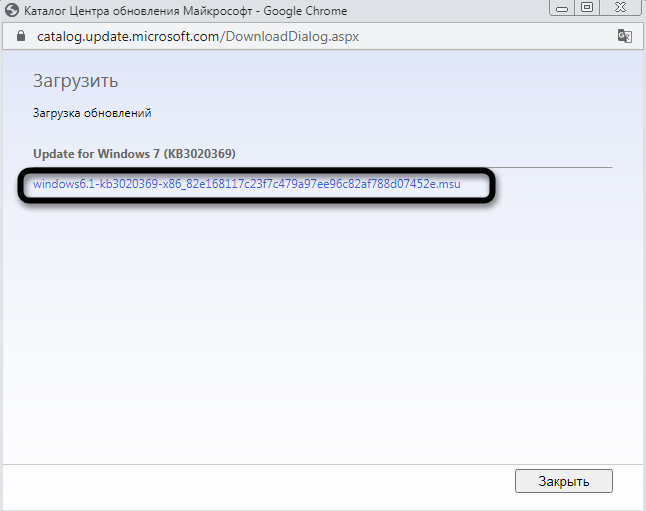
В некоторых браузерах содержимое отображается некорректно, поэтому предпочтительно открыть Internet Explorer и запустить загрузку оттуда.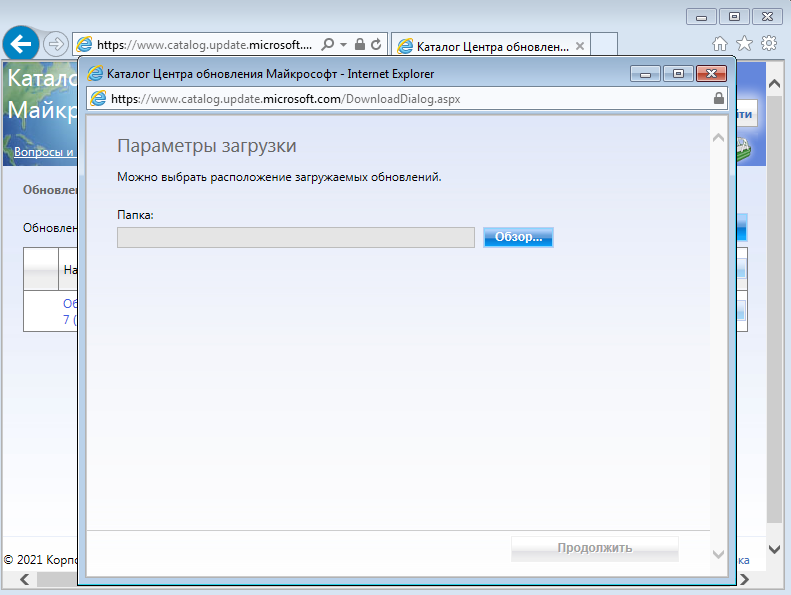
Откройте полученный исполняемый файл и дожидайтесь завершения поиска обновлений. Если пакет KB3020369 уже установлен, вы получите соответствующее уведомление.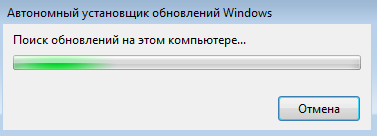
Точно так же найдите и загрузите KB3125574, установив версию, соответствующую вашей разрядности ОС.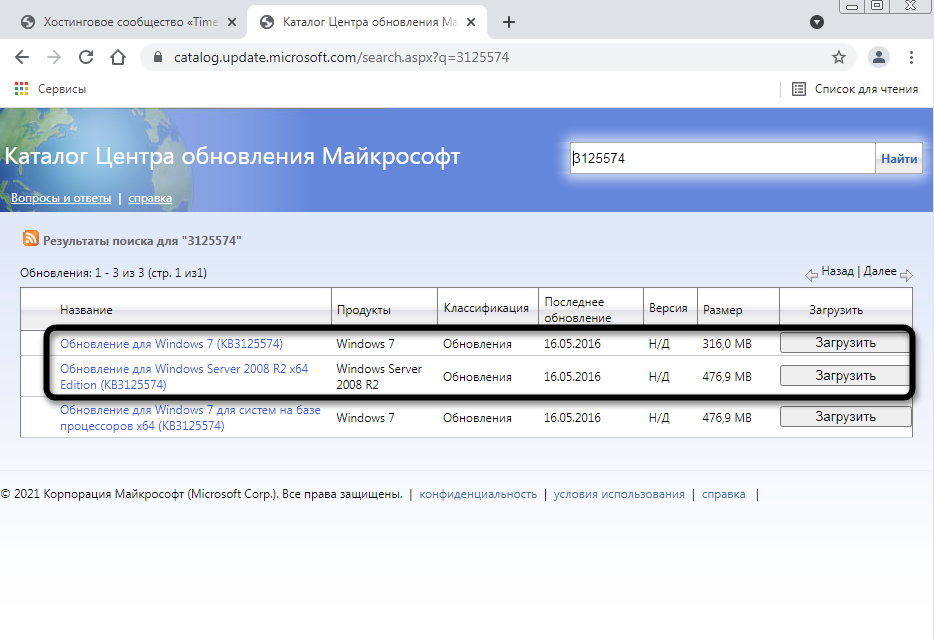
Уточню, что не на всех компьютерах работает скачивание с каталога обновлений Microsoft, поэтому я не оставляю конкретных ссылок. Вы можете ввести название обновления в браузере или на сайте разработчика, чтобы открыть официальную страницу для загрузки пакета. В этом нет ничего сложного, главное – не использовать подозрительные сайты.
По завершении установки достаточно перезагрузить компьютер и проверить работоспособность ранее недоступных сайтов. На этот раз все должно открыться корректно.
Способ 2: Ручная установка корневого сертификата
Иногда проблема с открытием сайтов возникает и на компьютерах, где уже установлены упомянутые обновления. В таком случае понадобится вручную установить корневой сертификат. Если ранее вы не сталкивались с подобным действием, процесс может показаться сложным, но вам достаточно ознакомиться со следующей инструкцией, чтобы быстро справиться с поставленной задачей.
Откройте страницу https://letsencrypt.org/certificates/ и отыщите сертификат SRG Root X1 (RSA 4096, O = Internet Security Research Group, CN = ISRG Root X1). Используйте поиск по странице (Ctrl + F), вставив название в поле, чтобы быстрее отыскать необходимую строку.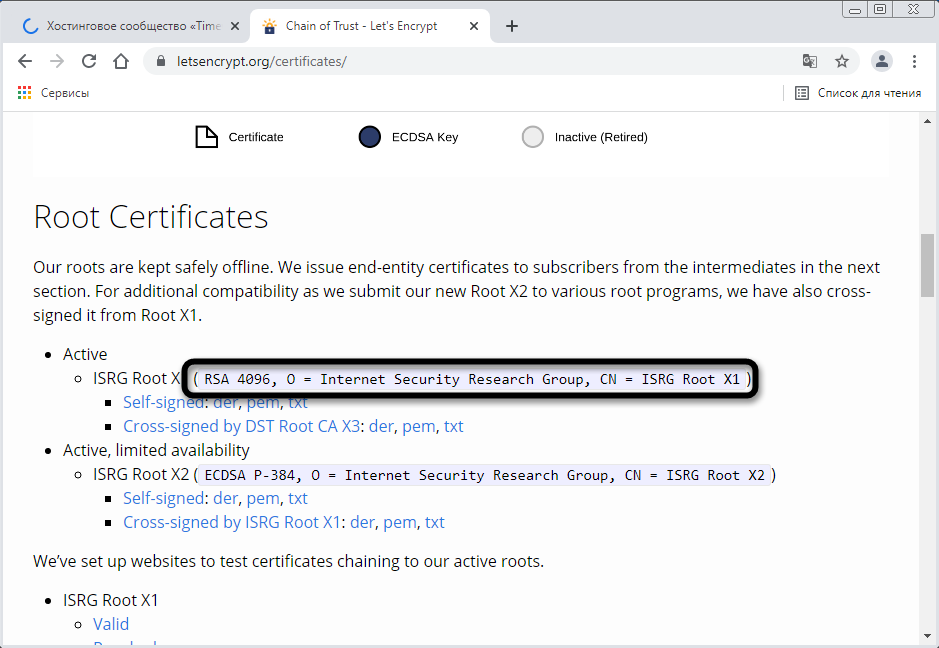
Выберите формат DER и нажмите по ссылке для начала загрузки.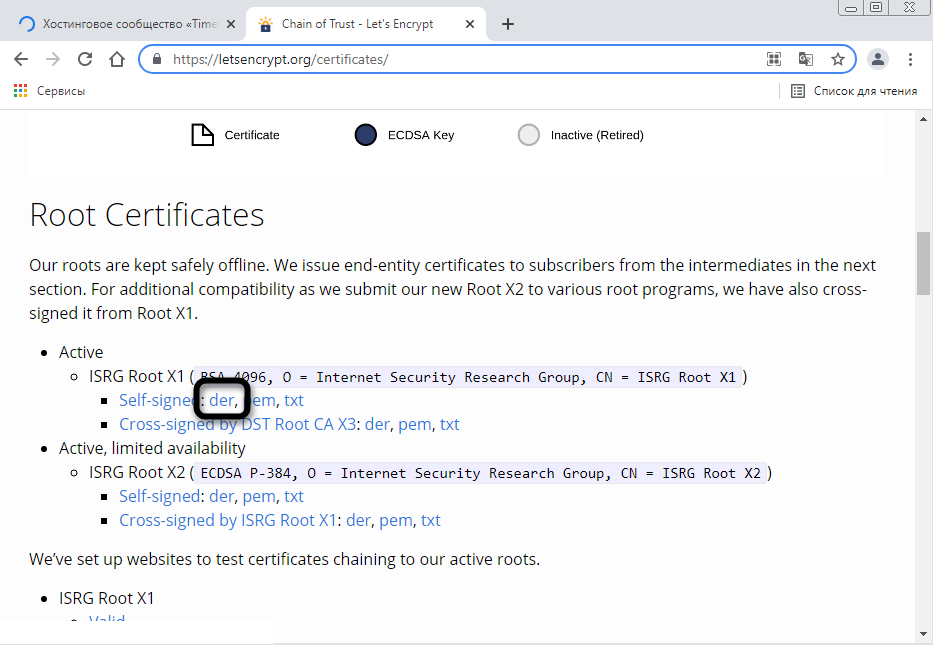
Ожидайте окончания скачивания сертификата и переходите к следующему шагу. Не забудьте, в какую именно папку вы его загрузили.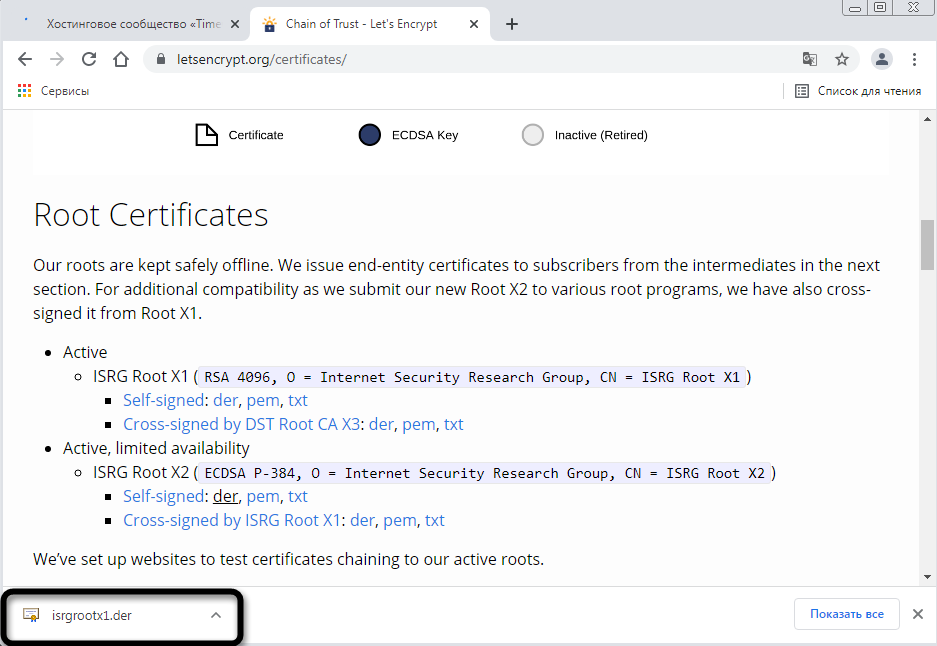
Откройте утилиту «Выполнить», используя сочетание клавиш Win + R, введите там mmc и нажмите Enter для перехода к оснастке.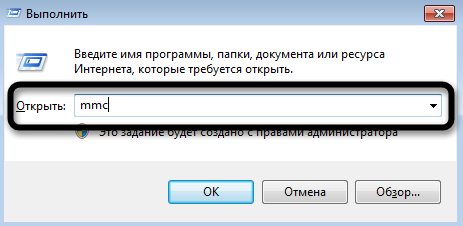
В новом окне вызовите меню «Файл» и щелкните по строке «Добавить или удалить оснастку».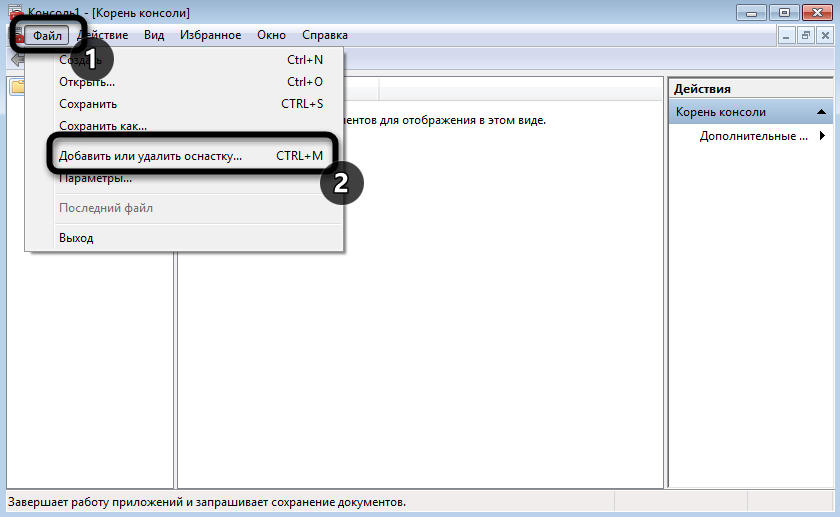
Выделите строку «Сертификаты» и нажмите «Добавить» для ее переноса на панель справа.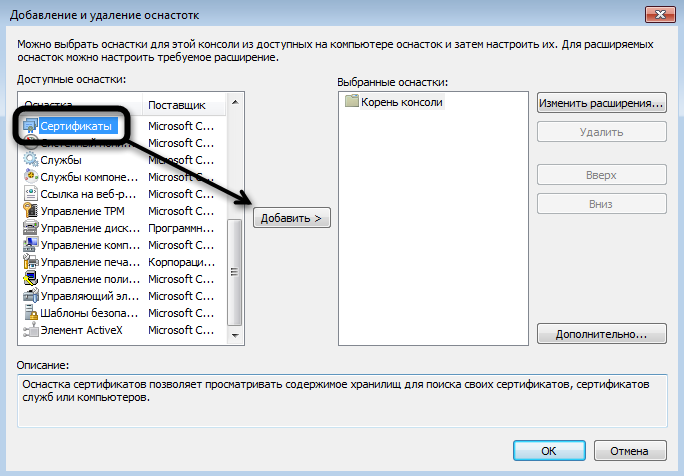
В появившемся меню оставьте значение по умолчанию и кликните по «Готово».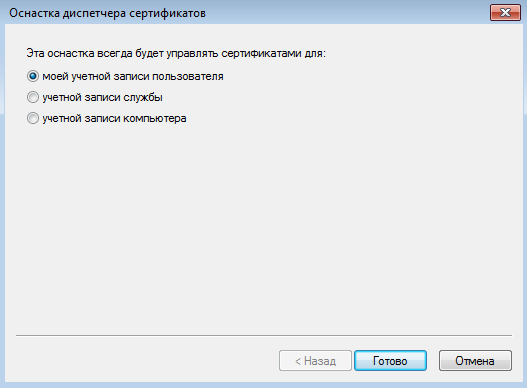
Выйдите из предыдущего окна, чтобы снова оказаться в корне консоли. Разверните «Сертификаты» и выберите папку «Доверенные корневые центры сертификации».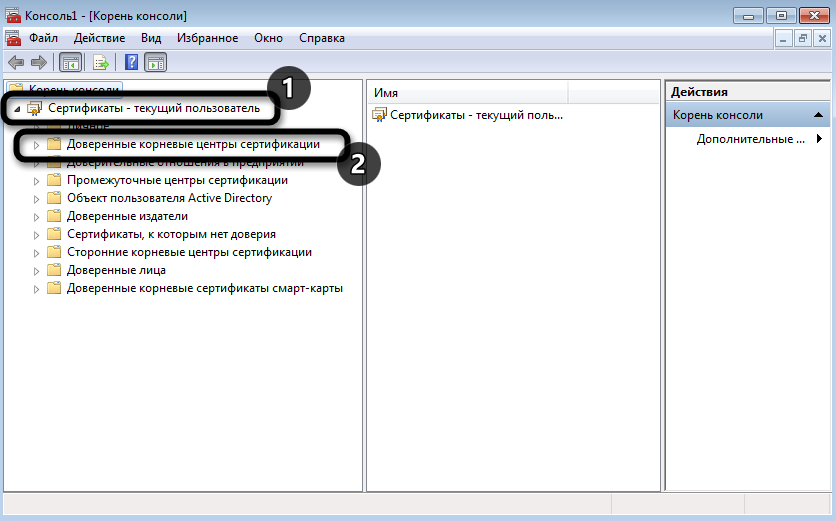
На панели справа щелкните ПКМ по папке «Сертификаты», наведите курсор на «Все задачи» и выберите пункт «Импорт».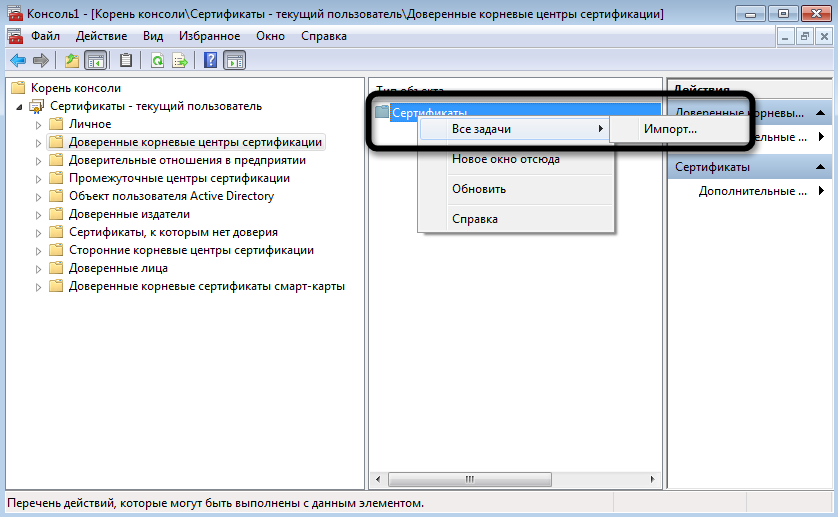
Отобразится окно Мастера импорта, в котором сразу переходите к следующему шагу.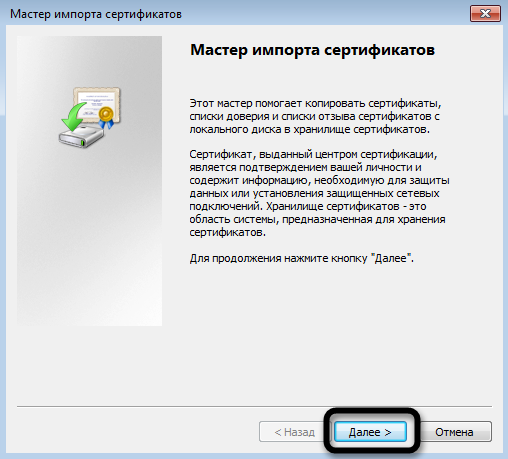
Напротив поля «Имя файла» нажмите «Обзор».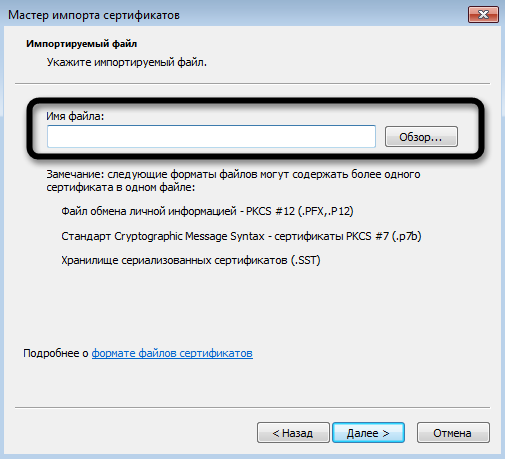
Отыщите тот самый файл Let’s encrypt, выбрав фильтр «Все файлы». Дважды щелкните по нему левой кнопкой мыши.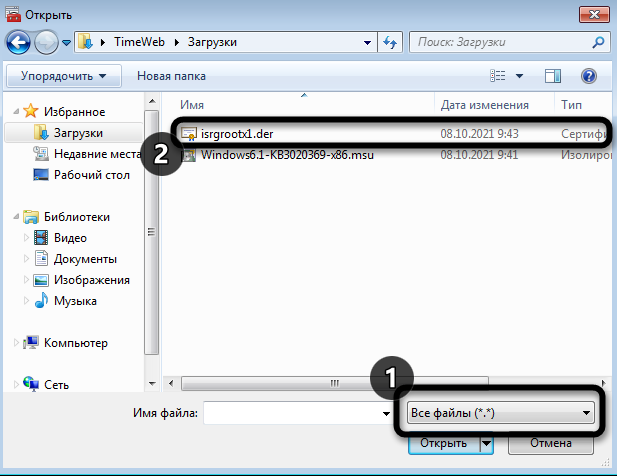
Отметьте маркером пункт «Поместить все сертификаты в следующее хранилище» и нажмите «Обзор».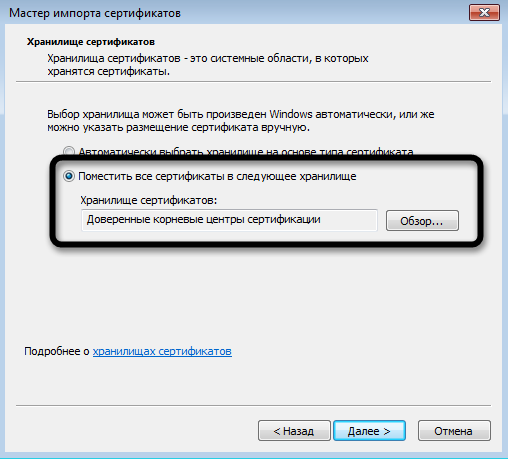
Активируйте отображение физических хранилищ, разверните папку с доверенными центрами сертификации и укажите каталог «Локальный компьютер», если хотите установить сертификат для всех пользователей. Для текущей учетной записи выберите «Реестр».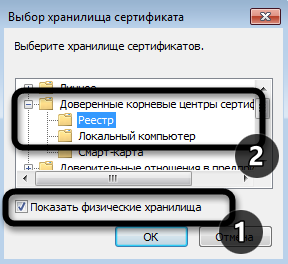
Остается только нажать «Готово», завершив процесс импорта.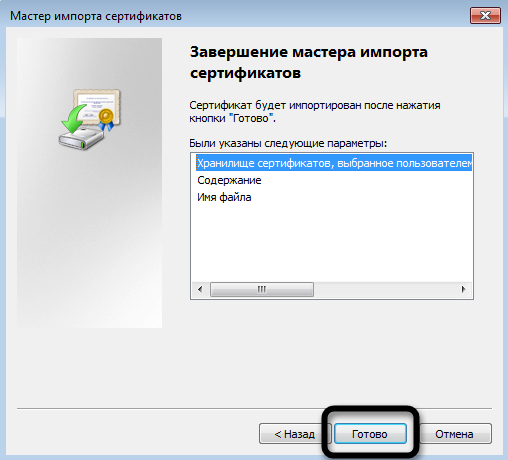
Вы будете уведомлены о его успешном завершении. Перезагрузите компьютер и откройте ранее недоступные сайты.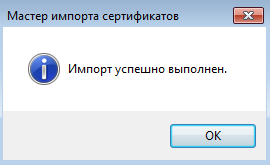
Способ 3: Переход на Mozilla Firefox
Пользователи заметили, что проблема с истечением срока корневых сертификатов безопасности не относится к браузеру Mozilla Firefox, и все сайты открываются корректно. Если вы не хотите устанавливать файлы самостоятельно или два описанных выше метода не принесли должного результата, скачайте этот веб-обозреватель, перенесите свои настройки и используйте его на постоянной основе или только в некоторых случаях.
Способ 4: Установка фейкового времени
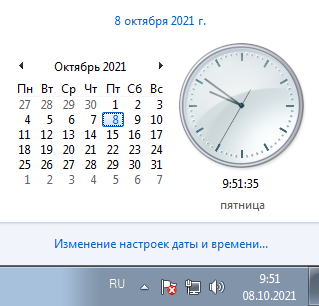
В начале этой статьи я уже говорил о том, что подмена времени работает в Linux. В Windows 7 вы можете провернуть ту же операцию, переведя дату на 29 сентября или еще раньше. Используйте встроенные настройки или скачайте специальный софт, чтобы осуществить задуманное. Расписывать детально этот метод я не буду, поскольку он является своего рода «костылем» и подходит далеко не всем юзерам.
Хотя бы один из перечисленных методов должен помочь вам исправить ситуацию с открытием сайтов. В идеале – как можно быстрее обновиться на более новую версию Windows, поскольку со временем похожих проблем будет больше. Если же у вас нет такой возможности, остается лишь решать проблемы по мере их появления.
как исправить сертификат доверия в windows 7
Ошибка сертификата при входе на сайты с Windows 7 после 01.10.21
Тут должно было появиться рекламное объявление, которое очень помогает нам развивать блог и писать как можно больше полезных и познавательных статей для Вас.
Но, увы, у Вас включен блокировщик рекламы 😢
С 1 октября 2022 года закончился срок действия сертификата IdenTrust DST Root CA X3 (одного из основных корневых сертификатов, применяемых в сети), который установлен на многих устройствах.
Из-за этого владельцы ПК на Windows 7 и Windows Server 2008 с выключенными обновлениями могут столкнуться с проблемой появления ошибки: «ERR_CERT_DATE_INVALID» при входе на многие сайты.
Есть два способа решить эту проблему: либо установить новый сертификат, либо установить обновления ОС Windows.
Установка сертификата
Необходимо запустить скачанный файл, на вкладке «Общие» нажать «Установить сертификат».

Выберите расположение «Локальный компьютер» и нажмите «Далее».
Выберите пункт «Поместить все сертификаты в следующее хранилище», нажмите «Обзор», выберите раздел «Доверенные корневые центры сертификации», нажмите «ОК» и «Далее», а в следующем окне – «Готово». При появлении вопросов об установке сертификатов – согласитесь на установку.
После этого перезапустите браузер и вновь попробуйте зайти на необходимый сайт.
Установка обновлений
Для решения ошибки сертификата нужно установить обновления KB3020369 и KB3125574:
Ошибка «Сертификат безопасности сайта не является доверенным». Как ее исправить?
 Доброго дня!
Я думаю, что почти каждый пользователь (особенно в последнее время) сталкивался с ошибкой в браузере о том, что сертификат такого-то сайта не является доверенным, и рекомендацией не посещать его.
Суть происходящего, и что это значит?
Дело в том, что когда вы подключаетесь к сайту, на котором установлен протокол SSL, то сервер передает браузеру цифровой документ ( сертификат ) о том, что сайт является подлинным (а не фейк или клон чего-то там. ). Кстати, если с таким сайтом все хорошо, то браузеры их помечают «зеленым» замочком: на скрине ниже показано, как это выглядит в Chrome.
Т.е. я веду к тому, что под раздачу могут попасть как совсем белые сайты, так и те, которые реально опасно посещать. Поэтому, появление подобной ошибки это повод внимательно взглянуть на адрес сайта.
Ну а в этой статье я хочу указать на несколько способов устранения подобной ошибки, если она стала появляться даже на белых и известных сайтах (например, на Google, Яндекс, VK и многих других. Их же вы не откажетесь посещать?).
Как устранить ошибку
1) Обратите внимание на адрес сайта
Пример ошибки «Сертификат безопасности сайта не является доверенным»
2) Проверьте дату и время, установленные в Windows
Настройка даты и времени
После установки правильного времени, перезагрузите компьютер и попробуйте заново открыть браузер и сайты в нем. Ошибка должна исчезнуть.
Батарейка на материнской плате ПК
3) Попробуйте провести обновление корневых сертификатов
4) Установка «доверенных» сертификатов в систему
Этот способ хоть и рабочий, но хотелось бы предупредить, что он «может» стать источником проблем в безопасности вашей системы. По крайней мере, прибегать к этому советую только для таких крупных сайтов как Google, Яндекс и т.д.
Кстати, на этой страничке расположено еще несколько сертификатов, их также можно до-установить в систему.
Кстати, чтобы скачать GeoTrust Primary Certification Authority:
Сохранить ссылку как.
Файл с расширением PEM
Теперь необходимо скачанный сертификат установить в систему. Как это делается, по шагам расскажу чуть ниже:
Мастер импорта сертификатов
Указываем сертификат, который загрузили
Поместить сертификаты в доверенные. Далее
5) Обратите внимание на антивирусные утилиты
В некоторых случаях эта ошибка может возникать из-за того, что какая-нибудь программа (например, антивирус) проверяет https трафик. Это видит браузер, что пришедший сертификат не соответствует адресу, с которого он получен, и в результате появляется предупреждение/ошибка.
Поэтому, если у вас установлен антивирус/брандмауэр, проверьте и на время отключите настройку сканирования https трафика (см. пример настроек AVAST на скрине ниже).
На этом у меня всё.
Обновление корневых сертификатов Windows 7 — описание процесса
Практически во всех версиях операционной системы Виндовс есть функция автоматического обновления сертификата. Однако некоторые уже не поддерживаются разработчиком, поэтому компания Microsoft перестала выпускать новые файлы. При установке старого пакета Windows есть вероятность, что сертификаты устарели, их придется устанавливать вручную. Чтобы не рисковать собственной безопасностью и не ограничивать себя в софте и сайтах, связанных с доверенными центрами, рекомендуется обновить сертификаты безопасности Windows 7, XP или 10.
Что такое корневые сертификаты Windows 7, 10 и XP
Сами по себе сертификаты — это меры безопасности. Они показывают, настоящее ли сообщение или запрос пришел пользователю, серверу или же это подделка. Корневые сертификаты являются основными.
Как удалить или обновить сертификаты на Windows
К сведению! Существуют также сертификаты для подделки подтверждения, например, SuperFish.
Эти записи учитываются в первую очередь при установке связи через Интернет. Они свидетельствуют о том, что сообщение, переданное с одного устройства на другое, настоящее, то есть оно основано на технологии, выдаваемой органом по сертификации. В операционной системе есть список этих самых сертификатов. Они по умолчанию становятся доверенными. Google Chrome, Opera, Mozilla Firefox и другие браузеры постоянно используют их для подключения к различным сайтам.
Они также служат шифром, когда пользователь передает информацию какому-либо ресурсу. Соответственно, если сертификат недостоверный, то соединение не установится в целях безопасности. Например, определенная группа сертификатов разработана для обмена данными и запросами между браузером и сайтом. С их помощью система шифрует пароли, важные файлы, исходные коды при передаче информации.
Обратите внимание! Эти удостоверения, как правило, делятся на отрасли. Одни отвечают за безопасность внутри электронных почт, другие работают с передачей и принятием данных запросов и т. д.
Еще одна функция — определение важности установки связи. Система автоматически определяет, для чего сайту нужны какие-либо данные, чтобы разрешить или отказать в доступе. Кстати, некоторые вредоносные программы могут подставлять в список свои договоренности, после чего перенаправить пользователя на вирусный сайт, где успешно украсть его информацию. Поэтому важно не устанавливать сторонний софт и ничего не подтверждать без прочтения.
Следовательно, сертификаты выполняют следующие функции:
Список с папками сертификатов ОС Windows
Если бы их не существовало вообще, то все устройства доверяли бы друг другу. Из-за этого было бы множество незащищенных соединений и терабайтов перехваченной, украденной информации. Если удалить все нужные сертификаты с компьютера, то в браузере будет написано, что соединение небезопасное. В таком случае не будут работать даже самые простые программы, требующие Интернет, к примеру, карта. Даже не удастся посмотреть погоду.
К сведению! Если с компьютера вынуть батарейку, и после включения сбросится дата, то практически ни один сайт не разрешит соединение. Похожее происходит при некачественных сертификатах
Для чего это нужно
Это своего рода документы, поэтому у них есть срок годности. Всё программное обеспечение развивается, добавляются новые строчки кода, расширяется функционал, исправляются баги. Это касается сертификатов. Поскольку они напрямую работают с Интернетом, то зависят от нововведений. Если меняется технология, нужно изменить все, что работает вместе с ней. Также некоторые договоренности теряют актуальность. Их нужно вовсе удалить. Кроме того, пользователи часто устанавливают ОС Windows 7, скачанную с Интернета. Есть вероятность, что сертификаты встроены еще с 2009 г.
Что же будет, если не обновлять файлы? Во-первых, теряется вся безопасность. Информация не сможет шифроваться, потому что не будет соответствующего инструмента. И есть риск стать жертвой злоумышленников. Во-вторых, сейчас 99 % всех сайтов в Интернете использует удостоверения. При установке соединения гаджеты (клиент и сервер) обмениваются данными. Если у одного не будет сертификатов, либо файлы устаревшие, то в браузере высветится соответствующая ошибка — небезопасное подключения. То же самое случится при наличии неполадок со стороны сайта. Естественно, существуют способы обойти это, но не рекомендуется это делать.
Важно! После установки новой операционной системы нужно снести старые файлы и поставить новые удостоверения, чтобы не возникло неполадок при использовании Интернета. Также желательно избавиться от неизвестных доверенностей, поскольку система нуждается только в базовых сертификатах.
Отказано в доступе при подключении
Удаление старых сертификатов на Windows
Чтобы файлы смогли обновиться, нужно удалить старые или ненужные сертификаты:
Важно! Если при попытке удалить что-либо высвечивается ошибка, то необходимо авторизоваться с учетной записи, у которой есть права администратора.
Далее нужно удалить сертификаты безопасности на Windows 7, XP, 10 для интернет-узла. Для этого нужно вернуться в консоль управления Microsoft, затем сделать следующее:
Удаление сертификата на Windows
Обновление корневых сертификатов Windows 7, 10, XP
Чтобы установить файлы, нужно сначала их достать. Они распространяются соответствующими удостоверяющими центрами. Также нужные данные можно найти по запросу в поисковике Google. Сам файл имеет расширение *cer (от английского «certificate»). Когда сертификат будет на компьютере, понадобится щелкнуть по нему правой кнопкой мыши, после чего выбрать «Установить сертификат» в открывшемся списке. Дальнейшие действия:
Таким образом устанавливается основной сертификат. Однако есть еще и файл из контейнера. Инструкция такая же, однако когда появится меню с выбором хранилища, понадобится сделать следующее:
Обратите внимание! Если файл не устанавливается, а вместо этого появляется окно с ошибкой и неизвестным кодом, то, скорее всего, срок годности истек, либо файл поврежден. Рекомендуется скачать доверенность еще раз.
Возможные проблемы
Существует ряд проблем, которые могут случиться при установке новых сертификатов. К ним относятся следующие:
Программа Rootsupd для обновления сертификатов
Регулярное обновление сертификата предотвратит появление неожиданных отказов в доступе при соединении с сайтом. Сделать это не сложно. Обновить корневые файлы помогут пошаговые инструкции выше. Главное — найти подходящий файл.
Устранение ошибки ERR CERT DATE INVALID неверный сертификат
Доброго времени суток. На работе у нас стоит пару стареньких ПК на Windows 7 с утра 1 октября 2022 года резко стали появляться ошибки на большинстве сайтов, что устарел сертификат.
Браузер ругается на некорректную дату. Посмотрел. на ПК стоит 1.10.2022 года. Действие сертификатов сайтов до 12.12.2022 года. В общем везде куда мне нужно было зайти сертификаты действительны.
Перевел дату на 30.09.2022 все заработало.
В общем я перебрал кучу вариантов как избавиться от этой ошибки.
Что не работает, если у вас старый XP, Vista или WiN7 дабы вы не теряли время:
1. Настройка DNS сервера принудительно, через настройку адаптера.
2. Отключение функции проверки HTTPS в антивируснике.
3. Попытки отключение Прокси
4. Чистка куки и кэша.
5. Переустановка браузера и антивирусника ( так как вылетает данная ошибка на всех браузерах)
6. Повышение уровня безопасности доступа для сети.
7. Очистка состояния SSL вашего компьютера.
8. Перезагрузка роутера и связь с провайдером для принудительной перезагрузки порта.
Меня очень смутило что работает с предыдущей датой и со всем диапазоном дат которые входят в срок действия сертификатов сайтов, но с текущей 1.10.2022 нет.
Решил погуглить, что же произошло 1.10.2022 года. наткнулся на пару статей. Краткое содержание почему так:
30 Сентября 2022 произошло катастрофическое событие. У крупнейшего поставщика сертификатов Let’s Encrypt истек корневой сертификат IdentTrust DST Root CA X3, который использовался на миллионах устройств, выпущенных или обновленных до 2015 года.
Были задеты не только ОС Windows, но и множество других девайсов — смартфоны, «маки», консоли старых поколений (PlayStation, Xbox).
Что нужно сделать, чтобы убрать эту ошибку:
1. Скачайте обновленный корневой сертификат, а так же еще один наиболее популярный для сайтов сертификат
2. Запустите принудительную установку сертификата.
3. Это очень важный пункт. У вас откроется окно импорта. Выберите «Поместить все сертификаты в следующее хранилище» (ниже на скриншоте под цифрой 1).Нажмите «Обзор. ». Выберите пункт «Доверенные корневые центры сертификации» (отмечено цифрой 2). Важно выбрать именно этот пункт. Нажмите «Ок»
4. Подтвердите установку корневого сертификата.
5. после сообщения об успешном импорте сертификата вы вновь сможете заходить на сайты со всех браузеров без ошибок.
Практика ремонта
Для тех кто столкнулся с данной ошибкой при установке любого программного обеспечения: «Цепочка сертификатов обработана, но обработка корневого прервана на корневом сертификате, у которого отсутствует отношение доверия с поставщиком доверия.»
В моем случае ошибка 0x800B0109 возникла при установке программы Basecam, требующей для работы пакет NetFramework. Подобная ошибка может возникнуть при установке любого другого ПО требующего для работы пакет NetFramework.
Для устранения данной ошибки необходимо скачать с официального сайта Microsoft сертификат:
или скачать с вложения в конце статьи, и выполнить следующие действия:
1) Нажать правой кнопкой мыши на скачаный файл сертификата «MicrosoftRootCertificataAuthority2011.cer» и выбрать пункт «Установить сертификат»
2) Далее в окне «Мастер импорта сертификатов» выбрать пункт «Текущий пользователь» и нажать «Далее»
3) После этого выберите пункт «Поместить все сертификаты в следующее хранилище» и нажмите кнопку «Обзор»
4) Затем выбрать каталог «Доверенные корневые центры сертификации»
5) В окне завершения импорта выбрать пункт «Хранилище сертификатов, выбранное пользователем» и нажать на кнопку «Готово»
В случае появления предупреждения, согласитесь с выполненными вами изменениями.