Открываем файлы с расширением SIG
Расширение SIG относится к нескольким типам документов, подобным между собой. Разобраться в том, чем открывать тот или иной вариант непросто, потому мы постараемся вам в этом помочь.
Способы открытия SIG-файлов
Большинство документов с таким расширением относится к файлам электронно-цифровых подписей, которые активно используются в корпоративной и государственной сфере. Менее распространёнными являются документы подписей электронных писем с контактной информацией отправителя. Файлы первого типа можно открыть в криптографическом ПО, вторые предназначены для обработки в почтовых клиентах.
Способ 1: КриптоАРМ
Популярная программа для просмотра как файлов подписей в формате SIG, так и подписанных ею документов. Является одним из лучших решений для работы с такого рода файлами.
-
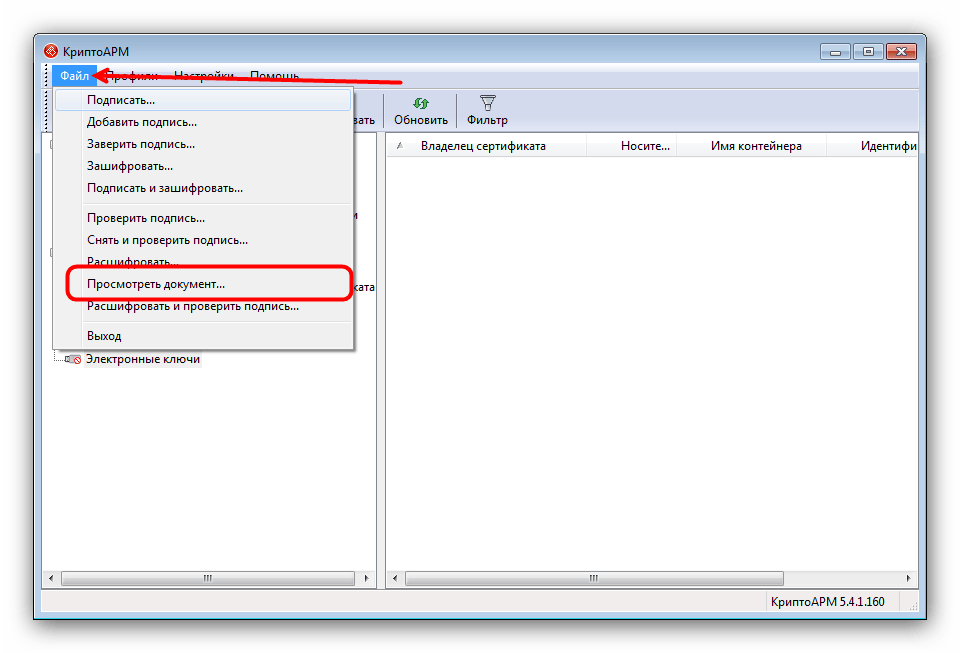
Откройте программу и используйте пункт меню «Файл», в котором выберите вариант «Просмотреть документ».
Недостатком КриптоАРМ можно назвать коммерческую форму распространения с ограниченным сроком действия пробной версии.
Способ 2: Mozilla Thunderbird
Популярный свободный почтовый клиент Мозилла Тандерберд умеет распознавать файлы SIG, которые автоматически добавляются в качестве подписи к сообщениям электронной почты.
- Запустите программу, щёлкните по имени учётной записи, в которую хотите добавить файл SIG, затем на странице профиля выберите пункт «Просмотр параметров этой учётной записи».

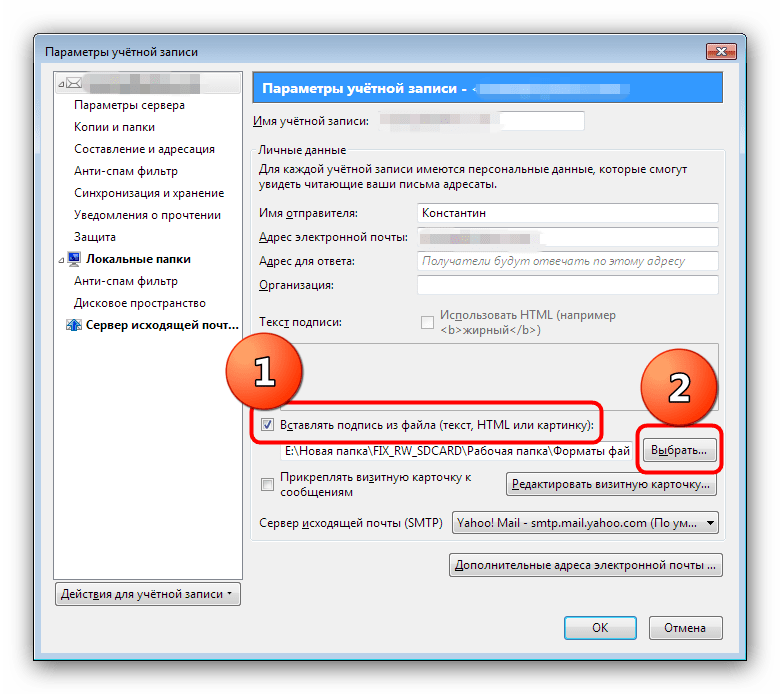
- В параметрах учётной записи поставьте галочку напротив пункта «Вставлять подпись из файла», после чего нажмите на кнопку «Выбрать» для добавления SIG-файла.
Откроется «Проводник», используйте его для перехода к папке с нужным файлом. Проделав это, выделите необходимый документ нажатием ЛКМ, после чего нажмите «Открыть».
Из всех бесплатных почтовых клиентов Mozilla Thunderbird является самым удобным, но недостаток в виде необходимости вводить при запуске пароль от почтового ящика может оттолкнуть некоторых пользователей.
Заключение
Как видим, ничего сложного в открытии файла с расширением SIG нет. Другое дело, что не всегда получается корректно определить принадлежность документа.
Формат файла sig и как открыть файлы sig
 fpm_start( «true» );
Особенностью файлы формата sig является то, что он состоит из двух частей:
- исходный документ
- подпись
После того как подписывают файл �� (через спец софт), в конец исходного документа добавляется блок кода “ключа-подпись” которым вы подписывает документ и на выходе получаем файл формата SIG ��
Итог: файл sig – это формат документа подписанный электронно цифровой подписью (ЭЦП)
Какие бывают подписи формата SIG
✅ У данного формата ЭЦП есть два варианта исполнения:
- �� Отсоединенная ЭЦП
- �� Присоединенная ЭЦП
Главное отличие этих подписей состоит в том:
Отсоединенная подпись ЭЦП в формате sig
✅ самое главное отличие этого формата в том, что когда вы подписываете отсоединенной подписью у вас документ остается того же формата и размера, а вот после подписания с ним будет идти отдельный файл формата sig �� который будет считаться самой подписью.
 Присоединенная подпись ЭЦП в формате sig
Этот формат файла любимый у тендерных площадок и госпорталов когда вам нужно приложить каждый документ в формате SIG �� (не отсоединенная) этот формат получается на выходе после подписания какого ли до документа. Когда вы подписываете документ у него изменяется:
- ✅ формат с pdf, word, xlsx меняется на .SIG
- изменяется размер документа потому как к нему добавляется в конец файла код с подписью
 Как создать файл электронной подписи SIG
Для создания файла SIG �� нужно использовать программу КриптоАРМ – это официальный софт от компании ООО «Цифровые технологии» ✅ которая позволяет не только подписывать документы в формате sig, но также шифровать и дешифровывать документы. У данный программы есть пробный период в 14 дней этого должно хватить, что бы ознакомится с функционалом программы.
Для установки программы:
- �� переходим на официальный сайт КриптоАРМ – перейти
- Скачиваем последнюю версию софта, на конец 2019 года это КриптоАРМ5
По ссылке выше вы уже скачали сам файл КриптоАРМ и теперь нам надо его просто проинсталлировать, сама установка проходит как и любая программа в которой после запуска просто нажимаем далее и ждем установки.
 Создать файл SIG
Для создания подписанного файла сиг, после установки КриптоАРМ проделываем следующую операцию:
-
кликните правой кнопкой мыши на вашем файле который нужно подписать (рис.1) далее из выпадающего меню выбираем КриптоАРМ (рис.2) и далее выбираем Подписать (рис.3)
 Открыть файл с расширением SIG
Теперь пойдем от обратной ситуации, вам прислали присоединенный файл SIG и вам надо его просмотреть и у вас естественно возникают вопросы:
- Как открыть файл sig
- Чем открыть файл sig
- Как посмотреть и прочитать файл sig
Если вы читали то, что я написал Выше, то у вас уже не возникнет вопрос чем открыть документы подписанные ЭПЦ формата sig, для этого мы используем нашу программу КриптоАРМ
Для примеры мы возьмем обратную ситуацию, наш файл который мы подписали Документ Microsoft Word.docx.sig откроем для просмотра.
-
Запускаем программу КриптоАРМ с рабочего стола или из меню Пуск -> Все программы

Статья посвящена обзору стандартов СMS (Cryptographic Message Syntax) для подписанных сообщений.
Для чего нужен CMS
Стандарт CMS описывает структуру криптографических сообщений, включающих в себя защищенные данные вместе со сведениями, необходимыми для их корректного открытия или использования. Например, в сообщении размещаются защищенные данные, информация об алгоритме хеширования и подписи, времени подписи, сертификате открытого ключа, цепочке сертификации и т.д. Некоторые из указанных атрибутов носят опциональный характер, но приложение может само определить необходимость их наличия. У каждого алгоритма есть набор параметров, который должен быть согласован на обеих сторонах: для ГОСТ 34.10-2001, помимо открытого ключа, это модуль p, коэффициенты эллиптической кривой a и b и порядок циклической подгруппы точек эллиптической кривой q. И все это нужно каким-то образом передать адресату сообщения.
RSA Laboratories в серии своих стандартов криптографии с открытом ключом (PKCS) предложила решение этой проблемы путем определения синтаксиса для защищенных сообщений в следующих стандартах:
● PKCS #7 «Cryptographic Message Syntax Standard» ;
● PKCS #10 «Certificate Request Syntax Standard» .
Развитием этих стандартов стал стандарт CMS. CMS кроме определенной заголовком статьи подписи поддерживает операции шифрования, хеширования и вычисления имитовставки, в том числе и по российским алгоритмам ( RFC 4490 ), а также множественную инкапсуляцию. Последнее означает, что сообщение формата CMS может лежать внутри другого CMS сообщения.
Всего CMS поддерживает шесть типов данных:
● просто данные (data);
● данные с электронной подписью (signed data);
● упакованные данные (enveloped data);
● хешированные данные (digested data);
● зашифрованные данные (encrypted data);
● данные с проверкой подлинности (authenticated data).
В рамках статьи мы подробно рассмотрим только данные с электронной подписью (signed data).
Чтобы не путаться в терминологии, далее исходные данные, которые мы хотим передать защищенным способом, будут называться данными, а получившееся защищенное сообщение CMS – просто сообщением.
Стандарт CMS (PKCS #7 и RFC 5652): теория
Чуть истории
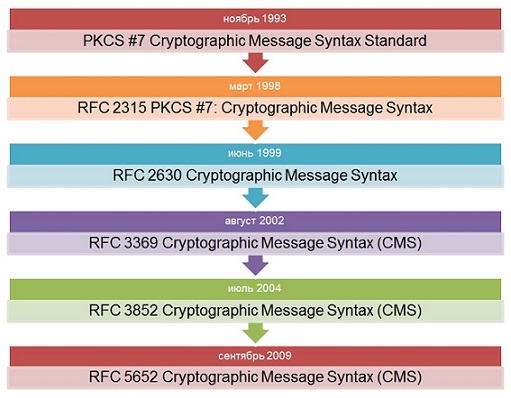
Синтаксис криптографических сообщений (CMS) впервые был определен в PKCS #7 , который позже был опубликован в качестве рекомендаций RFC 2315 «PKCS #7: Cryptographic Message Syntax Version 1.5» . Спустя еще несколько версий RFC в сентябре 2009 года был принят RFC 5652 «Cryptographic Message Syntax (CMS)» , который является действующим стандартом на данный момент.
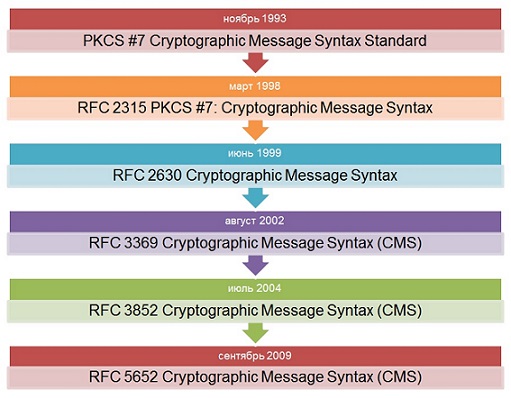
Рис. Эволюция PKCS#7/CMS
Подпись в CMS-формате (signed data type)
Подпись, описанная стандартом CMS, характеризуется следующими особенностями:
1. Данные могут быть подписаны несколькими сторонами (множественная подпись). В таком случае в сообщении будут присутствовать несколько структур SignerInfo с информацией о подписывающих сторонах: значением подписи и необходимой для проверки ее подлинности информацией.
2. Тип данных никак не регламентируется, лишь уточняется, что в качестве данных может быть сообщение формата CMS, то есть подписанное Алисой сообщение может быть целиком подписано Бобом.
3. Подписывать можно не только данные, но и некоторые атрибуты сообщения – хеш сообщения (digest message), время подписи (signing time), значение другой подписи (countersignature).
4. Открытый ключ подписывающей стороны может быть несертифицированным.
5. Подпись может отсутствовать и вовсе.
Данные с электронной подписью используются не только для подписи содержимого и часто используются для распространения сертификатов и списков отзыва сертификатов (Certification Revocation List, CRL). В таком случае подписываемые данные отсутствуют, а поля Certificates и CRLs, наоборот, присутствуют.
Подписанное Алисой сообщение в формате CMS будет иметь следующий вид (серым отмечены необязательные атрибуты):
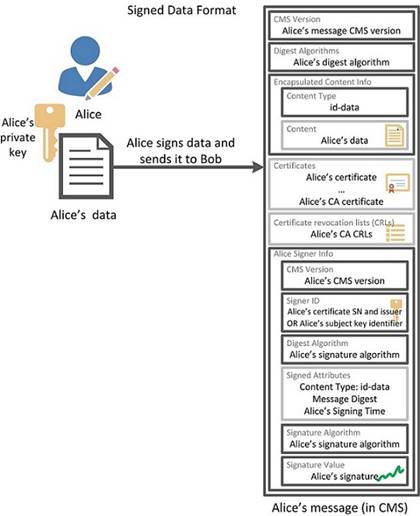
● версия синтаксиса CMS Version зависит от сертификатов, типа подписываемых данных и информации о подписывающих сторонах;
● Digest Algorithms включает в себя идентификаторы используемых алгоритмов хеширования и ассоциированные с ними параметры;
● Encapsulated Content содержит подписываемые данные (Content) вместе с их типом (Content Type). Содержимое может отсутствовать, тип – нет;
● Certificates предназначен для цепочки сертификатов, отражающих путь сертификации от центра сертификации, выдавшего сертификат, до каждой из подписывающих сторон. Также могут присутствовать сертификаты подписывающих сторон;
● CRLs (Certificate Revocation List) предоставляет информацию о статусе отзыва сертификатов, достаточную для определения валидности сертификата подписывающей стороны;
● информация о каждой подписывающей стороне содержится в структурах типа Signer Info, которых может быть любое количество, в том числе и нулевое (в случае отсутствия подписи);
● версия синтаксиса CMS Version определяется значением Signer ID;
● Signer ID определяет открытый ключ подписывающей стороны (subjectKeyIdentifier) или сертификат его открытого ключа, необходимый для проверки подлинности подписи (issuerAndSerialNumber);
● Digest Algorithm определяет алгоритм хеширования и все ассоциированные с ним параметры, используемые подписывающей стороной;
● в Signed Attributes помещаются атрибуты, требующие подписи. Поле может отсутствовать только при подписи простых данных (Content Type = id-data), при подписи других данных (например, Content Type = id-SignedData) должно присутствовать с как минимум двумя обязательными атрибутами – типом (Content Type) и хешем данных (Message Digest);
● Signature Algorithm содержит идентификатор алгоритма подписи вместе с его параметрами;
● в Signature Value помещается значение подписанного закрытым ключом хеша от данных (Content) и атрибутов для подписи (Signed Attributes);
● в Unsigned Attributes помещаются оставшиеся атрибуты, не требующие подписи.
Если Боб решает целиком подписать полученное от Алисы сообщение, то используется механизм инкапсуляции, и сообщение будет выглядеть вот так:
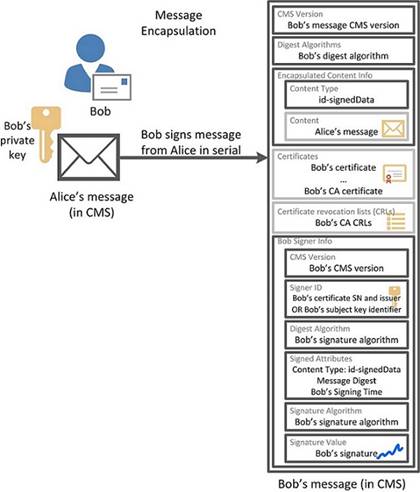
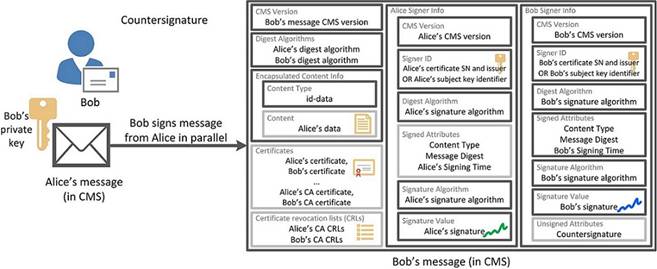
CMS предлагает два интересных атрибута, расширяющих возможности обычной подписи: время подписи (Signing Time) и контрасигнатуру (Countersignature). Первый атрибут определяет предполагаемое время осуществления подписи, а второй предназначен для подписи другой подписи (подписывается хеш от значения подписи). Атрибут Countersignature представляет собой структуру Signer Info с отсутствующим в Signed Attributes атрибутом Content Type и обязательно присутствующим атрибутом Message Digest. Атрибут Countersignature может иметь свой собственный атрибут Countersignature.
Если Боб решит подписать только данные, переданные Алисой, и заодно подписать подпись Алисы, то сообщение будет иметь такой вид:
Галопом по Европам оставшимся типам
СMS предлагает еще несколько интересных типов сообщений, не охватываемых темой этой статьи. Поэтому буквально по паре слов об оставшихся типах для общей картины.
Упакованные данные (enveloped data) представляют собой зашифрованные данные вместе с зашифрованными для одного или более получателей ключами, которыми эти данные были зашифрованы. Комбинация зашифрованного сообщения с одним зашифрованным ключом шифрования для одного получателя называется цифровым конвертом. Данный тип используется в качестве конверта с (подписанными) данными для одного или нескольких получателей.
Хешированные данные (данные вместе со своим хешем) используются для проверки целостности сообщения и часто являются содержимым упакованных данных.
Зашифрованные данные часто используются для шифрования данных для локального хранилища, иногда с выработанным из пароля ключом шифрования.
Данные из аутентифицированного источника (данные с проверкой подлинности) включают в себя данные вместе с их MAC-кодом и зашифрованными ключами аутентификации для одного или нескольких получателей. Используются для защиты целостности сообщений для неограниченного количества получателей.
В следующей статье мы подробно остановимся на сообщениях типа enveloped data с использованием российских криптоалгоритмов.
CMS в реальной жизни
Стандарт CMS имеет немало воплощений в современном мире IT – на нем основаны:
● стандарт защищенной электронной почты S/MIME ( RFC 3851 ),
● расширенные сервисы защиты для S/MIME ( RFC 2634 , кстати, тут описаны дополнительные атрибуты CMS и технология тройного «обертывания» на основе множественной инкапсуляции: данные подписываются, затем шифруются и снова подписываются),
● расширенные форматы представления информации об аннулированных сертификатах ( RFC 5940 ) и пр.
Закономерным развитием идей CMS для сообщений с электронной подписью cтал CAdES (CMS Advanced Electronic Signature), расширенный стандарт подписанных сообщений CMS, который также послужит темой для еще одной нашей статьи.
Как реализовать на практике?
Предложения и варианты практических решений ищите в полном тексте статьи.
Спасибо за предоставленный материал Компании «Актив» .
Сохраняется ли юридическая значимость документов после того, как истекает срок действия сертификатов последних штампов времени? Чтобы ответить на этот вопрос, разберем формат Cades-A.
Александр Евтушенко, системный аналитик Synerdocs
Сохраняется ли юридическая значимость документов после того, как истекает срок действия сертификатов последних штампов времени? Чтобы ответить на этот вопрос, предлагаю разобраться в структуре электронной подписи и в ее форматах. Так как для долгосрочного хранения документов подходит формат Cades-A, о нем и пойдет речь.
Поднимаемая тема не проста и требует детальной проработки, поэтому предлагаю разобрать ее в два подхода. В первой части поговорим о базовой теории электронной подписи (далее – ЭП), ключах, сертификатах, критериях действительности, службе штампов времени. Во второй, более технической, я подробно остановлюсь на форматах электронных подписей, расскажу об архивном штампе времени и интересующем нас Cades-A, используемом для долговременного хранения юридически значимых документов.
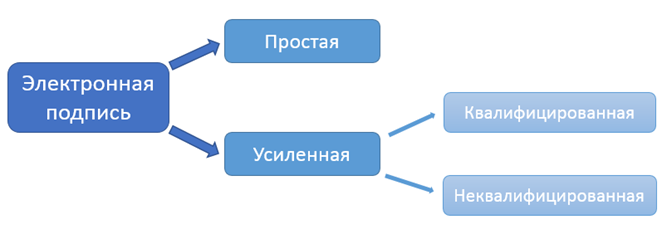
Электронная подпись: простая и усиленная
Обратимся к Федеральному закону от 06.04.2011 № 63-ФЗ «Об электронной подписи» (далее – 63-ФЗ). Исходя из него, ЭП – это сущность, которая:
● связана с подписываемой информацией;
● позволяет определить подписанта.
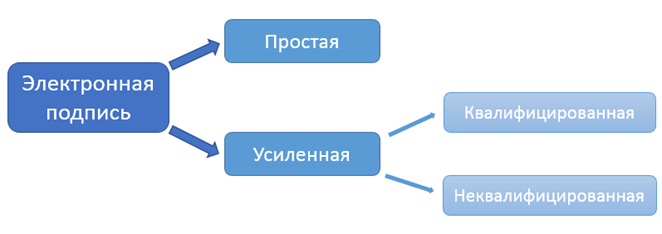
Признаки усиленной квалифицированной электронной подписи (далее – УКЭП):
● связана с подписываемой информацией;
● предоставляет возможность определить подписанта;
● получена с помощью ключа ЭП (закрытого) в результате криптографического преобразования информации;
● позволяет установить факт внесения изменений в подписываемые данные;
● ключ проверки ЭП (открытый) указан в квалифицированном сертификате;
● для создания и проверки подписи используются сертифицированные средства ЭП.
Всё вышеперечисленное накладывает дополнительные ограничения, в том числе и на техническую часть. В процессе работы с электронной подписью должны присутствовать открытый и закрытый ключи, квалицированный сертификат, средства создания и проверки ЭП.
Удостоверяющие центры (далее – УЦ), аккредитованные Минкомсвязью России, по запросам пользователей выпускают для них сертификаты. Требования к форме последних, средствам УЦ и средствам электронной подписи устанавливает ФСБ России ( Приказ ФСБ РФ от 27 декабря 2011 г. № 795 «Об утверждении Требований к форме квалифицированного сертификата ключа проверки электронной подписи »; Приказ ФСБ РФ от 27 декабря 2011 г. № 796 «Об утверждении Требований к средствам электронной подписи и Требований к средствам удостоверяющего центра »). Примером сертифицированных ФСБ средств ЭП служит средство криптографической защиты «КриптоПро CSP».
Действительность подписи
В соответствии с 63-ФЗ (Статья 11) документ с УКЭП обладает юридической силой, если:
● квалифицированный сертификат был действителен на момент подписания либо в момент проверки подписи;
● сертификат соответствует сформированной подписи;
● в подписанный документ не вносили изменения.
С технической точки зрения, с помощью открытого ключа проверяется соответствие значения ЭП подписанным данным (соответствие предоставленного открытого ключа закрытому, с помощью которого производились «криптографические преобразования»). Также устанавливается действительность сертификата либо на день проверки, либо на момент подписания документа. Если срок действия квалифицированного сертификата истек, появляется необходимость достоверно установить время подписания.
Сертификаты
Мы уже выяснили, что квалифицированные сертификаты выдают удостоверяющие центры, аккредитованные головным УЦ (Минкомсвязь России). Квалифицированный сертификат хранит открытые сведения: данные владельца закрытого ключа, открытый ключ (создается в пару к закрытому), срок действия сертификата, уникальный номер, ограничения по его использованию и др. Эту информацию подписывает удостоверяющий центр, которому в свою очередь тоже был выдан квалифицированный сертификат, подписанный другим вышестоящим УЦ. Таким образом, формируется цепочка сертификатов, приводящая к головному УЦ. Он априори является доверенной стороной для всех остальных участников процесса.
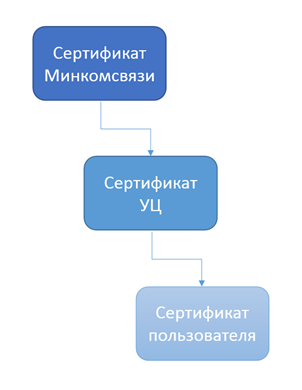
В ряде случаев удостоверяющий центр может отозвать выпущенный ранее сертификат до завершения его срока действия. Такое может произойти при компрометации закрытого ключа пользователя. Информацию по отзыву конкретного сертификата можно узнать, отправив запрос и получив OCSP-ответ со статусом действительности данного конкретного экземпляра или запросив от УЦ список отозванных сертификатов за все время его существования. CRL (Certificate Revocation List) также подписывается удостоверяющим центром, и снова по цепочке мы должны прийти к Минкомсвязи, чтобы убедиться в подлинности полученных данных.
Служба штампов времени
Вернемся к проблеме того, как определить время подписания документа. Если ЭП проверяют после истечения срока действия сертификата, то необходимо установить момент подписания. Технически возможно указать его в структуре самой подписи, но доверять этому значению мы не можем, так как оно формируется на стороне подписанта. Например, берется из настроек компьютера пользователя. Поэтому существует еще одна доверенная сторона – служба штампов времени (Time stamping authority, TSA).
Штампом времени называют подписанный ответ TSA с фиксацией момента, в котором существовала штампуемая информация. Данные, а строго говоря их хэш, отправляются запросом по протоколу TSP (Time stamp protocol) . Служба штампов формирует ответ, в котором в определенном формате фиксируется точное время существования полученного в запросе хэша.
После формирования подписи, чтобы зафиксировать момент ее создания, устанавливается штамп времени. Если в будущем сертификат подписанта истечет или закрытый ключ будет скомпрометирован, документ не потеряет юридическую значимость (при условии, что в указанное время сертификат подписанта был действителен).
А достаточно ли штампа?
Простая проштамповка подписи сразу после ее формирования – необходимое, но недостаточное условие того, чтобы доказать ее действительность через длительное время. При проверке нужно будет убедиться, что в зафиксированный момент подписания сертификат был не отозван. Для этого потребуется получить списки отзывов. Но что делать, если удостоверяющий центр ко времени проверки расформировался, и получить CRL уже невозможно? А если сертификат службы штампов времени уже истек?
На эти и другие вопросы я отвечу во второй части статьи, где разберу на составляющие электронную подпись и различные ее форматы.
См. также Обзор форматов стандарта CAdES (pdf)
На тему того, как открыть файл с расширением sig, в российском сегменте интернета написано много статей. Но в данном случае количество отнюдь не означает качество. Большая часть советов либо не актуальна, либо попросту не работает. В результате чего мне пришлось самостоятельно разбираться в этом вопросе. А чтобы мои читатели не тратили свое время на поиск информации, спешу поделиться опытом.
Что такое сиг-файлы
Существует много различных типов файлов с расширением «.sig», которые, несмотря на одинаковое расширение, имеют разную структуру. Это, как если бы «в_лесу_родилась_ёлочка.mp3» была не только звуковым файлом, но еще текстовым, графическим и базой данных.
Файлы *.sig объединяет одно – они несут в себе какую-либо подпись, а расширение – это сокращение от английского слова «signature», которое переводится как «подпись». В отдельных случаях sig может означать «signal» или «сигнал» по-русски. При этом каждая программа открывает не любые, а только свои типы сиг- файлов.
Файлы формата sig можно отнести к одному из 4 типов:
- Подпись в почтовом клиенте (не путать с подписью к письму).
- ЭЦП (электронная цифровая подпись).
- Служебные данные для работы ПО.
- Графические изображения (растровые картинки, шрифт Брайля).
Где используются и чем открыть файлы с расширением sig
Наиболее частые упоминания об этом расширении связаны с программами Microsoft Outlook, Microsoft OneNote, Creatacard, Prisma и другими. Познакомимся с ними поближе.
Microsoft Outlook . До массового внедрения ЭЦП (электронной цифровой подписи), sig-файлы использовались для подтверждения личности отправителя. Если письмо направлялось адресату, который пользовался программами с поддержкой технологии электронной подписи (QUALCOMM Eudora, Mozilla Thunderbird и т.д), то sig-файлы не вкладывались в отправление, в нем просто появлялась отметка, что письмо заверено.
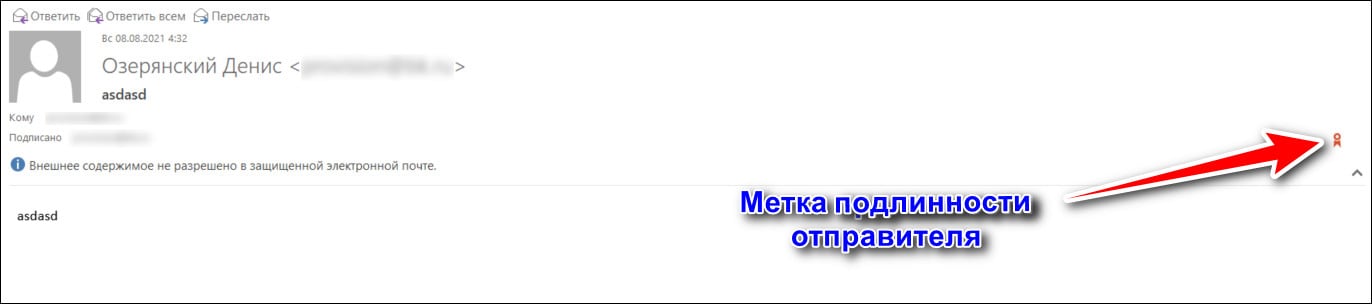
В случаях, когда заверенное письмо отправлялось на неподдерживающие подпись клиенты или онлайн-почту, вместе с письмом приходил файл с расширением сиг. В настоящее время эту функцию заменили ЭЦП, которая может интегрироваться в почтовые приложения. Но и подпись имеет теперь другое расширение.
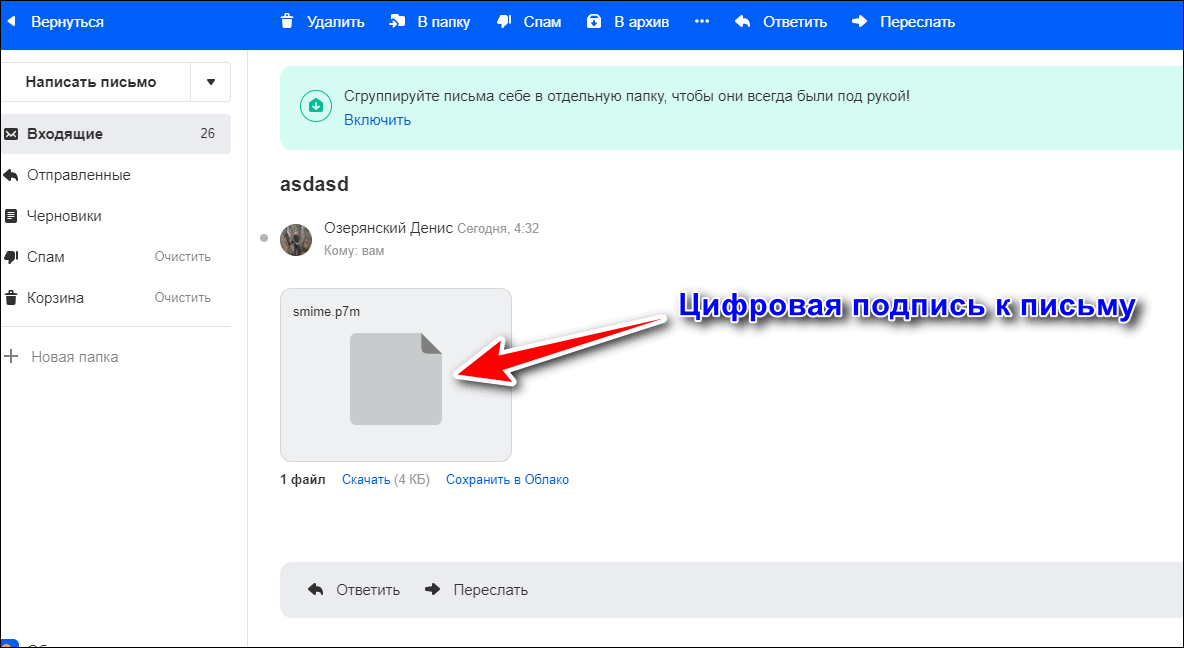
Microsoft OneNote . Здесь принцип работы объектов sig такой же, как в почтовых клиентах, только заверение производится подписью в блокноте. В настоящее время также не используется.
Назначение сиг в обоих случаях – дать программе команду вывести значок подтверждения, что ключ подписи в письме верный. Но ни в самом почтовом клиенте, ни в программах вроде блокнота прочитать такие файлы нельзя.
Creatacard от компании Broderbund. Файлы с расширением sig, созданные в этой программе, содержат растровые изображения (трехмерная пиксельная картинка в виде сетки). В России программа Creatacard не сильно распространена, и если вы с ней не работаете, вероятность оказаться ее файлу на вашем компьютере стремится к нулю.
Антивирусы Panda , SpyBot , Endpoint Security и A-squared . В каждом из них присутствуют объекты с расширением sig с разным функционалом. Например, SpyBot использует их для передачи шифрованных данных, а Panda – для хранения информации о соединении сервера с клиентом. Это служебные файлы, открывать и читать которые нет никакого смысла.
Prisma – очень старое приложение для наблюдения за радиосигналами. Полученные данные оно сохраняло в формате сиг. Сегодня вместо него чаще используют программу Simple , которая, кстати, тоже хранит в sig свои данные. В отличие от антивирусов, их файлы совместимы.
ПО для разработчиков: XMLSpy , Powersim Studio , IDA Pro . Здесь файлы с расширением sig носят характер Data, то есть содержат данные. Они тоже несовместимы между разными программами.
QuickTac – приложение для преобразования графических и текстовых данных в шрифт Брайля. Исходные изображения в нем хранятся в формате сиг.
Продукты компании Adobe . Почти во всех программах этого разработчика присутствуют sig-объекты. Они содержат служебную информацию и не несут в себе читабельного текста, графики или звуков. Открывать их тоже бессмысленно.
ЭЦП (электронная цифровая подпись). Это наиболее вероятный файл в формате sig, который может встретить на своем компьютере или получить по почте любой пользователь. Он несет в себе информацию о владельце сертификата и заменяет физическую подпись на бумаге. Если вместе с сиг-файлом передаются зашифрованные данные, то в нем будет и ключ к шифрованию. От сиг-файлов другого типа он отличается тем, что его расширение дописывается после основного. Например, если с использованием ЭЦП подписан документ MS Word, то у последнего будет двойное расширение «Новый текст.docx.sig».
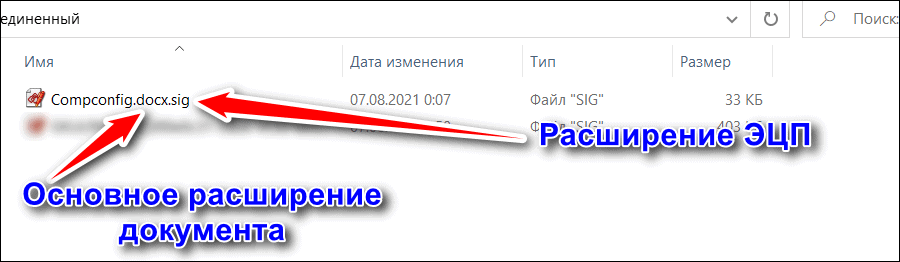
Типы sig в ЭЦП
ЭП (ЭЦП) – цифровой аналог ручной подписи, который может юридически заменять последнюю при дистанционном документообороте. Заверить электронной подписью можно любой файл и его часть, например отдельные фрагменты текста или кода.
ЭП делятся на 3 типа:
- Простая ЭП. Она служит для идентификации отправителя и подтверждает авторство документа, но при этом не может гарантировать его неизменность. Юридическую силу имеет только в случае подписания сторонами соглашения, регулирующего использование данного типа подписи. Так как ЭП несет в себе информацию о владельце сертификата, она может использоваться для авторизации на сайтах. В настоящее время этот тип подписи поддерживает форматы файлов, отличные от sig.
- Неквалифицированная подпись. С ее помощью можно подтвердить личность подписавшего, а также доказать неизменность содержимого файла. Этот стандарт применяется для внутреннего документооборота организаций либо для обмена между компаниями. Во втором случае требуется предварительное соглашение на использование данного типа ЭП. Проще говоря, создается собственная подпись, не зарегистрированная в удостоверяющей организации. «Внутри» ее использовать можно, «снаружи» она не имеет никакой юридической силы.
- Квалифицированная ЭП – тоже самое, что и предыдущая, только заверенная удостоверяющим центром. Она предназначена для деятельности, не связанной с гос. учреждениями, и заверять такие подписи может любой официальный сертификационный центр, например, Microsoft Certifications. Для взаимодействия с гос. органами ЭП необходимо заверить в организациях, одобренных ФСБ.
В двух последних случаях файл с расширением SIG – это и есть электронная подпись. Он представляет собой набор зашифрованных данных, которые несут информацию о владельце объекта и криптографический код. При внесении изменений в документ его код перестает соответствовать данным в подписи. Таким образом подтверждается авторство и подлинность файла.
Варианты подписи в формате sig
ЭП может быть двух видов:
- Отсоединенной – когда подпись содержится в отдельном файле. При ее использовании основной документ остается неизменным, а к нему добавляется второй объект небольшого размера под тем же именем с двойным расширением, где втрое — сиг.
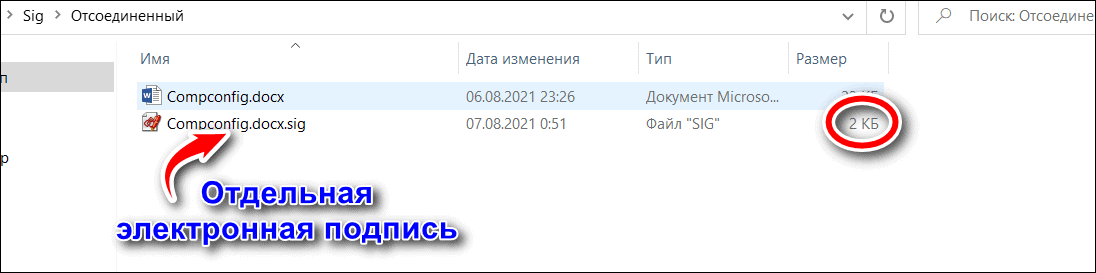
- Присоединенной – когда код подписи вносится в исходный файл. На выходе получается всего один документ, размер которого немного увеличивается. К его названию дописывается расширение sig.

Присоединенную подпись обычно используют вместе с шифрованием, чтобы обеспечить документу еще большую защиту. В зависимости от алгоритма шифрования, к такому файлу может добавиться еще одно – третье расширение.

Разница между шифрованным и просто подписанным файлами в том, что подписанный, но незашифрованный документ может посмотреть кто угодно, используя ПО для чтения электронной подписи, а зашифрованный – только обладатель ключа.
Существуют и другие варианты использования подписи совместно с шифрованием, но этот применяется чаще всего.
Как открыть файл с расширением sig
Как мы уже выяснили, сиг-файлы могут использоваться разным ПО, принципиально отличающимся по своему функционалу. Поэтому прежде чем выбирать программу, необходимо определить, что именно за файл у вас на компьютере.
Извлекать данные из такого объекта sig зачастую без надобности, кроме, пожалуй, электронной подписи и изображения (помните, растровая картинка и шрифт Брайля). А полноценно открыть его можно только в той программе, в которой он был создан.
Сервис filext.com
Работать с filext.com просто:
Откройте страницу сервиса и перетащите файл, который хотите просмотреть, в специальное поле.

На картинке ниже показано, что получится, если попробовать открыть с помощью filext.com документ, подписанный ЭЦП.
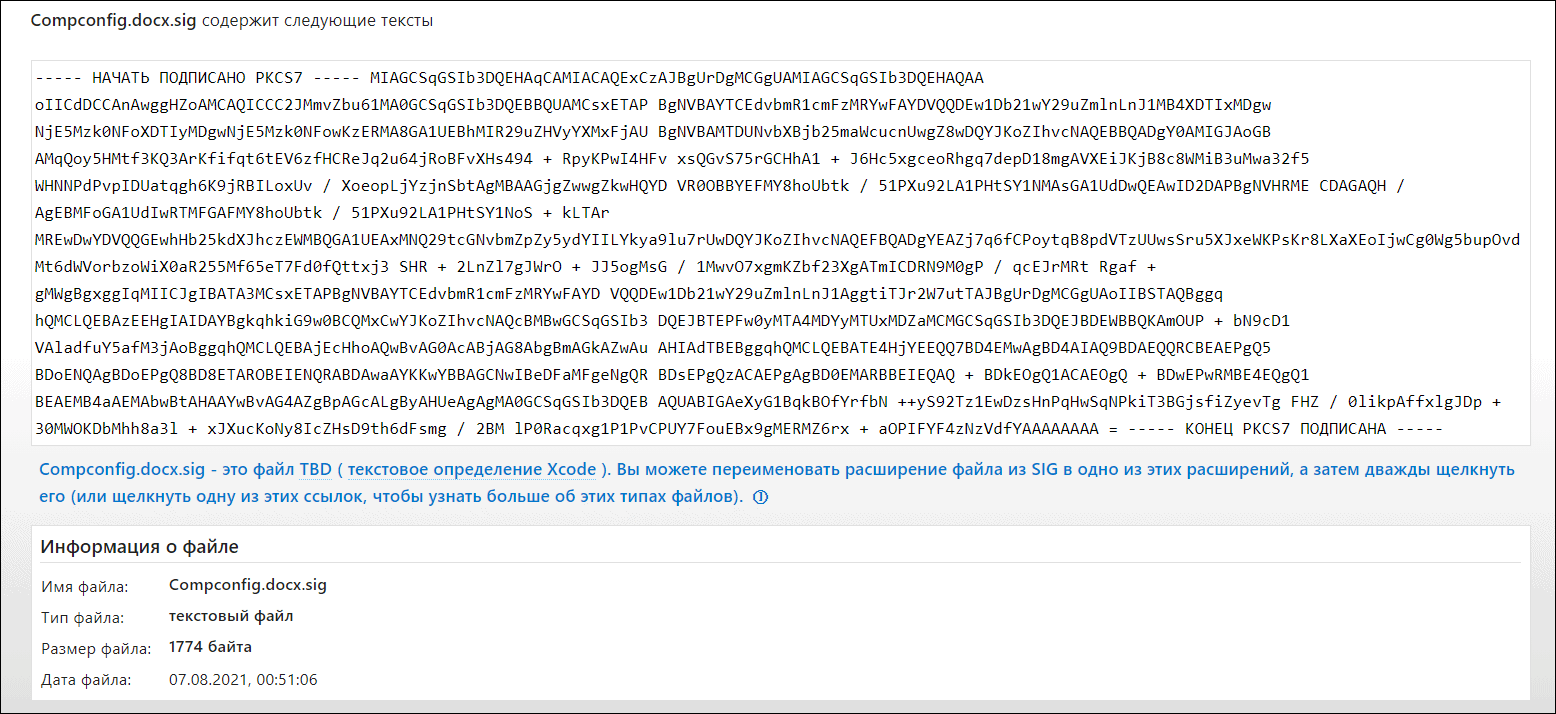
Кстати, совет, написанный синим шрифтом, где предлагается стереть расширение sig, не рабочий. Если его применить, файл больше не откроется.
Росреестр
На сайте Росреестра есть сервис « Проверка электронного документооборота » , позволяющий просматривать xml-фалы, которым может сопутствовать отсоединенная цифровая подпись в формате sig. При этом саму ЭП он не открывает, а только проверяет, является ли она квалифицированной. Подразумевается, что пользователь сервиса знает, кому принадлежит подпись.
Как работать с сервисом «Проверка электронного документооборота»:
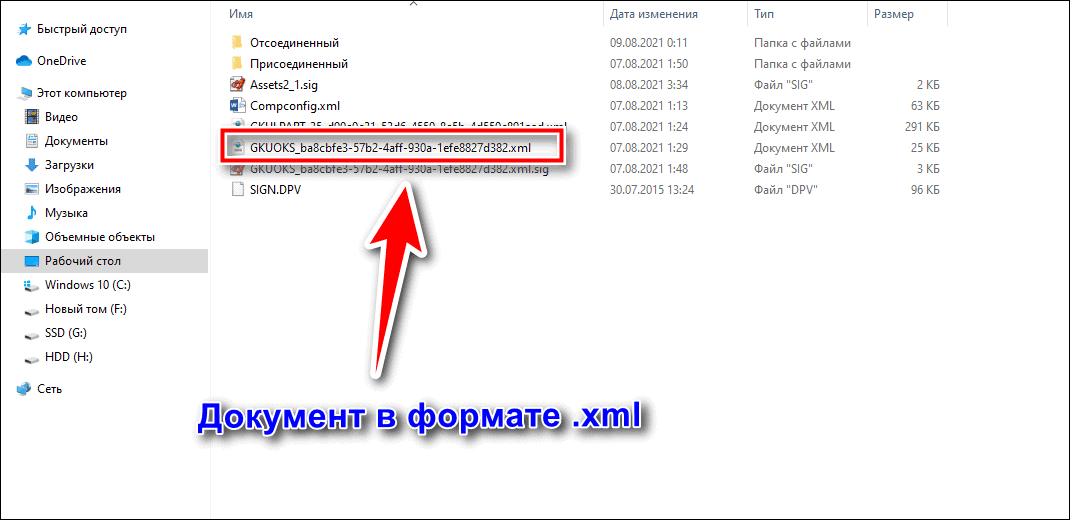
- В верхнем поле страницы нажмите синюю кнопку «Выберите файл» рядом с надписью «Электронный документ (xml-файл).

- В окне проводника найдите нужный документ.
- Если хотите проверить подлинность подписи, то в нижнем поле формы нажмите кнопку «Выберите файл» и загрузите интересующий объект sig.
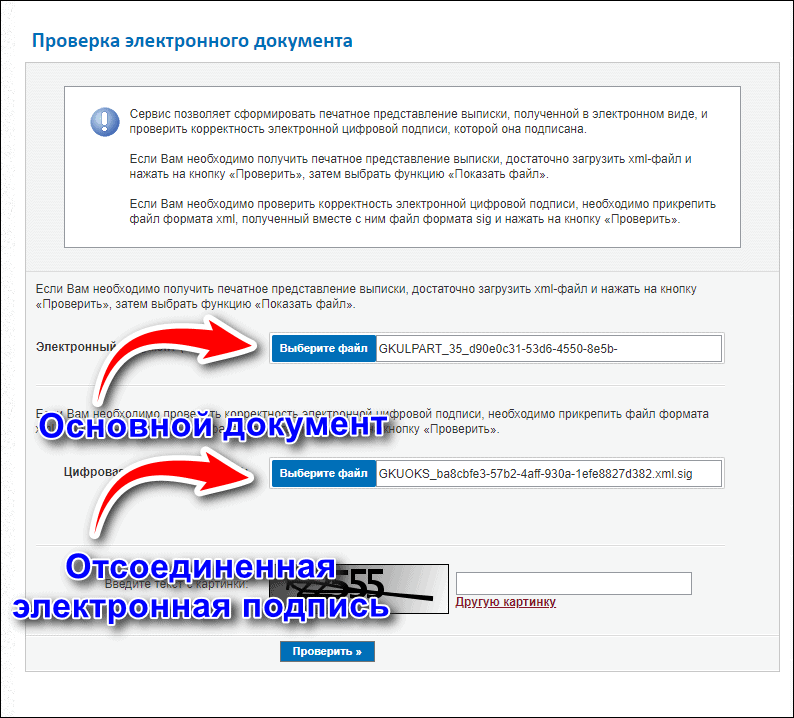
- Введите капчу (цифры на картинке) и нажмите кнопку «Проверить».
После этого под верхним полем появится иконка документа с надписью «Показать в человекочитаемом формате». Нажатие на нее откроет файл в новом окне. При желании его можно конвертировать в формат Word и распечатать.
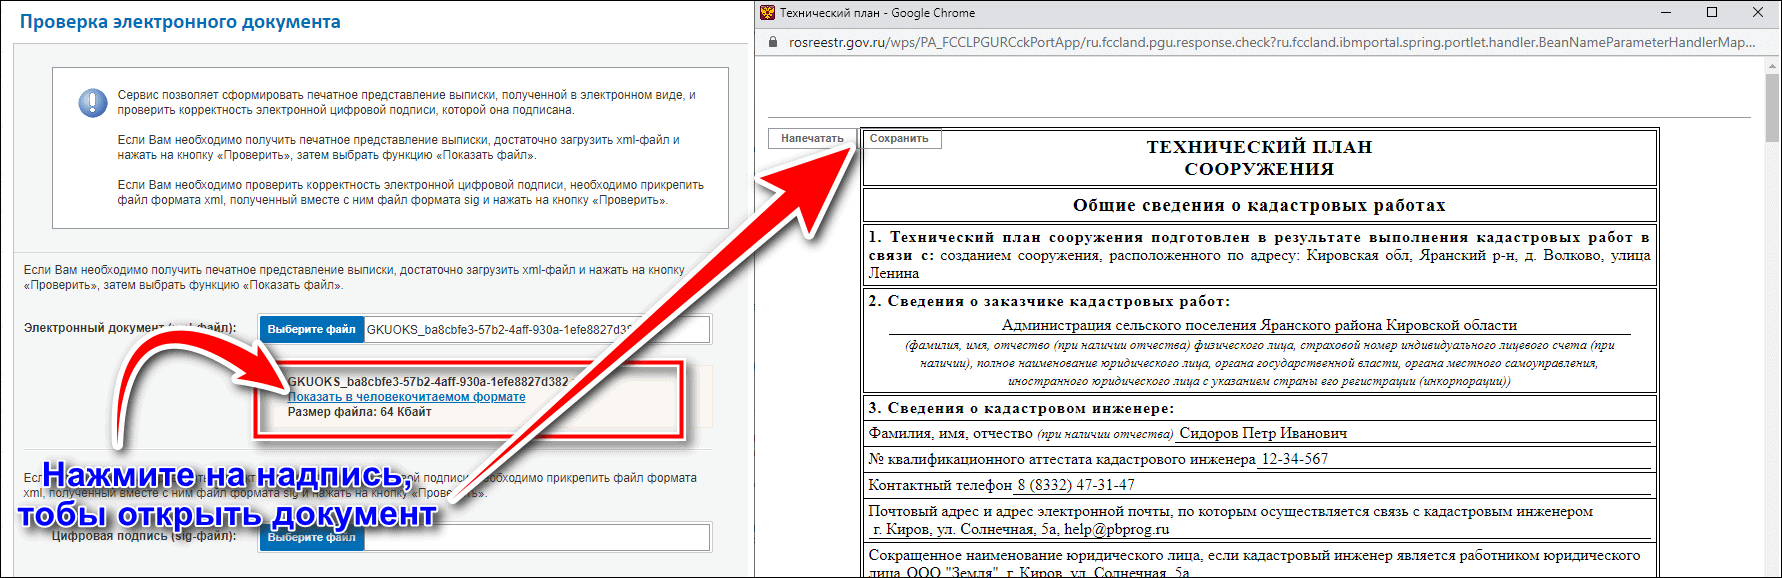
Обратите внимание, что сервис открывает не сам файл sig, а только заверенный ЭП документ. Также он проверяет, является ли подпись квалифицированной. Если нет, сервис выдает ошибку.

Госуслуги
На сайте портала Госуслуг можно определить подлинность файла, заваренного неквалифицированной подписью, а также проверить его содержимое на наличие изменений. Проверку можно выполнить для объектов любых типов: mp3, txt, doc, gif и т.д. Однако открыть сам файл или только подпись к нему не получится.
Чтобы узнать подлинность объекта, перетащите основной файл в верхнее поле на странице сервиса, а ключ – в нижнее. Затем нажмите кнопку «Проверить».

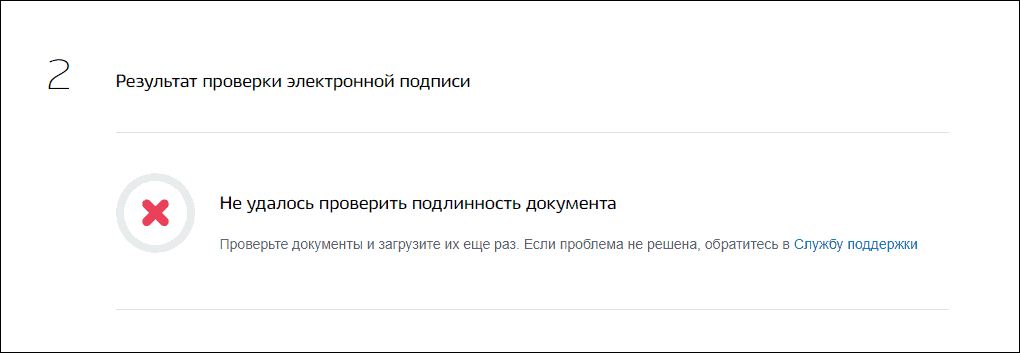
Как и Росреестр, Госуслуги работают только с квалифицированными подписями. Во всех остальных случаях сервис выдает ошибку.
Fileinfo
Fileinfo – бесплатное русскоязычное приложение, которое помогает найти информацию о файле, а также рекомендует программы для работы с ними. По сути это десктопный урезанный аналог сервиса filext.com.
В самой программе открыть сиг не получится, зато Fileinfo выдаст подробное описание и предложит ПО для чтения файла.
Приложение Fileinfo бесплатно и переведено на русский язык. Чтобы найти в нем информацию о файле, поместите последний в поле с надписью: «Перетащите файл сюда».

Через секунду программа покажет подробную информацию о файле и предложит список приложений, которые работают с такими объектами.
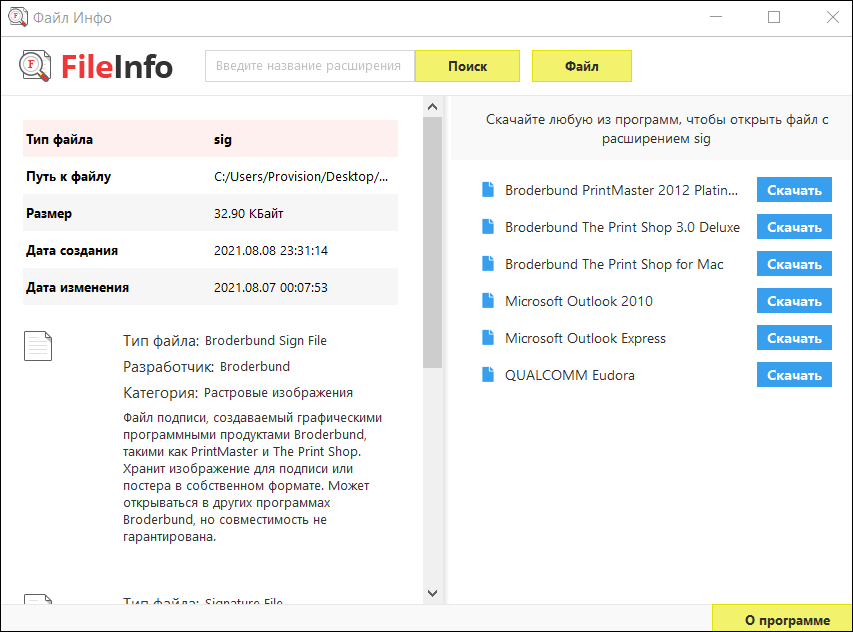
На скриншоте выше видно, что программа не умеет работать с цифровой подписью. Но если у вас окажется sig другого типа, она без труда поможет найти подходящее ПО.
КриптоПро CSP
КриптоПро CSP – платный криптодрайвер для чтения, шифрования и проверки электронных подписей. Если вы не сотрудник госорганов, не участвуете в электронных торгах и не имеете доступ к гостайне, то это ПО вам вряд ли понадобится.
С помощью КриптоПро CSP можно открыть файл sig, с электронной подписью, но с одной оговоркой: сертификат владельца должен быть предварительно загружен на сервер программы. В противном случае она покажет ошибку и откажется читать файл. При этом не важно, квалифицированная у вас подпись или нет.
Чтобы открыть электронную подпись при помощи КриптоПро CSP, выполните следующее:
- Щелкните правой клавишей мыши по файлу.
- В появившемся меню наведите мышку на графу «crypto» или «crypto+De».
- В новом списке выберите строчку «Проверить ЭП». После чего в правом нижнем углу экрана всплывет информация из подписи.

Разумеется, свою тестовую подпись я никуда не загружал, поэтому в результате получил отказ в чтении файла.

КриптоПро CSP позволяет выполнить следующие операции с файлами sig:
- подписать документ (создать sig);
- проверить подлинность ЭП;
- зашифровать файл;
- расшифровать файл (при наличии ключа);
- заверить другую подпись своей.
Стоимость криптодравера КриптоПро CSP просто заоблачная. В зависимости от дистрибьютора и наличия дополнительных услуг, цена варьируется в диапазоне 37-200 тысяч рублей. Но есть пробный период 90 дней.
КриптоАРМ
КриптоАРМ – это младший брат семейства ПО КриптоПро. Он отличается возможностью создавать персональные сертификаты, на основе которых можно формировать собственные подписи. А также тем, что рассчитан на использование в малых и средних частных предприятиях и физическими лицами.
Все сертификаты КриптоАРМ хранит на локальном компьютере и не нуждается в постоянно соединении с сервером. Стоимость его лицензии составляет 55 тысяч рублей, есть 14-дневный пробный период.
- подписывать документы (создавать sig);
- проверять подлинность ЭП;
- шифровать файлы;
- расшифровывать файлы (при наличии ключа);
- заверять другую подпись своей;
- создавать персональные сертификаты для получения неверифицированной подписи.
Чтобы открыть основной документ с электронной подписью sig при помощи КриптоАРМ, сделайте следующее:
- Запустите программу.
- В верхнем углу окна нажмите «Файл», затем в выпадающем списке выберите графу «Посмотреть документ…».

- В появившемся окне нажмите «Далее».
- Нажмите кнопку «Добавить файл».
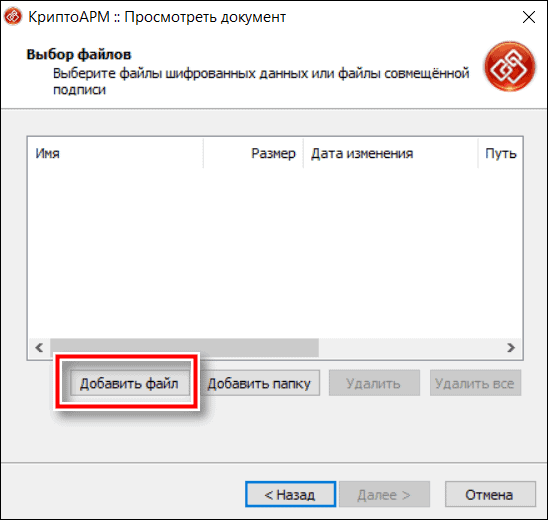
- Выберите sig, который хотите открыть.

- Когда программа вернет вас в предыдущее окно, нажмите «Далее».
- В следующем окне нажмите «Готово».
Если файл не поврежден и не является отсоединенной подписью, то программа покажет вам основной документ. Последний открывается только в режиме чтения, возможности редактирования у вас не будет.
Если хотите посмотреть содержимое самой подписи или экспортировать подписанный документ в его родном формате, выполните следующие действия:
- дважды кликните левой клавишей мыши по файлу sig;
- пролистайте все всплывающие окна, нажимая «Далее», пока не увидите такое:

- Посмотреть подписанный документ.
- Сохранить документ в родном формате (для копии подпись недействительна).
Чтобы увидеть содержимое подписи, поставьте галочку в столбце «Статус» и нажмите «Посмотреть».
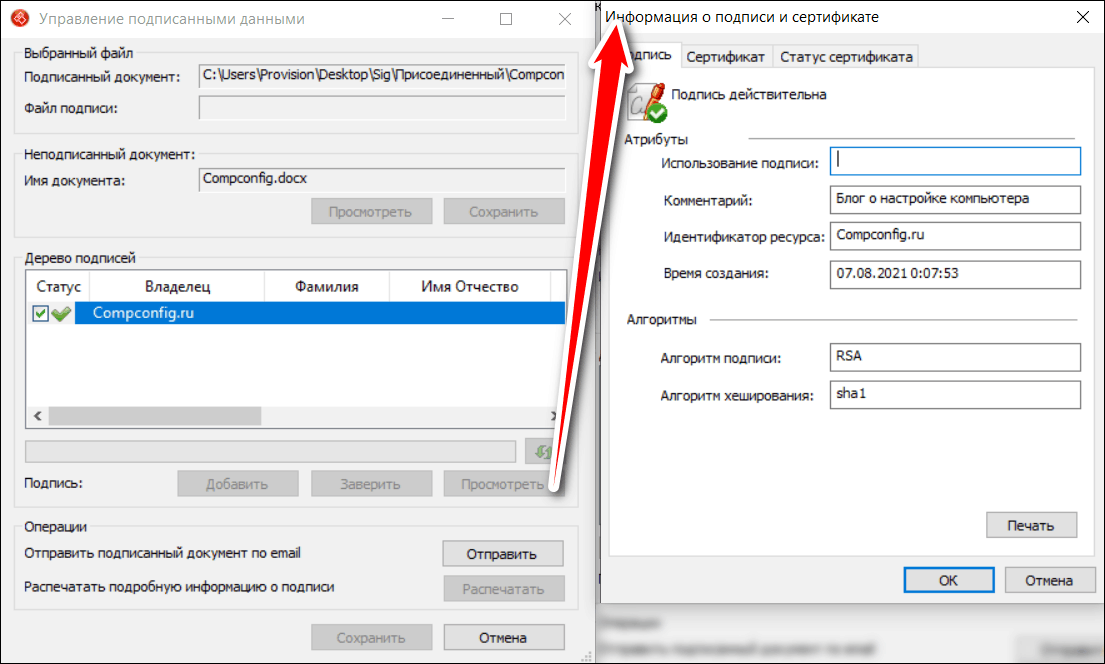
Для открытия подписанного документа у вас на компьютере должна быть установлена программа, поддерживающая исходный формат файла. Например, для чтения PDF-документа вам понадобится Adobe Acrobat или его аналоги. А для аудио- и видеофайлов – поддерживающие их проигрыватели.
Как проверить электронную подпись / Как открыть SIG файл
Способов проверки электронной подписи множество.
Рассмотрим несколько вариантов.
Определение типа подписи
Существуют два основных типа электронной подписи на документах, это присоединённая и отсоединённая. Также иногда говорят прикреплённая и откреплённая. Это одно и то же.
Присоединённая подпись — документ и электронная подпись содержатся в одном файле SIG.
Отсоединённая подпись — электронная подпись содержится в отдельно в файле SIG, а исходный документ остаётся без изменений.
Для проверки электронной подписи необходимо иметь оба файла!
Внешне файл SIG присоединённой и отсоединённой подписи не отличается. Обычно если вам прислали два файла — исходный документ и файл подписи SIG — это значит подпись отсоединённая. Если у вас только SIG, то подпись присоединённая.
Отличить можно и по размеру файла SIG. Размер файла отсоединённой подписи равен примерно 3-4 КБ. Если размер превышает этот показатель, то SIG явно содержит в себе документ, значит подпись присоединённая.
Проверка ЭП на госуслугах
Самый простой способ проверки электронной подписи на документе — сервис на госуслугах. Он не требует установки дополнительного программного обеспечения.
Проверка квалифицированной электронной подписи и квалифицированного сертификата на портале госуслуг:
- Перейдите в сервис https://e-trust.gosuslugi.ru/#/portal/sig-check
- Выберите тип электронной подписи (1)
- Загрузите файл или два файла в случае отсоединённой подписи (2)
- Подтвердите что вы не робот (3)
- Нажмите проверить (4)
В результате проверки вы увидите действительна ли электронная подпись и статус сертификата подписанта.
Как открыть файл SIG на компьютере и онлайн: в Росреестре, Крипто АРМ, на Госуслугах
SIG-файлы обычно встречаются при работе с документами или цифровыми подписями. Большинство пользователей практически никогда не работали с ними. Когда возникает такая необходимость, люди задаются вопросом о том, как открыть необычный формат. В данной статье мы рассмотрим ТОП-6 самым популярных сервисов, которые помогут вам комфортно работать с SIG-файлами.
Для чего нужны SIG-файлы?
Расширение «.СИГ» предназначено для шифрования цифровой подписи. Сокращенно ее называют ЭЦП или ЭП. Специфические файлы используются, к примеру, на Госуслугах, а также на других служебных сайтах. Помимо ЭЦП, внутри файлов шифруются изображения, подписи для электронных писем и информация, необходимая для корректной работы некоторых видов программного обеспечения.
По умолчанию на компьютеры не устанавливаются программы, позволяющие открывать SIG-файлы. Но их можно загрузить из интернета или воспользоваться специальными онлайн-сервисами.
Основные сервисы
Мы расскажем о 6-ти самых удобных ресурсах, которыми можно пользоваться не только на ПК, но также на смартфоне.
Filext.com
Filext.com это один из самых удобных и быстрых вариантов открытия SIG-файлов. Для того, чтобы воспользоваться сервисом, зайдите на сайт и перетащите документ в розовое поле.

Также можно нажать на клавишу «Выберите файл» и указать директорию расположения в открывшемся окне. Недостатком данного ресурса является то, что с его помощью, вероятнее всего, у вас не получится посмотреть информацию о добавленной подписи. Для данных целей рекомендуется использовать десктопные версии программ или государственные сервисы.
«Росреестр»
Отечественный сайт «Росреестр» позволяет проверить электронный документ и имеет для этого соответствующую функцию. С его помощью можно проверить корректность ЭП. Преимуществом является то, что виртуальная услуга не требует оплаты и выполняется без регистрации пользователя.
Чтобы воспользоваться проверкой документа, перейдите на сайт, прикрепите нужный файл в соответствующую графу, SIG-файл и введите капчу (представлена цифрами, которые необходимо ввести в соседней строчке). Подтвердите действие нажатием на соответствующую кнопку. Для наглядности прикрепляем скриншот с инструкцией.

Далее вы сможете изучить документ в «человекочитаемом виде». Если нужно, вы сможете конвертировать файл в другой формат или распечатать его. В том случае, если проверить файл не удастся, вы увидите следующее сообщение.

«Госуслуги»
Один из самых популярных отечественных ресурсов Госуслуги также имеет функцию для изучения корректности подписей в SIG-файлах, поиска несоответствий или изменений цифровой документации. Преимуществом сервиса является то, что он способен работать не только с XML-документами, но и другими форматами (например — .doc).
Чтобы воспользоваться функцией, перейдите на официальный сайт, загрузите документ и подпись. Для этого файлы можно перетащить в специальное окно или загрузить их вручную. Опять же, предоставляем пример для наглядности:

Проверка SIG файла продлится несколько секунд, после чего вы сможете ознакомиться с готовыми результатами. Важным моментом является то, что документы обрабатываются с открепленной ЭЦП. В противном случае вы увидите уведомление об ошибке.
FileInfo
Если 3 вышеперечисленных способа представлены в формате онлайн-ресурсов, с FileInfo мы начнем обзор десктопных программ. Скачать данный софт вы сможете с официального сайта производителя или по этой ссылке. По своему функционалу он несколько схож с Filext.com, речь о котором шла в самом начале статьи. Хоть с его помощью и не получится изучить содержимое документа, общие сведения вы все же сможете получить.
Итак, для начала вам нужно загрузить инсталлятор с сайта производителя.

В процессе установки пропустите любые дополнительные предложения, поскольку для работы с файлами они не пригодятся.

После завершения установки, включите FileInfo и загрузите в него документ с расширением .sig.
«КриптоПРО CSP»
Чтобы полноценно работать с ЭЦП, вам потребуется программа класса криптопровайдер. С его помощью вы сможете не только подписывать электронную документацию, но и создавать/корректировать подписи. «КриптоПРО CSP» является замечательным примером качественного софта. Пусть вас не пугает платная основа приложения, поскольку оно имеет 30-дневный пробный период. Проще говоря, в течение месяца вы сможете пользоваться криптопровайдером без всяких ограничений.
Перед началом использования стоит отметить, что все документы необходимо предварительно загрузить в «КриптоПРО CSP». В противном случае, вы не сможете изучить их содержимое.
Мы не будем подробно останавливаться на установке программы, поскольку это делается стандартным способом. После запуска приложения, перейдите в соответствующую вкладку и выберите необходимый файл с электронной подписью.

Далее все просто: запускаем проверку и дожидаемся результатов. Также с помощью криптопровайдера вы сможете создать ЭЦП, шифровать файлы с использованием специального ключа, проверять готовые документы и многое другое.
«КриптоАРМ CSP»
Данную программу можно назвать аналогом предыдущей, но она имеет чуть более урезанный функционал. Она позволяет не только создать ЭП, но и заверить документацию. Разумеется, в приложении имеется функция проверки ЭЦП. Сразу оговоримся: «КриптоАРМ CSP» имеет 2-недельный пробный период, после чего пользователю придется оплатить лицензию.
Итак, после установки включает программу и переходим в раздел «Проверить ЭП».

Указываем свой профиль, переходим далее и загружаем нужный SIG-файл. Если у вас несколько документов, будет проще загрузить их папкой.

Остается завершить процедуру и ознакомиться с результатами. Также с помощью «КриптоАРМ CSP» вы сможете проверить какой-либо файл, изучив его содержимое.

Алексей Марков
Автор статей по настройкам приложений и программ, оптимизация работы смартфонов под управлением ОС Андроид и IOS. Решние проблеем в мире онлайна и техники