Арм заказчика сертификат с серийным номером не найден в справочнике сертификатов сервера
Область применения электронной подписи (ЭП или ЭЦП) довольно широка. Например, многие специальные сервисы требуют верификации пользователя с её помощью: Госуслуги, онлайн-сервисы для управления средствами в банке, электронные площадки и другие. Поэтому любые технические неполадки, возникающие при использовании ЭЦП, могут вызвать различные серьёзные: от упущенной выгоды до материальных убытков.
В первую очередь проверьте наличие лицензии на КриптоАрм.
Необходимо открыть КриптоАРМ, далее перейти во вкладку “Помощь” – “О программе” — если истек срок действия лицензии, то расшифровать не получится.
Далее необходимо проверить зашифрован ли файл в адрес Вашего сертификата — в окне с ошибкой нажать кнопку “Детали” – “Менеджер сообщения” — там будут указаны серийные номера сертификатов получателей.
Также необходимо проверить, тот ли сертификат используется для расшифрования: “Профили” – “Управление профилями” – далее открыть профиль с галкой двойным нажатием левой кнопки мыши, перейти на вкладку “Общие” — в поле владелец сертификата проверьте, какой сертификат прописан, если ничего не указанно, необходимо указать сертификат.
После того, как Вы нажмете кнопку “Выбрать” выберите сертификат которым будет расшифрован файл в дальнейшем, так же необходимо нажать “Просмотр” и сравнить серийный номер сертификата с тем номером сертификата которым был зашифрован файл.
Если у вас все совпадает, необходимо выбрать “Применить” и попробовать расшифровать файл повторно.
Отдел технической поддержки
Не обнаружены сертификаты с привязкой к ключевому контейнеру
Как выглядит ошибка:

Добавить личный сертификат можно несколькими способами:
Информация о системе служит для копирования в буфер обмена и последующей вставки в текст обращения в техническую поддержку.
Сертификат недействителен. Статус сертификата недействителен. Цепочка недействительна. Красный статус у сертификата в КриптоАРМ ГОСТ.
1. Сертификат может считаться не действительным, если не построена цепочка сертификации.
Нужно установить в хранилище сертификатов корневой сертификат. Если статус сертификата не изменился, то нужно импортировать все промежуточные сертификаты. Если после установки корневого и промежуточных сертификатов статус сертификата не изменился, то нужно импортировать еще список отзыва.
Примечание: Для получения корневого и промежуточного сертификата обратитесь в Удостоверяющий центр, который выпустил сертификат.
2. Цепочка сертификации построена, но не загружен список отозванных сертификатов.
Примечание: Для получения списка отозванных сертификатов обратитесь в Удостоверяющий центр, который выпустил сертификат.
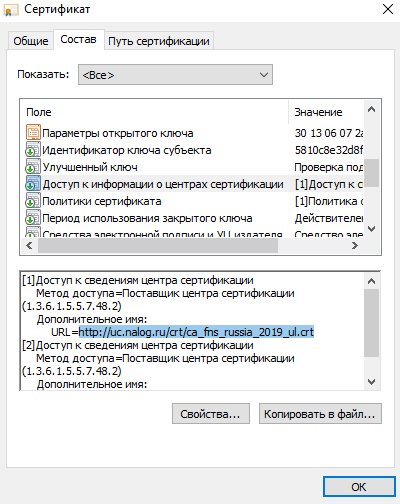
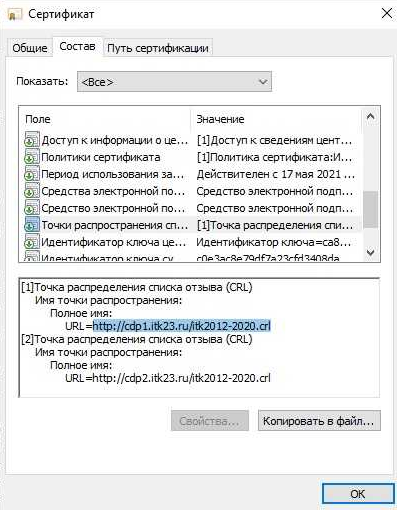
На операционной системе Windows открыть сертификат в хранилище Сертификаты — Личные на вкладке Состав. Выберите в составе строку Точка распределения списка отзыва (CRL). Скопируйте ссылку для скачивания списка отзыва (это ссылка с окончанием crl).
Установка промежуточных, корневых сертификатов и списков отзыва описана в статье.
При возникновении перечисленных далее ошибок воспользуйтесь стандартными действиями для решения проблем с криптографией. Ошибки могут возникать при подписании и расшифровке (отправке отчета, обмене, отправке заявления, обновлении статуса заявления и т.д.):
- набор ключей не определен;
- неправильный открытый ключ поставщика;
- не найден сертификат и открытый ключ для расшифровки;
- не найден сертификат руководителя в системном хранилище сертификатов;
- не удалось расшифровать файл обновлений;
- ошибка инициализации криптопровайдера;
- плохие данные;
- ошибка при получении свойств сертификата. Не удалось выполнить подписание сертификатом, Федеральная налоговая служба по причине Ошибка при получении свойства сертификата (0x0000000);
- ошибка интерфейса модуля криптографии. Отсутствует набор ключей. Не удалось выполнить подписание сертификатом по причине: Ошибка интерфейса модуля криптографии. Отсутствует набор ключей;
- ошибка при получении контекста модуля криптографии. Не удалось выполнить подписание сертификатом , Федеральная налоговая служба по причине Ошибка при получении контекста модуля криптографии;
- не удалось подписать файл по причине: Ошибка исполнения функции. Не удалось подписать файл по причине: Ошибка исполнения функции. Ошибка подписания документа: Запрос на информационное обслуживание налогоплательщика, связанное с циклом обмена.
Импорт (установка) сертификата
Импорт сертификатов может понадобиться для выполнения следующих задач:
- Установка сертификата, который был отправлен вам другим пользователем, компьютером или центром сертификации;
- Восстановление поврежденного или утерянного сертификата, заархивированного ранее;
- Установка сертификата и связанного с ним закрытого ключа с компьютера, на котором владелец сертификата его использовал ранее.
Первичная установка в хранилище личного сертификата ГОСТ может выполняться как средствами криптопровайдера «КриптоПро CSP», так и средствами программы «КриптоАРМ».
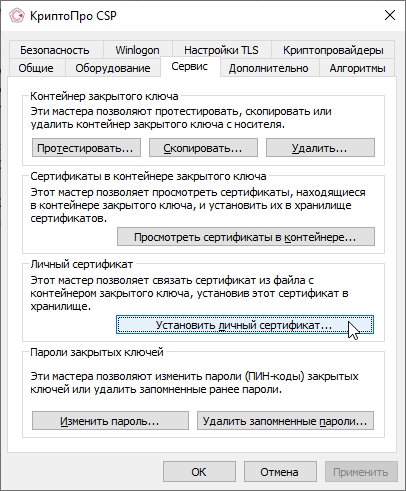
Установка личного сертификата средствами «КриптоПро CSP» осуществляется непосредственно в окне криптопровайдера «КриптоПро CSP», закладка «Сервис».
Установка личного сертификата средствами программы «КриптоАРМ»
Чтобы установить сертификат с помощью «КриптоАРМ», выполните следующие шаги:
Из нашей статьи вы узнаете:
ЭЦП — довольно сложный цифровой продукт, обращение с которым в определенных ситуациях может потребовать некоторых навыков и знаний. Например, в ходе установки сертификатов ЭП посредством «КриптоПро» после выбора соответствующего ключевого контейнера нередко выдаются неприятные сообщения об ошибке вследствие отсутствия открытого шифровочного ключа, который необходим для обеспечения информационной безопасности, без чего система не будет принимать ЭЦП.
Такую ошибку несложно устранить без вызова специалиста или обращения в службу поддержки. Алгоритм действий, направленных на решение этой проблемы, приводится ниже.
Что может послужить причиной такой ошибки
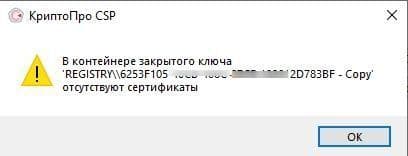
Всплывающее окно со злополучным сообщением об ошибке появляется на экранах пользователей в тех случаях, если система не смогла обнаружить соответствующий ключ на носителе. Такая ситуация происходит при следующих действиях пользователей:
- установка сертификата впервые;
- экспортирование данных на внешний носитель;
- попытка просмотра ключей в контейнерах ключей;
- загрузка информации на компьютер извне.
В целях устранения ошибки обычно бывает достаточно произвести корректную ручную переустановку сертификата.
Отсутствие электронного сертификата в контейнере закрытого ключа
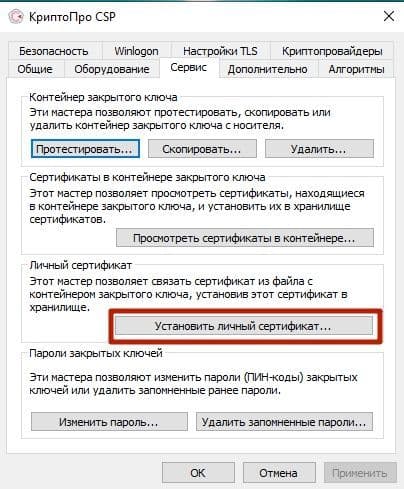
Для начала запускаем «КриптоПро» нажатием кнопки «Пуск». Затем выбираем «Настройку», в возникающем на мониторе окне заходим в опцию панели управления, далее «сервис – установить личный сертификат».
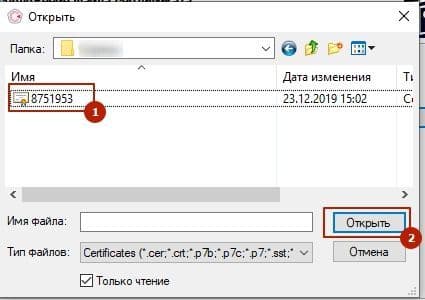
Далее, через кнопку «обзор» указываем путь, где сохранен открытый ключ – файл с расширением *.cert или *.crt
Жмём «Далее», в мастере установки сертификата мы увидим путь, который указывали до нашего сертификата.
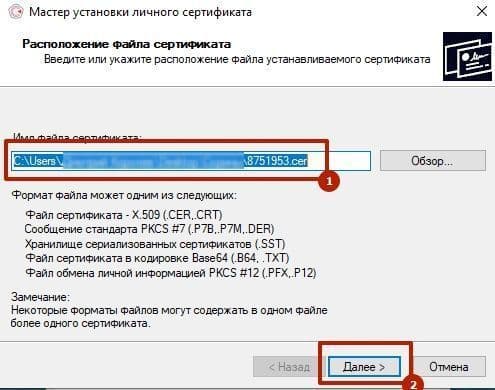
Нам отображается информация, содержащаяся в открытом ключе на пользователя, жмём «далее»
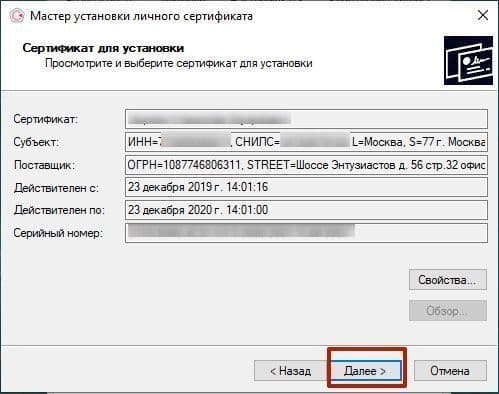
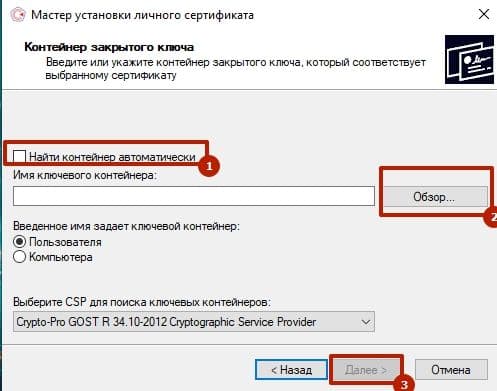
В следующем окне можно воспользоваться двумя путями поиска нужного контейнера закрытого ключа:
- «найти контейнер автоматически
- вручную через «обзор»
В первом случае КриптоПро на основе данных из открытого ключа подберет закрытый, в случае с ручным поиском нужно будет знать название закрытого ключа, чтобы выбрать его для установки
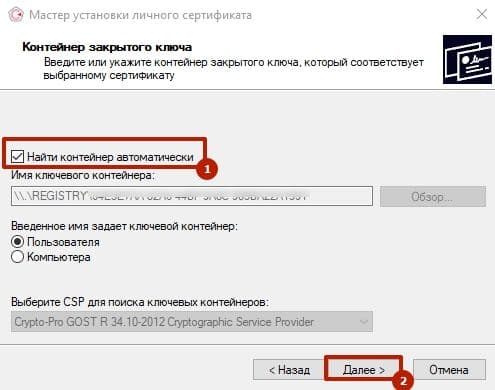
Самый простой вариант выбрать автоматический поиск, затем после «обнаружения» необходимого контейнера, мы увидим заполненную строчку с его именем и после жмём «Далее»
Личный сертификат пользователя всегда устанавливается в хранилище «Личное», можно выбрать как вручную, так и КриптоПро может сделать это за вас по умолчанию, затем подтверждаем установку цепочки сертификатов и жмём «Далее»
В случае успешной установки КриптоПро выдаст окно с информацией об окончании процедуры и жмём «Готово»
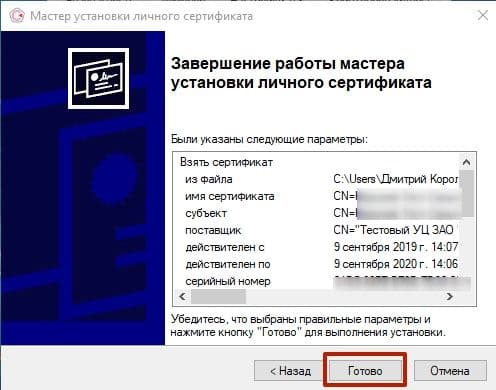
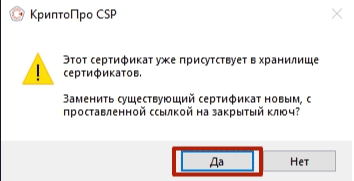
Затем появится окно с подтверждением данной операции, жмём «ДА»
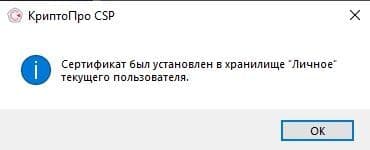
В следующем окне увидим информацию о том, что процесс окончен успешно. Сертификат установлен в контейнер закрытого ключа.
Особенности версий КриптоПро
С января 2019 года квалифицированные сертификаты могут выпускаться только по ГОСТ 2012, выпуск по другому ГОСТу прекращен. Мы об этом писали ранее в статье. Важно помнить, что версии криптопро на ГОСТ 2012 работают только с версии 4.0 и выше. Все старые версии КриптоПро, для нормальной работы, потребуется обновить или заменить на актуальную. Сделать это нужно не позднее 31 декабря 2019 года.
Вернуться в основную статью
Для облегчения поиска ошибок был создан отдельный раздел для сбора ошибок из АРМ ЭЛН, читайте внимательнее подсказки ниже:
Для поиска по статье нажмите Ctrl+F и введите первые символы кода ошибки или вопроса
В случае возникновения ошибки «ERR_SIGN Некорректная подпись головной организации: Ошибка при проверке сертификата. VALID_SIGNATURE ЭП действительна; При проверке сертификата ЭП произошла ошибка. Не удалось найти/получить доступ к списки отозванных сертификатов УЦ. Обратитесь в службу поддержки ФСС
Кликнуть правой кнопкой мыши по нему — Установить список отзыва
Необходимо обновить систему и выполнить команды в командной строке от имени администратора:
DISM /Online /Cleanup-Image /RestoreHealth
После этого необходимо перезагрузиться
Подробнее вы можете прочитать здесь
В командной строке CMD выполнить (с правами администратора):
C:WindowsMicrosoft.NETFramework 4.0.30319RegAsm.exe /registered C:FssToolsGostCryptography.dll
C:WindowsMicrosoft.NETFramework64 4.0.30319RegAsm.exe /registered C:FssToolsGostCryptography.dll
В случае возникновения ошибки «Сообщение не соответствует формату XML Encryption»
В меню Администрирование – Настройки сервисов ФСС – Строка соединения укажите следующий адрес сервиса:
Далее в меню Администрирование – Настройка подписей для сервисов установите галку «Шифровать сообщение». После этого Вам необходимо указать Имя сертификата ФСС и Тип контейнера.
В случае возникновения ошибки «Software caused connection abort: recv failed»
Обычно данная ошибка возникает при бездействии. Когда сервер автоматически закрывает соединение через некоторое время, а клиент получает данную ошибку в ответ на запрос
В иных случаях соединение может прерываться из-за перезапуска СУБД на сервере, когда клиент пытается запрашивать данные по уже несуществующим соединениям
Пароль для пользователя Postgres — Manager1
и на схеме public выполнить запрос:
Этот запрос выведет строки с одинаковыми номерами ЭЛН. Затем необходимо будет удалить ошибочную строку:
delete from public.fc_eln_data_history where id неверной строки’;
Если данный способ не работает и после обновления ПО ошибка повторяется
Необходимо выполнить запрос:
ALTER TABLE public.fc_eln_data_history ADD CONSTRAINT unique_lncode UNIQUE (ln_code);
Это ограничение запрещает создавать в таблице public.fc_eln_data_history строки с одинаковым значением ln_code
В случае возникновения ошибки «В базе данных АРМ ЛПУ имеется некорректная запись» (Transaction already active)
Данная ошибка возникает в случае, когда в какой либо таблице БД приложения сохранены некорректные записи
Для исправления нужно удалить из БД приложения неверную строку (такие записи можно удалить только вручную).
В интерфейсе клиента открывается сервер PostgreSQL 9.5. Затем открывается схема fss (пользователь fss, пароль fss) – Схемы – public – Таблицы.
Данные в АРМ ЛПУ хранятся в таблицах:
fc_eln_data_history — данные листков нетрудоспособнсти;
fc_eln_periods — сведения о периодах нетрудоспособности;
ref_ln_numbers — список запрошенных номеров ЭЛН.
Для просмотра таблицы необходимо выделить ее в дереве таблиц и нажать на значок «Просмотр данных в выбранном объекте»
Выделяете и удаляете (delete) строку, которая содержит пустое значение номера ЭЛН или другие ошибки.
Как вариант, для поиска и удаления ошибочных записей возможно использование SQL запроса типа:
select id from fc_eln_data_history where ln_code is null;
delete from fc_eln_data_history where id;
Для открытия окна SQL запросов необходимо в главном меню нажать на значок «SQL».
Обратите внимание! При удалении строки ЭЛН, если в этом ЭЛН были созданы периоды нетрудоспособности, сначала необходимо удалить их. Периоды нетрудоспособности хранятся в отдельной таблице fc_eln_periods и связаны с fc_eln_data_history по номеру ЭЛН. Просмотр и удаление периодов аналогично, описанному выше.
Проблема связана с неработоспособностью сервисов ФСС, необходимо ожидать восстановления
Необходимо взять документы и лицензии МО, обратиться (подойти на приём) в территориальный орган Фонда по месту осуществления деятельности. Сотрудники ТОФ внесут МО в соответствующие справочники, после чего МО сможет формировать ЭЛН.
В случае возникновения ошибки «Ошибка вызова сервиса передачи/получения данных. Unmarchalling error: cvc-complex-type.2.4.a: Invalid content was found starting with element»
Для устранения ошибки необходимо снять галочку с постановки на учёт в ранние сроки Также необходимо обновить программу.
Необходимо переустановить ВСЮ цепочку сертификатов уполномоченного лица ФСС
В случае возникновения ошибки «ЭЛН с номером, указанным в поле «Продолжение ЭЛН» не закрыт»
Необходимо
закрыть предыдущий ЭЛН – невозможно отправить на сервис ЭЛН-продолжение, не
закрыв при этом предыдущий ЭЛН
В случае возникновения ошибки «Значение поля (групп полей) отличается от существующего значения»
Ошибка сообщает что невозможно внести изменения в ранее успешно отправленные данные ЭЛН. Понятие
«Группа полей» подразумевает некую неделимую целостность полей в ЭЛН,
например, если при открытии ЭЛН были успешно отправлены значения «Фамилия» и
«Имя», при продлении в эту группу полей невозможно будет добавить «Отчество».
Также невозможно исправить или дополнить ранее отправленные данные по периоду
нетрудоспособности, например, в ранее отправленный период добавить подпись
Председателя ВК;
В случае возникновения ошибки «Направленные данные ЭЛН уже присутствуют в системе»
Вы пытаетесь отправить данные, которые уже присутствуют в системе
Пользователю недостаточно места для создания и хранения временных файлов, создаваемых программой.
Проверьте квотирование места на диске: уберите квотирование либо увеличьте доступное пользователю пространство,
В случае возникновения ошибки «Количество новых периодов не должно превышать 1»
Ошибка говорит о том, что вы пытаетесь отправить несколько периодов. За один раз можно
отправить только один период нетрудоспособности
Всем, кому понравился или помог это проект — Вы можете помочь ему развиваться материально:
Donate (помощь проекту)
Какие бывают ошибки
Проблемы при использовании ЭП, с которыми пользователи встречаются чаще всего, можно условно разделить на три группы:
- Проблемы с сертификатом. Они появляются, когда сертификат не выбран, не найден или не верен.
- Проблемы с подписанием документа. Ошибки возникают при попытке подписать документ.
- Проблема при авторизации на торговых площадках.
Рассмотрим неполадки подробнее и разберёмся, как их решать.
Не виден сертификат на носителе
Как правило, причина такой проблемы — сбой в работе программных компонентов. Для её решения достаточно перезагрузить компьютер. Однако иногда этого бывает недостаточно, поэтому требуется переустановка драйверов или обращение в службу техподдержки.
К наиболее распространённым причинам такой проблемы относятся следующие случаи:
- Долгое опознание носителя. Для решения проблемы необходимо дождаться завершения процесса или обновить версию операционной системы.
- Некорректная работа USB-порта. Подключите токен к другому USB-порту, чтобы убедиться, что проблема не в носителе ЭП. Если система определила токен, перезагрузите компьютер. Если это не поможет, следует обратиться службу технической поддержки.
- Неисправность носителя. Если при подключении токена к другому компьютеру или USB-порту система не определяет его, значит, проблема в самом носителе. Устранение неисправности возможно в данном случае лишь одним путём — нужно обратиться в сервисный центр для выпуска нового носителя.
Часто задаваемые вопросы
Почему компьютер не видит ЭЦП?
Причина кроется в несовместимости программного обеспечения и физического носителя ЭЦП. Необходимо проверить версию операционной системы и переустановить её до нужной версии. Если токен повреждён, возможно, понадобится обратиться в удостоверяющий центр для перевыпуска электронной подписи.
О том, что делать, если компьютер не видит ЭЦП и о способах проверки настроек, мы подробно писали в нашей статье.
Почему КриптоПро не отображает ЭЦП?
Если КриптоПро не отображает ЭЦП, следует проверить настройки браузера. Также исправляет ошибку добавление программы в веб-обозреватель и загрузка недостающих сертификатов электронной подписи.
Подробнее ознакомиться, как устранить данную неисправность можно в нашей статье.
Где на компьютере искать сертификаты ЭЦП?
Сертификат ЭЦП позволяет проверить подлинность подписи, содержит в себе срок её действия и информацию о владельце. Он автоматически загружается в папку с системными файлами. В операционной системе Windows от 7 версии и выше ЭЦП хранится по адресу:
Что такое сертификат ЭЦП и зачем он нужен мы рассказали в нашей статье.
ЭП не подписывает документ
Причин у подобной проблемы множество. Каждый случай требует отдельной проверки. Среди самых распространённых можно выделить следующие неполадки:
- Закрытый ключ на используемом контейнере не соответствует открытому ключу сертификата. Возможно, был выбран не тот контейнер, поэтому следует проверить все закрытые контейнеры на компьютере. Если необходимый контейнер по тем или иным причинам отсутствует, владельцу придётся обращаться в удостоверяющий центр для перевыпуска ЭП.
- Ошибка «Сертификат недействителен» (certificate is not valid). Следует повторно установить сертификат ЭП по инструкциям УЦ в зависимости от используемого криптопровайдера — КриптоПро CSP, ViPNet CSP или другого.
- Сертификат ЭП определяется как непроверенный. В этом случае необходимо переустановить корневой сертификат удостоверяющего центра.
- Истёк срок действия криптопровайдера. Для решения этой проблемы необходим новый лицензионный ключ к программе-криптопровайдеру. Для его получения необходимо обращаться к специалистам УЦ или к ответственным сотрудникам своей организации.
- Подключён носитель с другим сертификатом. Убедитесь, что подключён правильный токен. Проверьте также, не подключены ли носители других сертификатов. Отключите другие носители в случае их обнаружения.
В момент подписания электронных документов или формирования запроса в различных может возникнуть ошибка «Невозможно создание объекта сервером программирования объектов».

В этой ситуации помогает установка и регистрация библиотеки Capicom:


Сертификат не найден
Иногда при попытке подписать электронный документ с помощью ЭП пользователь может столкнуться с ошибкой «Не удалось найти ни одного сертификата, пригодного для создания подписи».
У подобных ошибок могут быть следующие причины:
- На компьютере не установлены корневые сертификаты Удостоверяющего Центра (УЦ), в котором была получена ЭП. Необходимо установить либо обновить корневой сертификат. Установка корневых сертификатов удостоверяющего центра подробно описана в нашей инструкции.
- На ПК не установлено ни одного личного сертификата ЭП. Для применения ЭП необходимы и личные сертификаты. Об их установке мы писали в другой статье.
- Установленные на компьютере необходимые сертификаты не валидны. Сертификаты отозваны или просрочены. Уточните статус сертификата в УЦ. Ошибка с текстом «Ваш сертификат ключа подписи включён в список отозванных» возникает, если у сертификата закончился срок действия или на ПК нужно обновить список сертификатов. В последней ситуации следует вручную загрузить перечень отозванных сертификатов.
Для установки списка отозванных сертификатов:


Рекомендуемые сообщения
Добрый вечер.Пытаемся заказать ЭЦП на сайте росказны. На сайте казначеев имеется инструкция по настройке АРМ для работы «портала заявителя» с помощью Vipnet pki client vipnet csp. Все что там описано мы сделали но на шаге генерации закрытого ключа портал выдает ошибку(На АРМ не найдено ни одного поддерживаемого криптопровайдера, хотя все установлено).Подпись нужна для фис фрдо.Может кто нибудь сталкивался с этим.Казначеям бесполезно писать
Поделиться этим сообщением
12 часов назад, stepagor сказал:
лицензии на ViPNet PKI Client и ViPNet CSP не истекли?
На разных ОС по разному работает. Так на WIN 8.1 в IE в упор не видит криптопровайдер хотя спокойно заходит с ЭП в ЛК fzs. Получилось создать ключ в ChomiumGOST. На WIN 10 все видится в IE и ключ создает и вход с ЭП и так же работает ChromiumGOST.
На WIN 7 создается ключ на 2001 гост(
Такая же проблема. Win 7 профессиональная. Все установлено. Лицензия свежая, только что приобретенная. Все настройки выполнены по инструкции. Пытаюсь создать запрос на сертификат в IE 11. Дохожу до собственно создания запроса, портал выдает ошибку о том, что ни один криптопровайдер не установлен.
Присоединяюсь к проблеме, три разных компьютера Win 7 SP1 x86,Win 7 SP1 x64 ,Win 10 x64 , все настроено но при генерации запроса ошибка » Win 7 SP1 x86 «
На АРМ не найдено ни одного поддерживаемого криптопровайдера.
Для корректной работы приложения необходимо установить и настроить один из следующих криптопровайдеров:
•КриптоПро CSP 4.0/5.0 с установленным КриптоПро ЭЦП Browser plug-in;
•ViPNet PKI Client 1.6.

Такая же беда. Пробовал и виндовс 10, 7, 8.1 и везде ответ один. На АРМ не найдено ни одного поддерживаемого криптопровайдера
13 минут назад, Андрей 46 сказал:
С Chromium GOST таже беда. Пробовал и яндекс и IE результат один.
16 минут назад, Андрей 46 сказал:
Web unit запущена? Запускается обычно сама вместе с pki client. Так же проверьте что на web unit есть лицензия во вкладке лицензия.
Тестовая лицензия не подходит, требуется покупать полную лицензию. Для генерации требуется 2 модуля: TLS Unit +Web Unit( которого нет в тестовой лицензии.
Здравствуйте! У кого-нибудь получилось сгенерировать ЭЦП на VipNet PKI Client версии 1.7 лицензионной? Спрашиваю потому что стоит ли покупать лицензию. На сайте infotecs есть версия 1.7 с TLS Unit + Web Unit, а в версии 1.6 их нет. А сайт росказны требует версию 1.6.
21.07.2022 в 16:56, Эдуард Ерохин сказал:
Угу, получилось. Скину скрин, если нужно.
14 часов назад, Эдуард Ерохин сказал:
Для него давно Випнет не нужен, ни аттестация, ни прочая фигня, которая бабло требует.
Добрый день! Не можем подписать на портале запрос на аннулирование сертификата. Сертификат выпущен через VipNet Pki 1.5.1.64, выпуск сертификата без проблем был. Рабочее место не менялось. Сертификат в pki прописан, корневые сертификаты прописаны, вход на портал через сертификат осуществляется. Запрос создается, но подписать не получается

8 минут назад, RimmaK сказал:
Вам надо писать в поддержку поратала указав ID, который вы получаете при ошибке. Здесь врядли помогут.
Что мешает конвертнуть в криптопрошный и подписать им? Делов-то на 5 минут.
02.11.2022 в 09:45, RimmaK сказал:
Подскажите как победили проблему? тоже с ней столкнулись!
Нам помогло обновление до версии 1.6 + копирование ключа в Infotecs Software Token
Подобная ошибка возникает при попытке авторизации в личном кабинете на электронных торговых площадках. Например, при входе на площадку ZakazRF отображается сообщение «Выбранная ЭЦП не авторизована».

Эта ошибка возникает из-за того, что пользователь не зарегистрирован на площадке, либо не зарегистрирован новый сертификат ключа ЭП. Решением проблемы будет регистрация нового сертификата.
Процесс запроса на авторизацию ЭП на разных торговых площадках может отличаться: часто нужно отправлять запрос оператору системы на авторизацию, иногда рабочее место настраивается автоматически.
Если ошибка сохраняется, возможно, следует отключить защитное ПО или добавить сайт электронной площадки в исключения.
Решение ошибок АРМ ЛПУ ЭЛН
Для облегчения поиска ошибок был создан отдельный раздел для сбора ошибок из АРМ ЭЛН, читайте внимательнее подсказки ниже:
Поделиться статьей в:
В случае возникновения ошибки «ERR_SIGN Некорректная подпись головной организации: Ошибка при проверке сертификата. VALID_SIGNATURE ЭП действительна; При проверке сертификата ЭП произошла ошибка. Не удалось найти/получить доступ к списки отозванных сертификатов УЦ. Обратитесь в службу поддержки ФСС
Кликнуть правой кнопкой мыши по нему — Установить список отзыва
В случае возникновения ошибки при установке или обновлении программы «GostCryptography.dll Этому файлу не сопоставлена программа для выполнения этого действия»

Необходимо обновить систему и выполнить команды в командной строке от имени администратора:
После этого необходимо перезагрузиться
Подробнее вы можете прочитать здесь
В случае возникновения «Internal Error COMCryptoAPIClient» :

В командной строке CMD выполнить (с правами администратора):
В случае возникновения ошибки «Сообщение не соответствует формату XML Encryption»
В меню Администрирование – Настройки сервисов ФСС – Строка соединения укажите следующий адрес сервиса:
Далее в меню Администрирование – Настройка подписей для сервисов установите галку «Шифровать сообщение». После этого Вам необходимо указать Имя сертификата ФСС и Тип контейнера.
В случае возникновения ошибки «Software caused connection abort: recv failed»
 Обычно данная ошибка возникает при бездействии. Когда сервер автоматически закрывает соединение через некоторое время, а клиент получает данную ошибку в ответ на запрос В иных случаях соединение может прерываться из-за перезапуска СУБД на сервере, когда клиент пытается запрашивать данные по уже несуществующим соединениям
В случае возникновения ошибки «HibernateException: Collection is not associated with any session

Данная ошибка обозначает, что в БД АРМ ЛПУ сохранены строки с одинаковым номером ЭЛН. Необходимо войти в PGAdmin по пути: C:\postgresql\bin Исполняемый файлpgAdmin3.exe
Пароль для пользователя Postgres — Manager1 и на схеме public выполнить запрос:
Этот запрос выведет строки с одинаковыми номерами ЭЛН. Затем необходимо будет удалить ошибочную строку: delete from public.fc_eln_data_history where id неверной строки';
Если данный способ не работает и после обновления ПО ошибка повторяется
Необходимо выполнить запрос:
Это ограничение запрещает создавать в таблице public.fc_eln_data_history строки с одинаковым значением ln_code
В случае возникновения ошибки «В базе данных АРМ ЛПУ имеется некорректная запись» (Transaction already active)
Данная ошибка возникает в случае, когда в какой либо таблице БД приложения сохранены некорректные записи
Для исправления нужно удалить из БД приложения неверную строку (такие записи можно удалить только вручную).
Необходимо подключиться к серверу базы данных PostgreSQL, найти и удалить из базы ошибочную строку. При установке АРМ ЛПУ, вместе с БД и компонентами PostgreSQL устанавливается клиент для подключения к БД. По умолчанию находится здесь: C:\postgresql\bin\pgAdmin3.exe
В интерфейсе клиента открывается сервер PostgreSQL 9.5. Затем открывается схема fss (пользователь fss, пароль fss) – Схемы – public – Таблицы.
Данные в АРМ ЛПУ хранятся в таблицах: fc_eln_data_history — данные листков нетрудоспособнсти;
fc_eln_periods — сведения о периодах нетрудоспособности;
ref_ln_numbers — список запрошенных номеров ЭЛН.
Для просмотра таблицы необходимо выделить ее в дереве таблиц и нажать на значок «Просмотр данных в выбранном объекте» Выделяете и удаляете (delete) строку, которая содержит пустое значение номера ЭЛН или другие ошибки. Как вариант, для поиска и удаления ошибочных записей возможно использование SQL запроса типа: select id from fc_eln_data_history where ln_code is null; delete from fc_eln_data_history where id; Для открытия окна SQL запросов необходимо в главном меню нажать на значок «SQL».
Обратите внимание! При удалении строки ЭЛН, если в этом ЭЛН были созданы периоды нетрудоспособности, сначала необходимо удалить их. Периоды нетрудоспособности хранятся в отдельной таблице fc_eln_periods и связаны с fc_eln_data_history по номеру ЭЛН. Просмотр и удаление периодов аналогично, описанному выше.
В случае возникновения ошибки «Unable to acquire JDBC Connection»

Проблема связана с неработоспособностью сервисов ФСС, необходимо ожидать восстановления
В случае возникновения ошибки «Ошибка вызова сервиса передачи/получения данных. ЛПУ НЕ НАЙДЕН В СПРАВОЧНИКЕ»

Необходимо взять документы и лицензии МО, обратиться (подойти на приём) в территориальный орган Фонда по месту осуществления деятельности. Сотрудники ТОФ внесут МО в соответствующие справочники, после чего МО сможет формировать ЭЛН.
В случае возникновения ошибки «Ошибка вызова сервиса передачи/получения данных. Unmarchalling error: cvc-complex-type.2.4.a: Invalid content was found starting with element»
Для устранения ошибки необходимо снять галочку с постановки на учёт в ранние сроки Также необходимо обновить программу.
В случае возникновения ошибки «Ошибка при проверке сертификата. VALID_SIGNATURE ЭП действительна; При проверке сертификата ЭП произошла ошибка. Ошибка построения цепочки сертификатов. Не найден сертификат Удостоверяющего центра, указанный в сертификате пользователя

Необходимо переустановить ВСЮ цепочку сертификатов уполномоченного лица ФСС
В случае возникновения ошибки «ЭЛН с номером, указанным в поле «Продолжение ЭЛН» не закрыт»
Необходимо закрыть предыдущий ЭЛН – невозможно отправить на сервис ЭЛН-продолжение, не закрыв при этом предыдущий ЭЛН
В случае возникновения ошибки «Значение поля (групп полей) отличается от существующего значения»
Ошибка сообщает что невозможно внести изменения в ранее успешно отправленные данные ЭЛН. Понятие «Группа полей» подразумевает некую неделимую целостность полей в ЭЛН, например, если при открытии ЭЛН были успешно отправлены значения «Фамилия» и «Имя», при продлении в эту группу полей невозможно будет добавить «Отчество». Также невозможно исправить или дополнить ранее отправленные данные по периоду нетрудоспособности, например, в ранее отправленный период добавить подпись Председателя ВК;
В случае возникновения ошибки «Направленные данные ЭЛН уже присутствуют в системе»
Вы пытаетесь отправить данные, которые уже присутствуют в системе
В случае возникновения ошибки при запуске программы «Invalid Configuration Location» The configuration area at .. could not be created. Please choose a writable location using the '-configuration' command line option

Пользователю недостаточно места для создания и хранения временных файлов, создаваемых программой. Проверьте квотирование места на диске: уберите квотирование либо увеличьте доступное пользователю пространство,
В случае возникновения ошибки «Количество новых периодов не должно превышать 1»
Ошибка говорит о том, что вы пытаетесь отправить несколько периодов. За один раз можно отправить только один период нетрудоспособности
Всем, кому понравился или помог это проект — Вы можете помочь ему развиваться материально:  Donate (помощь проекту)
Возможно сообщение зашифровано на ключе отличном от ключа уполномоченного лица фсс
Ошибка 10 при расшифровке файла и проверке ЭЦП — это использование неверного способа шифрования отчетности либо несоответствие сертификата и электронной подписи отправителя заявленным стандартам.
Ошибки: ФСС не принимает отчетность
Каждый страхователь обязан своевременно отчитываться в ФСС по страховым взносам на травматизм. Единая форма расчета 4-ФСС утверждена приказом ФСС №381 от 26.09.2016 (ред. от 07.06.2017). Если в штате работодателя более 25 человек, отчет придется сдавать электронно. Для остальных страхователей способ подачи определяется на выбор: через интернет или на бумажном носителе.
При отправке отчетности страхователю важно проверить форму и правильность ее заполнения. Если в расчете обнаружены ошибки, то отчетность не примет ФСС. Страхователю выставят штраф минимум в 1 000 рублей.
Все виды недочетов расчета 4-ФСС группируют на:
- форменные — это ошибки в структуре формы, наименовании файла;
- файловые — это сбои при формировании самого файла отчета, например при шифровании;
- арифметические — это стандартные бухгалтерские описки и неточности, допущенные при заполнении;
- ошибка проверки ЭЦП в ФСС — это несоответствие форм криптографической защиты, заявленных Фондом к представлению электронной отчетности.
Современные бухгалтерские программы позволяют формировать электронную отчетность без предупреждений и ошибок. Но проблемы встречаются довольно часто.
Инструкция по исправлению
Порядок исправления ошибок в отчетности Соцстраха зависит от их вида. Специальные программы сверок позволяют выявить недочет еще до отправки формы в Соцстрах.

Все виды ошибок, которые возникают при формировании и сдаче расчета 4-ФСС, описаны на официальном сайте Фонда. Самые распространенные — это сбои электронных сертификатов (ЭС) и электронных подписей. Ошибки возникают из-за того, что Фонд социального страхования регулярно обновляет сертификаты криптографической защиты данных. Это необходимо, чтобы сохранить и обезопасить информацию отчетности от вредоносных программ и хакерских атак.
Шаг №1. Запустите АРМ.
На рабочем компьютере, через который осуществляется отправка электронных расчетов 4-ФСС, откройте АРМ подписания и шифрования электронных документов:

Шаг №2. Установка ЭС.

Шаг №3. Проверка установки.
Если ЭС установлен правильно, в левом нижнем углу окошка АРМ появится надпись:

Шаг №4. Формируем отчет.
Уже после обновления ЭС Фонда необходимо сформировать отчет снова. Проверьте правильность заполнения формы, исправьте арифметические и прочие недочеты. Теперь подпишите отчет действующей электронной подписью, зашифруйте с помощью нового ЭС и отправьте в Фонд.
Основные ошибки при отправке расчетов в ФСС
Наименование недочета при отправке отчетности в Соцстрах
Причины возникновения и способы устранения
He удалось расшифровать
Файл отчета зашифрован неверно либо не зашифрован вовсе. Проблема актуальна при выгрузке отчетности из специализированных бухгалтерских программ.
Попробуйте обновить ЭС Фонда.
He удалось проверить ЭЦП
Вероятно, файл расчета подписан не той электронной подписью, либо срок ее действия истек.
Попробуйте сформировать новый файл и снова подписать его ЭЦП.
Если срок действия истек, обратитесь к оператору, выдавшему ЭЦП.
В ЭС отсутствует регистрационный номер страхователя
В сертификате отсутствует код подразделения ФСС
Неверный формат регистрационного номера страхователя
Неверный формат кода подразделения ФСС
Отчет зашифрован на ключе, отличном от открытого ключа ФСС
При шифровании и подписании отчета выбран неверный или устаревший ЭСФСС. Обновите сертификаты по инструкции и подготовьте отчет заново.
Отчет не зашифрован или не подписан
Не найден издатель сертификата
Возможная причина — сбой ЭСФСС. Обратитесь к спецоператору, выдавшему ЭЦП. В озможна проблема на шлюзе приема отчетов, проявляющаяся при большой нагрузке.
Ошибка при проверке сертификата
Не найден или просрочен СОС издателя сертификата
Срок действия корневого сертификата страхователя истек или отозван.
Проблема на шлюзе приема отчетов, проявляющаяся при большой нагрузке во время сдачи отчетности. Обратитесь к серверу позднее.
Если проблема не устранена, обратитесь в спецоператору, который выдал ЭС.
Вероятно, файл расчета подписан не той электронной подписью, либо срок ее действия истек.
Попробуйте сформировать новый файл и снова подписать эго ЭЦП.
Если срок действия истек, обратитесь к оператору, выдавшему ЭЦП.
XML-файл с отчетом не прошел форматный контроль
Формат отчета не соответствует заявленному. Сформируйте файл заново.
В сертификате указано несуществующее подразделение Фонда
Проблема возникает вследствие ошибки ЭС — следует связаться со спецоператором, выдавшим ЭЦП.
Неверное имя файла
Зашифрованный файл расчета, предназначенный для передачи в Фонд социального страхования, должен иметь стандартизированное название.
С 2017 года — автор и научный редактор электронных журналов по бухучету и налогообложению. Но до этого времени вела бухгалтерский и налоговый учет в бюджетной сфере, в том числе как главбух.
Перестали заливаться больничные, опять что-то поменялось у ФСС?
Сертификат летом еще ставил, новый, что опять? Кто вкурсе?
Заменил сертификат, теперь другая ошибка:
Объект CryptS : Ошибка при попытке получения контекста криптопровайдера. 0x8009200b (8009200b) Не удается найти сертификат и закрытый ключ для расшифровки. .
Не удалось подписать файл запроса ЭЛН!
Заменил на новый, вышел новый сертификат по госту 2012 ФСС с 05.10.2019, коллега если не вкурсе темы, читайте пож-та и обсуждайте другие посты, не до шуток.
(5) Новый сертификат ФСС вместо папки Личное нужно установить в Другие пользователи и выбрать в настройках обмена с ФСС.
(15) у мну ушел.
Поставил сертификаты с сайта ФСС.
Ну как то странно ушел. Ушел, потом 3 попытки подключения для получения протокола, и через 30 мин отчет сдан
(0)
В связи с обновлением квалифицированного сертификата уполномоченного лица ФСС прием ряда форм отчетности временно невозможен: происходит ошибка расшифровки файла.
Это касается формы 4-ФСС, реестров ПВСО и ЭЛН.
Рекомендуем произвести отправку в ФСС позже.
Ориентировочный срок окончания работ на портале ФСС: 10.10.2019.
Что делать: Нужно загрузить повторно информацию по данному ЭЛН, тогда у него обновится статус в реестре ЭЛН.
Файрвол блокирует запрос
Ошибки при поиске ЭЛН:
Проблема с сертификатом организации ( установлен некорректно)
Если в настройках ЭЛН открыть сертификат на просмотр — на вкладке «путь сертификации» увидим надпись «Этот сертификат содержит недействительную цифровую подпись»
Переустановить личный сертификат.
Зайти в настройки ЭЛН и и перевыбрать его.
Проблема с сертификатом ФСС
- Выбрать в настройках правильный сертификат ФСС
- Очистить настройку для сертификата ФСС -> программа попробует воспользоваться зашитым(в программу) сертификатом
Проблема с сертификатом организации
Вы пытаетесь получить данные ЭЛН, который находится в статусе, ограничивающем Ваш доступ. Например, страхователь пытается получить данные ЭЛН, который еще не закрыт медицинской организацией. Согласно процессной модели, страхователь может получить данные ЭЛН для редактирования только на статусе 030 — Закрыт.
Другой пример — бюро МСЭ не может получить данные ЭЛН, который не направлен в бюро МСЭ (статус 040 — Направление на МСЭ)
- Удостоверьтесь, что номер ЭЛН, данные которого вы хотите получить, введен верно.
- Дождитесь перехода ЭЛН на статус, который позволит Вам получить данные ЭЛН.
ASN.1 encoded byte array contains invalid structure..
Скорей всего на машине установлена старая версия VipNet (3.2)
Нужно обновить VipNet до версии 4.2
CryptographicException:
Ошибка исполнения функции
Нет лицензии на криптоПро (или другой провайдер), или устарела
Установить лицензию на криптоПро
Используем сертификат того криптопровайдера, который не установлен
- Если сертификат (организации) випнета, установить випнет
- Если криптоПро, установить криптоПро
Файрвол блокирует запрос
Could not establish trust relationship for the SSL/TLS secure channel. «
Если проблема с корневым сертификатом — то попробовать его скачать и установить (на 08.2018г. корневой сертификат — от Commodo, можно попробовать взять этот и этот ).
Здравствуйте, коллеги!
С 2017 года используем GostCryptography для взаимодействия с ФСС в части обмена данными ЭЛН. За библиотеку Автору отдельное спасибо. Все прекрасно работало, до появления сервиса версии 2.0.
При выполнении этих условий АРМ ФСС выполняет запрос ЭЛН по № и СНИЛС и ему сервис возвращает: «Ошибка: ORA-20001: Некорректные параметры: Рег. номер в запросе и ОГРН в сертификате ЭП. Не найден страхователь с такими параметрами, а также отсутствует уполномоченный представитель с таким сертификатом ЭП». Что, в общем корректно (если не обращать внимание, что контур тестовый), так как используется сертификат страхователя, который не участвует в обмене данными ЭЛН.
Кто ни будь подскажите, в чем моя ошибка.
The text was updated successfully, but these errors were encountered:
spiridonovav commented Jan 23, 2021 •
AlexMAS commented Jan 24, 2021
Здравствуйте. Насколько я помню, ранее была проблема с использованием устаревшего ID. Возможно они изменили что-то в этой части.
DPonomarchuk commented Jan 24, 2021
Я занимался сервисом МО, а не страхователя, но для меня это работает так:
Я считаю что если шифрование работало в версии 1.1, то вам нужно написать в чат разработчиков ФСС в телеграмм (возможно там кто-то сталкивался с таким) и ваша проблема не имеет отношения к библиотеке GostCryptography
spiridonovav commented Jan 24, 2021
Большое спасибо за ответ.
Возможно я неправильно помещаю свой сертификат в Header?
В спецификации об этом написано (в двух местах) так:
- Взаимодействие с сервисом с шифрованием https://docs-test.fss.ru/WSLnCryptoV20/FileOperationsLnService?WSDL работает именно с сертификатом https://docs-test.fss.ru/FSS_TEST_CERT_2021.cer
- Тестовый контур принимает тестовые сертификаты Vipnet http://testcert.infotecs.ru/ . Был какой-то период, что они удалили на тестовом контуре сертификат УЦ из доверенных и отбраковывали тестовые сертификаты по «ошибка построения цепочки. «.
Да, АРМ ЛПУ работает с тестовыми сертификатами. АРМ ФСС (подготовка расчетов для ФСС) получает от сервиса ошибку, в случае использования тестового сертификата: «Ошибка: ORA-20001: Некорректная подпись головной организации: Ошибка при проверке сертификата. VALID_SIGNATURE ЭП действительна; При проверке сертификата ЭП произошла ошибка. Ошибка построения цепочки сертификатов. Не найден сертификат Удостоверяющего Центра, указанный в сертификате пользователя». Либо АРМ ФСС игнорирует настройку «направление обмена» и работает только с рабочим контуром или тестовый контур не принимает тестовые сертификаты.
Я считаю что если шифрование работало в версии 1.1, то вам нужно написать в чат разработчиков ФСС в телеграмм (возможно там кто-то сталкивался с таким) и ваша проблема не имеет отношения к библиотеке GostCryptography
spiridonovav commented Jan 24, 2021
Здравствуйте. Насколько я помню, ранее была проблема с использованием устаревшего ID. Возможно они изменили что-то в этой части.
spiridonovav commented Jan 24, 2021
Полный текст последнего варианта процедуры шифрования:
spiridonovav commented Jan 24, 2021
spiridonovav commented Jan 24, 2021 •
В спецификации написано:
Может нужно добавлять два сертификата? Тогда непонятно, что за сертификат «пользователя»? Сертификат «отправителя» — это, наверное, сертификат страхователя.
spiridonovav commented Jan 24, 2021
Все таки правильный вариант: bsToken.InnerText = Convert.ToBase64String(insCert.RawData);
Так получается идентичная строка элемента , что и при использовании: KeyInfoX509Data(insCert)
spiridonovav commented Jan 24, 2021
alexnur commented Jan 29, 2021
/// Шифрование документа по спецификации 2.0.
///
/// Подписанный ЭЦП XML-документ.
/// var sharedKey = new Gost_28147_89_SymmetricAlgorithm(providerType);
/// Публичный сертификат ФСС.
/// Публичный сертификат страхователя.
protected override XmlDocument EncryptXmlDocument(XmlDocument xmlDocument, Gost_28147_89_SymmetricAlgorithmBase sharedKey,
X509Certificate2 certificateEncryption,
X509Certificate2 certificateOpen)
// Сюда будет записан зашифрованный XML-документ «xmlDocument».
XmlDocument result = new XmlDocument();
// Согласно спецификации 2.0 необходимо добавить X509Certificate (публичный сертификат пользователя) в header после подписания документа,
// но перед шифрованием.
// Несмотря на то, что этот же сертификат добавлен в header в секцию BinarySecurityToken!
InsertX509UserPublicCertificateToXmlHeader(xmlDocument, certificateOpen);
// Ищем заданный элемент для заширования. Envelope
XmlElement elementToEncrypt = GetElementToEncrypt(xmlDocument, ref result);
// Создаем объект EncryptedData и заполняем его необходимой информацией.
EncryptedData edElement = new EncryptedData();
//edElement.Type = EncryptedXml.XmlEncElementUrl;
edElement.Type = EncryptedXml.XmlEncElementContentUrl;
// Заполняем алгоритм зашифрования данных. Он будет использован при расшифровании.
edElement.EncryptionMethod = new EncryptionMethod(Gost_28147_89_SymmetricAlgorithm.AlgorithmNameValue);
// Создаем новую ссылку на ключ.
edElement.KeyInfo = new KeyInfo();
// Создаем случайный симметричный ключ.
// В целях безопасности удаляем ключ из памяти после использования.
using (Gost_28147_89_SymmetricAlgorithm sessionKey = new Gost_28147_89_SymmetricAlgorithm(sharedKey.ProviderType))
// Gost_R3410_2001_Constants.SignatureAlgorithm
//sessionKey.
//При генерации сессионного ключа 28147 всегда используется 2001 провайдер(TypeId = 75).
//Соответственно параметры CIPHER_OID ключа всегда берутся для указанного провайдера.
//И если при шифровании ключа используется новый сертификат ФСС(уполномоченного лица) с
//2012 ключом получается нехорошо:
// -(.
//В обернутом ключе параметры алгоритма прописываются
//1.2.643.2.2.31.1
//когда как ФСС ожидает
//1.2.643.7.1.2.5.1.1
// Создаем объект класса EncryptedXml
EncryptedXml eXml = new EncryptedXml();
// Зашифроваем узел на симметричном ключе.
byte[] encryptedElement = eXml.EncryptData(elementToEncrypt, sessionKey, false);
// Зашифровываем сессионный ключ и добавляем эти зашифрованные данные к узлу EncryptedKey.
EncryptedKey ek = new EncryptedKey();
byte[] encryptedKey = GostEncryptedXml.EncryptKey(sessionKey, (GostAsymmetricAlgorithm)certificateEncryption.GetPublicKeyAlgorithm());
ek.CipherData = new CipherData(encryptedKey);
//ek.EncryptionMethod = new EncryptionMethod(GostEncryptedXml.XmlEncGostNamespaceUrl + «transport-gost2001»);
ek.EncryptionMethod = new EncryptionMethod(GostCryptography.Gost_R3410.Gost_R3410_2001_AsymmetricAlgorithm.KeyExchangeAlgorithmValue);
KeyInfoX509Data data = new KeyInfoX509Data(certificateOpen);
ek.KeyInfo.AddClause(data);
// Добавляем ссылку на зашифрованный ключ к зашифрованным данным.
edElement.KeyInfo.AddClause(new KeyInfoEncryptedKey(ek));
// Добавляем зашифрованные данные к объекту EncryptedData.
edElement.CipherData.CipherValue = encryptedElement;
Подписанный ЭЦП XML-документ.
alexnur commented Jan 29, 2021
Кстати, когда пробую дешифровать зашифрованный ответ ФСС (после отправки им зашифрованного запроса, который они прислали мне по почте), то получаю исключение «Плохие данные». Дешифровать пробую как и для спецификации 1.1.
Исключение возникает при возврате результата из метода
return GostEncryptedXml.DecryptKey(encryptedKey.CipherData.CipherValue, myKey);
Исключение: ‘System.Security.Cryptography.CryptographicException’ in GostCryptography.dll («Плохие данные.
«)
` private static SymmetricAlgorithm GetDecryptionKey(EncryptedData encryptedData, X509Certificate2 myCert)
IEnumerator encryptedKeyEnumerator = encryptedData.KeyInfo.GetEnumerator();
// Проходим по всем KeyInfo
while (encryptedKeyEnumerator.MoveNext())
// пропускам все что неизвестно.
KeyInfoEncryptedKey current = encryptedKeyEnumerator.Current as KeyInfoEncryptedKey;
if (current == null) continue;
// до первого EncryptedKey
EncryptedKey encryptedKey = current.EncryptedKey;
spiridonovav commented Jan 29, 2021
Такое исключение, насколько я помню, возникает в случае, если в настройках GostCryptography Криптопровайдер не соответствует, указанному в сертификате.
Смотрю ваш код. Может общими усилиями разберемся.
spiridonovav commented Jan 29, 2021
Кстати, когда пробую дешифровать зашифрованный ответ ФСС (после отправки им зашифрованного запроса, который они прислали мне по почте), то получаю исключение «Плохие данные»
spiridonovav commented Jan 29, 2021
Запрашивал в поддержке тестовый готовый зашифрованный запрос, чтобы исключить остальные проблемы. Прислали зашифрованный запрос. Если я его отправляю на тестовый контур с шифрованием — все хорошо.
spiridonovav commented Jan 29, 2021
byte[] encryptedKey = GostEncryptedXml.EncryptKey(sessionKey, (GostAsymmetricAlgorithm)certificateEncryption.GetPublicKeyAlgorithm());
Не понятно, почему вы шифруете ключ на сертификате страхователя, а не на сертификате ФСС?
Вообще не понял, почему у метода EncryptXmlDocument так много параметров-сертифкатов?
Нужен ведь сертификат страхователя и сертификат ФСС. Или я ошибаюсь?
alexnur commented Jan 29, 2021 •
Запрашивал в поддержке тестовый готовый зашифрованный запрос, чтобы исключить остальные проблемы. Прислали зашифрованный запрос. Если я его отправляю на тестовый контур с шифрованием — все хорошо.
alexnur commented Jan 29, 2021 •
byte[] encryptedKey = GostEncryptedXml.EncryptKey(sessionKey, (GostAsymmetricAlgorithm)certificateEncryption.GetPublicKeyAlgorithm());
Не понятно, почему вы шифруете ключ на сертификате страхователя, а не на сертификате ФСС?
certificateEncryption — Это сертификат ФСС. Форматирование кода тут сломалось вместе с директивами region. Но порядок сохранился для сигнатуры метода:
protected override XmlDocument EncryptXmlDocument(XmlDocument xmlDocument, Gost_28147_89_SymmetricAlgorithmBase sharedKey,
X509Certificate2 certificateEncryption,
X509Certificate2 certificateOpen)
/// Публичный сертификат ФСС.
/// Публичный сертификат страхователя.
Вообще не понял, почему у метода EncryptXmlDocument так много параметров-сертифкатов?
Нужен ведь сертификат страхователя и сертификат ФСС. Или я ошибаюсь?
Я брал готовый пример, переделывал. С какой целью переделывал — уже не помню. Параметров на самом деле не много
- сам xml документ, подлежащий шифрованию;
- sharedKey — отправляем в зависимости от провайдера (КриптоПро/VipNet), до вызова метода;
- сертификат ФСС;
- сертификат страхователя.
Сертификатом ФСС шифруем (расшифровать сможет только владелец закрытого ключа, т.е. только ФСС).
Сертификат страхователя необходимо приложить в 2 местах: keyInfo и в X509Certificate в header’е. Наверное он им нужен с целью проверки цепочки сертификатов при проверке ЭЦП страхователя и шифрования ответа. Почему раньше обходились при шифровании запрса только указанием в keyInfo, а теперь до шифрования потребовалось еще и в X509Certficate указать — без понятия. Можно ведь для 2 целей как и прежде публичный сертификат страхователя из keyInfo брать.
alexnur commented Feb 1, 2021 •
alexnur commented Feb 3, 2021
На просьбу прислать тестовый запрос подписанный и зашифрованный получил следующий ответ:
«Кажется, что это бессмысленно, т.к. расшифровать запрос в обратную сторону все равно не получится.
Обратите внимание, в спецификации страхователя 2.0 описаны шаги по шифрованию запроса.
Также, если вы для работы своего ПО используете библиотеку шифрования GostCryptography, то она была переписана, прежняя версия не может корректно работать с сервисом 2.0.»
У меня была GostCryptography версии 2.0.7, с которой работала спецификация 1.1.
В репозитории есть версия 2.0.8. Установил ее. Изменений никаких — ФСС по-прежнему не может расшифровать мой запрос. Запросы по спецификации 1.1 без проблем работают в том числе и с версией 2.0.7.
В АРМ ФСС используется GostCryptography вообще версии 2.0.2. Ее я тоже пробовал подключать к проекту. Изменений никаких.
Удивительно другое — согласно ответу ФСС требуется более новая версия, мол со старой работать не будет. А сами используют 2.0.2.
В общем, вопрос открыт.
AlexMAS commented Feb 3, 2021
Большие переделки произошли с релизом 2.0, потом были правки мелких багов и косметические дополнения. 🙂
spiridonovav commented Feb 4, 2021
Также, если вы для работы своего ПО используете библиотеку шифрования GostCryptography, то она была переписана, прежняя версия не может корректно работать с сервисом 2.0.»
Очень интересно! А что они такого могли сделать, что:
- Шифрование стало «несовместимым» с сервисом 1.1
- Спецификация на сервис 2.0 (в разделе шифрования) практически не отличается от спецификации 1.1.
Уважаемый @AlexMAS, вы не могли бы прокомментировать эти новые данные?
spiridonovav commented Feb 4, 2021
В АРМ ФСС используется GostCryptography вообще версии 2.0.2. Ее я тоже пробовал подключать к проекту. Изменений никаких.
Удивительно другое — согласно ответу ФСС требуется более новая версия, мол со старой работать не будет. А сами используют 2.0.2.
В общем, вопрос открыт.
В АРМ ФСС использует фактически свой вариант GostCryptography. У них в ней свои классы, интерфейсы. Скорее всего у них не заморачиваются с изменением ее версии. В любом случае, у них своя библиотека и сравнивать ее версию с версией открытой библиотеки бесполезно.
AlexMAS commented Feb 4, 2021
Да, скорей всего, у них свой fork, что усложняет ситуацию. Возможно, у них на это были свои причины.
spiridonovav commented Feb 4, 2021 •
Да, скорей всего, у них свой fork, что усложняет ситуацию. Возможно, у них на это были свои причины.
- Создание случайного сессионного ключа.
При работе с ключами на алгоритме ГОСТ 2012 следует инициализировать генератор параметрами шифрования TK26Z (предоставляется провайдером).
Алгоритм шифрования GOST28147. - Зашифрование сессионного ключа.
2.1. Создание шифратора для зашифрования ключа. Применяется алгоритм трансформации «urn:ietf:params:xml:ns:cpxmlsec:algorithms:transport-gost2001». Cоздается эфемерный ключ, который согласуется с открытым ключом получателя, и формируется ключ согласования (на котором будет зашифрован сессионный ключ);
2.2. Создание блока KeyInfo с сертификатом;
2.3. Шифрование сессионного ключа происходит с помощью указанного асимметричного ключа (ГОСТ Р 34.10). Cессионный ключ используется для шифрования данных и в свою очередь так же шифруется.
CALG_DH_GR3410_12_256_EPHEM — идентификатор алгоритма обмена ключей по Диффи-Хеллману на базе закрытого ключа эфемерной пары. Открытый ключ получается по ГОСТ Р 34.10 2012 (256 бит).
CALG_DH_GR3410_12_512_EPHEM — идентификатор алгоритма обмена ключей по Диффи-Хеллману на базе закрытого ключа эфемерной пары. Открытый ключ получается по ГОСТ Р 34.10 2012 (512 бит). - В блоке soapenv:Header в подписанном запросе добавляется блок , который содержит публичный сертификат пользователя в формате x509v3 (кодировке base64).
- Зашифрование документа.
4.1. Создание шифратора в режиме зашифрования. Применяется алгоритм
«urn:ietf:params:xml:ns:cpxmlsec:algorithms:gost28147». Возможные параметры шифратора GostJCE/CBC/ISO10126Padding;
4.2. Добавление зашифрованного сессионного ключа, полученного ранее (добавление блока KeyInfo;
4.3. Зашифрование документа на сессионном ключе.
spiridonovav commented Feb 4, 2021
alexnur commented Feb 4, 2021
Это файл подписанного зашифрованного запроса страхователя к тестовому сервису ФСС. Пример прислали из ФСС. Запрос рабочий.
spiridonovav commented Feb 4, 2021
spiridonovav commented Feb 20, 2021 •
Был получен ответ:
Добрый день!
Заявка PPO2021-18913
Вопросы приведенные в заявке находятся вне компетенции технической поддержки. Техническая поддержка отвечает за работоспособность сервисов ЭЛН и поддерживаемых приложений, дает консультации по бизнес-процессам и применяемым форматно-логическим контролям, итп.
Техническая поддержка не дает консультаций и решений по разработке сторонних приложений.
Стандарты и алгоритмы, используемые при работе сервиса ЭЛН, являются открытыми и перечислены в спецификациях
Подтверждение вида деятельности ссерез 1 С Отчетность
1С:Предприятие 8.3 (8.3.13.1690)
Бухгалтерия предприятия, редакция 3.0 (3.0.70.30)
Попытка сдать Подтверждение вида деятельности через 1 С Отчетность. Не удалось.
Может кто подсказать, в чем засада?
Не принят, обнаружены ошибки
Идентификатор запроса — 84c9345f-f694-4a07-8016-fdcac855643f
Статус обработки запроса — Ошибка обработки сообщения
Код сообщения SUCCESS — VALID_SIGNATURE ЭП действительна
Обратите внимание при обновлении возникли ошибки:
A certification chain processed correctly but terminated in a root certificate not trusted by the trust provider
Цепочка сертификатов обработана правильно, но один из сертификатов ЦС не имеет доверия от поставщика доверия?!
И, кстати, в форме не заполняется адрес регистрации. Приходится ручками вколачивать.